Sécurisation des usages IA en PME guide pratique complet
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Thomas termine une présentation client avec un assistant IA. Pour gagner du temps, il colle un extrait de contrat contenant les coordonnées du client, une clause confidentielle et des informations commerciales. L'outil répond correctement. Le problème, c'est que personne n'a vérifié où ces données sont stockées, combien de temps elles restent accessibles, ni si le compte utilisé est professionnel.
Nadia, consultante conformité ou DPO externalisée, retrouve ensuite le même réflexe chez plusieurs clients. Chacun utilise l'IA, mais avec ses propres règles, parfois depuis un compte personnel. La sécurisation des usages IA ne consiste donc pas à interdire les assistants. Elle consiste à décider quelles données peuvent être traitées, dans quel environnement, avec quels contrôles et quelle preuve.
Table des matières
- Pourquoi la sécurisation des usages IA devient incontournable en PME
- Cartographier vos risques IA avant de déployer
- Poser une gouvernance légère et des règles claires pour l'équipe
- Activer les contrôles techniques qui protègent vraiment vos données
- Configurer vos outils et vos workflows pour un usage quotidien sûr
- Former vos équipes prouver la conformité et réagir en cas d'incident
Pourquoi la sécurisation des usages IA devient incontournable en PME
Une PME n'a pas besoin d'une infrastructure de grande entreprise pour réduire son exposition. Elle a besoin de règles compréhensibles, de quelques réglages vérifiables et d'une personne clairement responsable du suivi. Le risque apparaît quand un salarié, un dirigeant ou un indépendant envoie une donnée sensible dans un service externe par habitude, sans savoir si cet usage est autorisé.
La distinction essentielle est la suivante :
- Utiliser une IA pour reformuler un texte public ne présente pas le même risque que traiter un dossier de salarié.
- Laisser sortir une donnée du périmètre interne engage en revanche la confidentialité, la protection des données et la responsabilité de l'organisation.
- Automatiser une décision ou une action critique ajoute un risque opérationnel qui exige une validation humaine et des garde-fous.
En France, la CNIL rappelle en 2026 que la sécurité des systèmes d'IA est une obligation pendant le développement et avant le déploiement. Cette sécurité doit être articulée avec le RGPD et les exigences du RIA, le règlement européen sur l'intelligence artificielle. La CNIL recommande notamment de vérifier la fiabilité des données d'entraînement, de contrôler les accès, de journaliser les requêtes et de réaliser une analyse d'impact relative à la protection des données, ou AIPD, lorsque le risque est élevé.
Règle de terrain : une IA autorisée n'est pas automatiquement une IA adaptée à toutes vos données.
Les petites structures sont particulièrement exposées à la confusion entre comptes personnels et professionnels. Un abonnement individuel à ChatGPT ou Claude peut être pratique, mais il ne remplace pas une décision sur la conservation de l'historique, l'utilisation des données pour l'entraînement, les droits d'accès ou la traçabilité.
La sécurisation d'une IA de confiance commence donc par une question simple : qu'est-ce qui ne doit jamais sortir de votre périmètre interne, même via un assistant légitime ? Ce guide vous aide à répondre, puis à organiser la cartographie des risques, la gouvernance, les contrôles techniques, les workflows quotidiens et la preuve de conformité.
Cartographier vos risques IA avant de déployer
Ne choisissez pas un outil avant d'avoir cartographié les flux de données. Une feuille de calcul suffit pour commencer. Notez le cas d'usage, les personnes concernées, les données envoyées, l'outil utilisé, les actions produites et la validation humaine prévue.
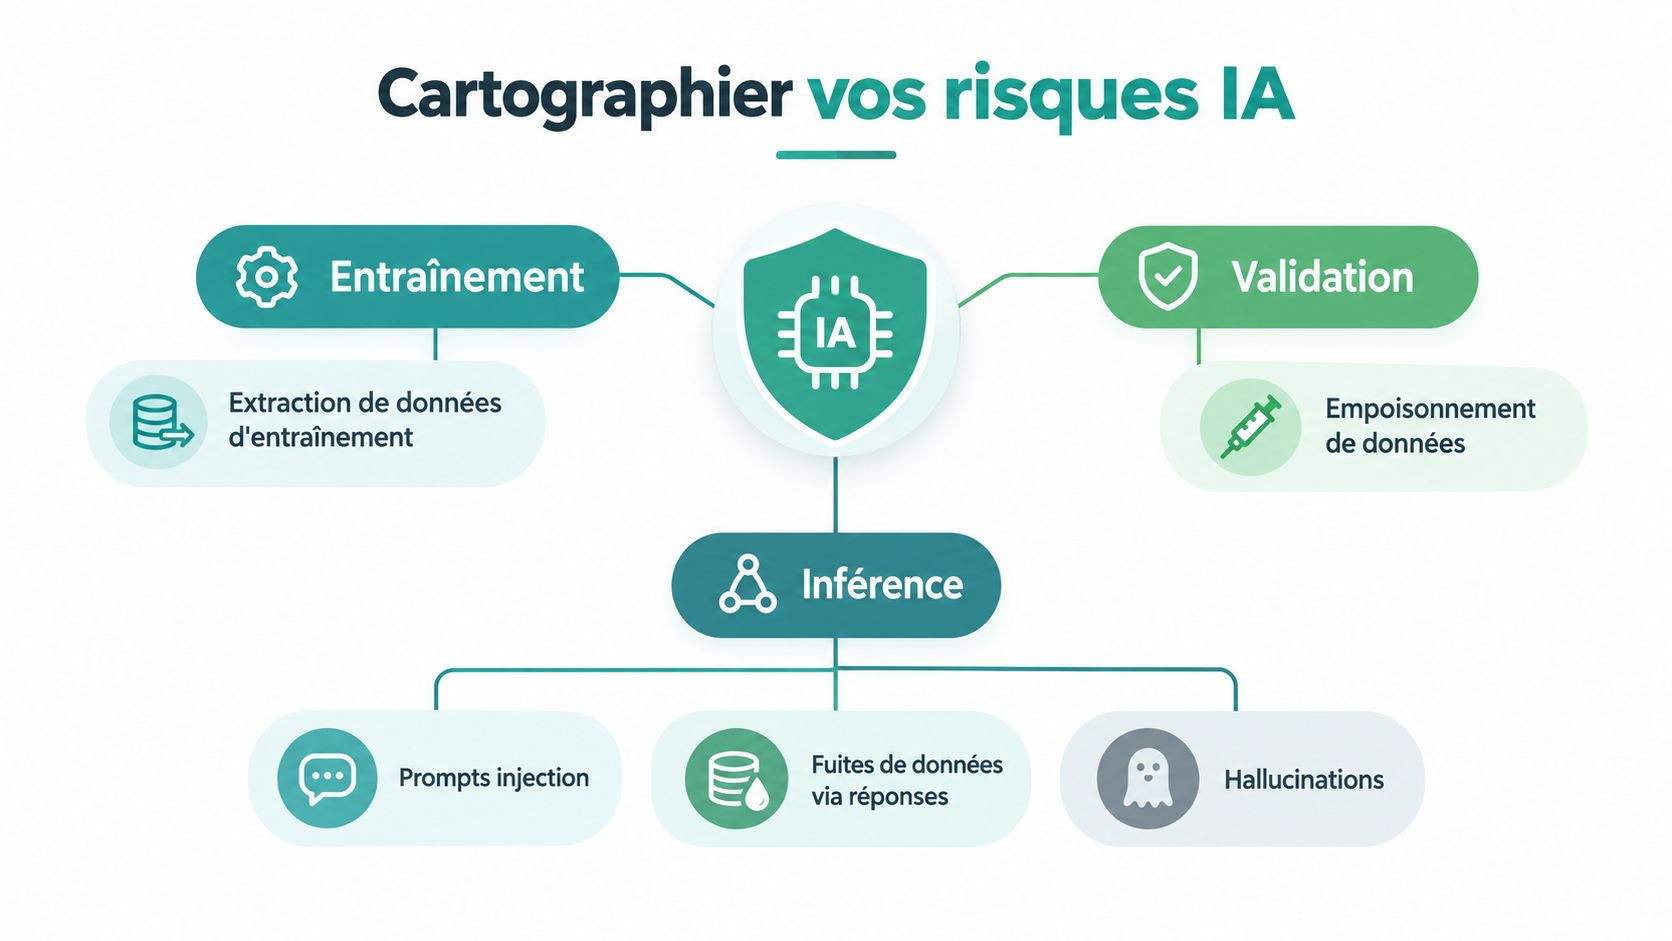
La CNIL distingue une démarche couvrant tout le cycle de vie. Pour une PME, il est utile de séparer trois phases :
- Entraînement, lorsque des données servent à construire ou adapter un modèle.
- Validation, lorsque l'organisation teste la qualité et l'intégrité du système.
- Inférence, lorsque l'utilisateur envoie une demande et reçoit une réponse du modèle.
Examiner chaque phase sans jargon inutile
Pendant l'entraînement, vérifiez l'origine, la qualité et l'intégrité des données. L'ANSSI recommande, pour les systèmes d'IA générative, de n'entraîner le modèle qu'avec des données publiques. Si votre structure ne construit pas son propre modèle, la question devient celle des données envoyées à un service externe et de leur réutilisation éventuelle.
Pendant la validation, recherchez une altération des données ou des annotations. Le data poisoning, ou empoisonnement des données, désigne l'introduction de données fausses ou manipulées afin d'influencer le comportement du système. Une PME peut limiter ce risque en versionnant les jeux de données, en séparant les personnes qui les préparent et celles qui les valident, puis en conservant une trace des changements.
Pendant l'inférence, concentrez-vous sur les entrées et les sorties. Une injection de prompt est une instruction malveillante ou détournée qui pousse l'IA à ignorer ses consignes ou à divulguer une information. Une réponse peut aussi révéler une donnée confidentielle, produire une information fausse ou déclencher une action non autorisée.
Classer les données avant de les résumer
Ne traitez pas toutes les données de la même manière. Une grille interne peut retenir trois niveaux :
| Niveau | Exemples | Décision pratique |
|---|---|---|
| Public | Texte publié, annonce, documentation ouverte | Traitement possible dans un outil approuvé |
| Interne ou professionnel | Procédure, brouillon commercial, contenu non publié | Anonymisation ou pseudonymisation selon le contexte |
| Sensible ou confidentiel | Dossier RH, contrat juridique, données de santé, secret commercial | Ne pas envoyer dans un service externe sans validation et garanties documentées |
L’anonymisation cherche à rendre l'identification impossible. La pseudonymisation remplace les identifiants par des références, mais une réidentification reste possible avec des informations séparées. Pour un contrat, remplacez par exemple les noms, adresses, numéros de dossier et montants spécifiques avant tout résumé, puis vérifiez que le texte restant ne permet pas de reconnaître directement la personne ou l'entreprise.
La CNIL précise qu'un modèle peut relever du RGPD s'il mémorise des données d'entraînement et permet leur extraction ou leur régurgitation par des moyens raisonnablement susceptibles d'être mis en œuvre. L'organisme doit alors documenter que le risque de réidentification est insignifiant, sinon le modèle est traité comme soumis au RGPD. Consultez la méthode de la CNIL sur le statut d'un modèle d'IA avant de conclure qu'un modèle échappe aux règles.
Une AIPD devient pertinente lorsque le traitement est susceptible d'engendrer un risque élevé pour les personnes. Documentez le cas d'usage, la finalité, les catégories de données, les destinataires, les mesures de protection et le risque résiduel. Si vous ne pouvez pas expliquer le flux sur une page, vous n'êtes pas prêt à le mettre en production.
Poser une gouvernance légère et des règles claires pour l'équipe
Une politique d'usage IA efficace tient sur quelques pages. Elle doit être assez précise pour guider un salarié un vendredi après-midi, sans validation immédiate de la direction. Elle doit aussi permettre à Nadia de démontrer, chez un client, que les règles existent, qu'elles ont été communiquées et qu'elles sont suivies.
Commencez par définir quatre éléments :
- Les usages autorisés, comme la reformulation de contenus publics, la synthèse de documents anonymisés ou la préparation d'idées.
- Les usages soumis à validation, comme l'analyse de contrats, de dossiers RH ou de données clients.
- Les usages interdits, notamment l'envoi de données personnelles ou confidentielles dans un service non approuvé.
- Les outils autorisés, avec un compte professionnel, une authentification renforcée et des paramètres contrôlés.
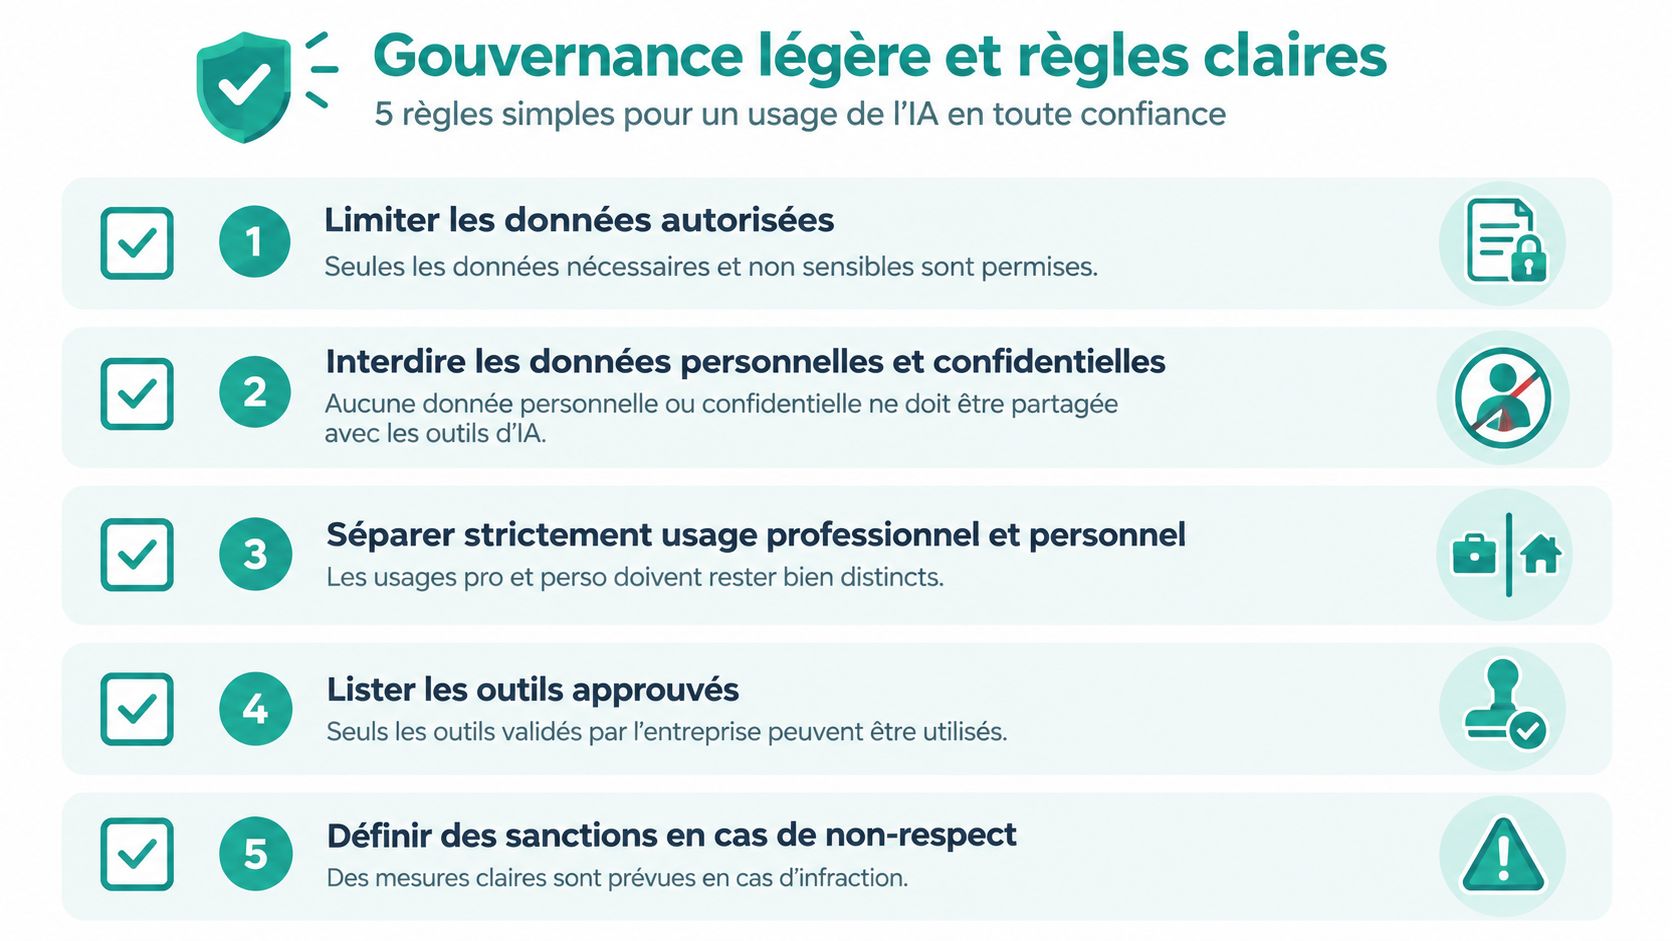
Copier une règle compréhensible
Vous pouvez partir de cette formulation et l'adapter à votre activité :
Donnée confidentielle : aucune donnée personnelle, juridique, financière, médicale, RH ou commerciale non publique ne doit être transmise à un outil d'IA qui n'a pas été validé par l'organisation.
Ajoutez une règle de séparation nette :
Compte professionnel : les usages liés à l'activité doivent passer par un compte et une adresse professionnels. Les comptes personnels ne doivent pas recevoir de documents de l'entreprise.
Puis encadrez la conservation :
Historique et rétention : l'historique des requêtes est désactivé lorsque le service le permet. La durée de conservation est vérifiée avant l'autorisation d'un outil.
Enfin, imposez la relecture :
Validation humaine : toute réponse utilisée dans une décision, un conseil client, un document juridique ou une communication externe est relue et validée par une personne compétente.
L'article 4 de l'AI Act impose une obligation de maîtrise de l'IA, appelée aussi AI literacy, depuis le 2 février 2025. Cette exigence concerne les fournisseurs et les déployeurs de systèmes d'IA, sans seuil d'effectif, donc aussi les TPE et les PME, comme le rappelle cette analyse consacrée à l'article 4.
La formation n'a pas besoin d'être longue ou théorique. Elle doit montrer les données interdites, les outils approuvés, les signes d'une réponse douteuse, la procédure d'escalade et les gestes à accomplir en cas d'erreur.
Voici un registre de preuve minimal :
- Périmètre, cas d'usage et outil concerné.
- Responsable, personne qui valide l'usage et les paramètres.
- Règle communiquée, date de diffusion et public concerné.
- Formation, support utilisé et présence enregistrée.
- Contrôle, vérification des accès, de l'historique et des sorties.
- Incident, signalement, décision prise et action corrective.
Pour structurer cette démarche, la gouvernance IA appliquée aux organisations peut servir de support de travail. La validation juridique dépend toutefois de votre contexte, de vos traitements et de vos contrats fournisseurs. Cet article ne constitue pas un conseil juridique.
Activer les contrôles techniques qui protègent vraiment vos données
Les contrôles techniques doivent empêcher une erreur ordinaire, pas seulement résister à une attaque sophistiquée. Une bonne configuration bloque l'accès inutile, réduit la conservation, conserve les traces utiles et empêche l'IA d'agir seule sur une opération sensible.
L'ANSSI recommande notamment d'authentifier les utilisateurs, d'analyser systématiquement les requêtes, de valider les réponses avant envoi et de protéger l'historique des requêtes. Traduisez ces recommandations en réglages vérifiables :
- Activez la double authentification sur les comptes professionnels.
- Utilisez des rôles distincts pour l'administration, l'utilisation et la consultation des journaux.
- Désactivez l'utilisation de vos données pour l'entraînement lorsque le service le permet.
- Limitez la conservation de l'historique et protégez-le contre les accès non autorisés.
- Journalisez les requêtes, les utilisateurs, les réponses transmises et les actions déclenchées.
- Chiffrez les sauvegardes et les communications.
- Cloisonnez les données RH, juridiques, financières et de santé.
- Anonymisez ou pseudonymisez avant transfert, quand c'est possible.
Le chiffrement protège les données pendant leur transport et leur stockage, mais il ne rend pas acceptable un envoi vers un outil non autorisé. L'accès doit rester limité aux personnes et aux composants qui en ont besoin pour une tâche définie.
Traiter les agents comme des utilisateurs à privilèges
Un agent IA est un système capable d'enchaîner des tâches et d'appeler des outils, par exemple une base documentaire, une messagerie ou une application métier. Plus il dispose d'accès, plus vous devez limiter son autonomie. La CNIL recommande de détecter et filtrer les usages détournés et de cloisonner strictement les mémoires par agent, sans accès automatique aux données des autres agents.
Dans un cabinet juridique, l'agent chargé de retrouver des clauses ne doit pas accéder aux dossiers d'un autre client. Dans une structure financière, un agent de synthèse ne doit pas pouvoir valider un virement. Dans la santé, un outil de compte rendu ne doit pas disposer d'un accès général au dossier patient si un accès limité suffit.
| Type de données | Contrôle minimal recommandé | Configuration outil à activer |
|---|---|---|
| Contenus publics | Compte professionnel et validation de la sortie | Authentification renforcée, historique maîtrisé |
| Données internes | Accès limité, journalisation et anonymisation adaptée | Rôles séparés, conservation réduite, entraînement désactivé si possible |
| Données personnelles | Finalité définie, base licite, information et droits | Pseudonymisation, accès nominatif, journaux protégés |
| Données juridiques, financières ou RH | Cloisonnement, validation humaine et revue des fournisseurs | Environnement professionnel approuvé, interdiction des comptes personnels |
| Données de santé ou secrets d'affaires | Évaluation de risque renforcée et validation spécialisée | Aucun transfert externe sans garanties documentées |
La CNIL demande qu'un système d'IA utilisant des données personnelles soit développé, entraîné et déployé pour une finalité définie et avec une base licite au sens du RGPD. La fiche CNIL sur la conformité RGPD des systèmes d'IA est une référence utile pour qualifier cette base et cette finalité.
Configurer vos outils et vos workflows pour un usage quotidien sûr
La sécurité échoue souvent dans le détail du workflow. Un salarié sait qu'un contrat est confidentiel, mais il veut simplement obtenir un résumé. Si l'outil approuvé est lent, mal configuré ou difficile à utiliser, il peut revenir à son compte personnel. La bonne stratégie consiste à rendre le chemin sûr plus pratique que le contournement.
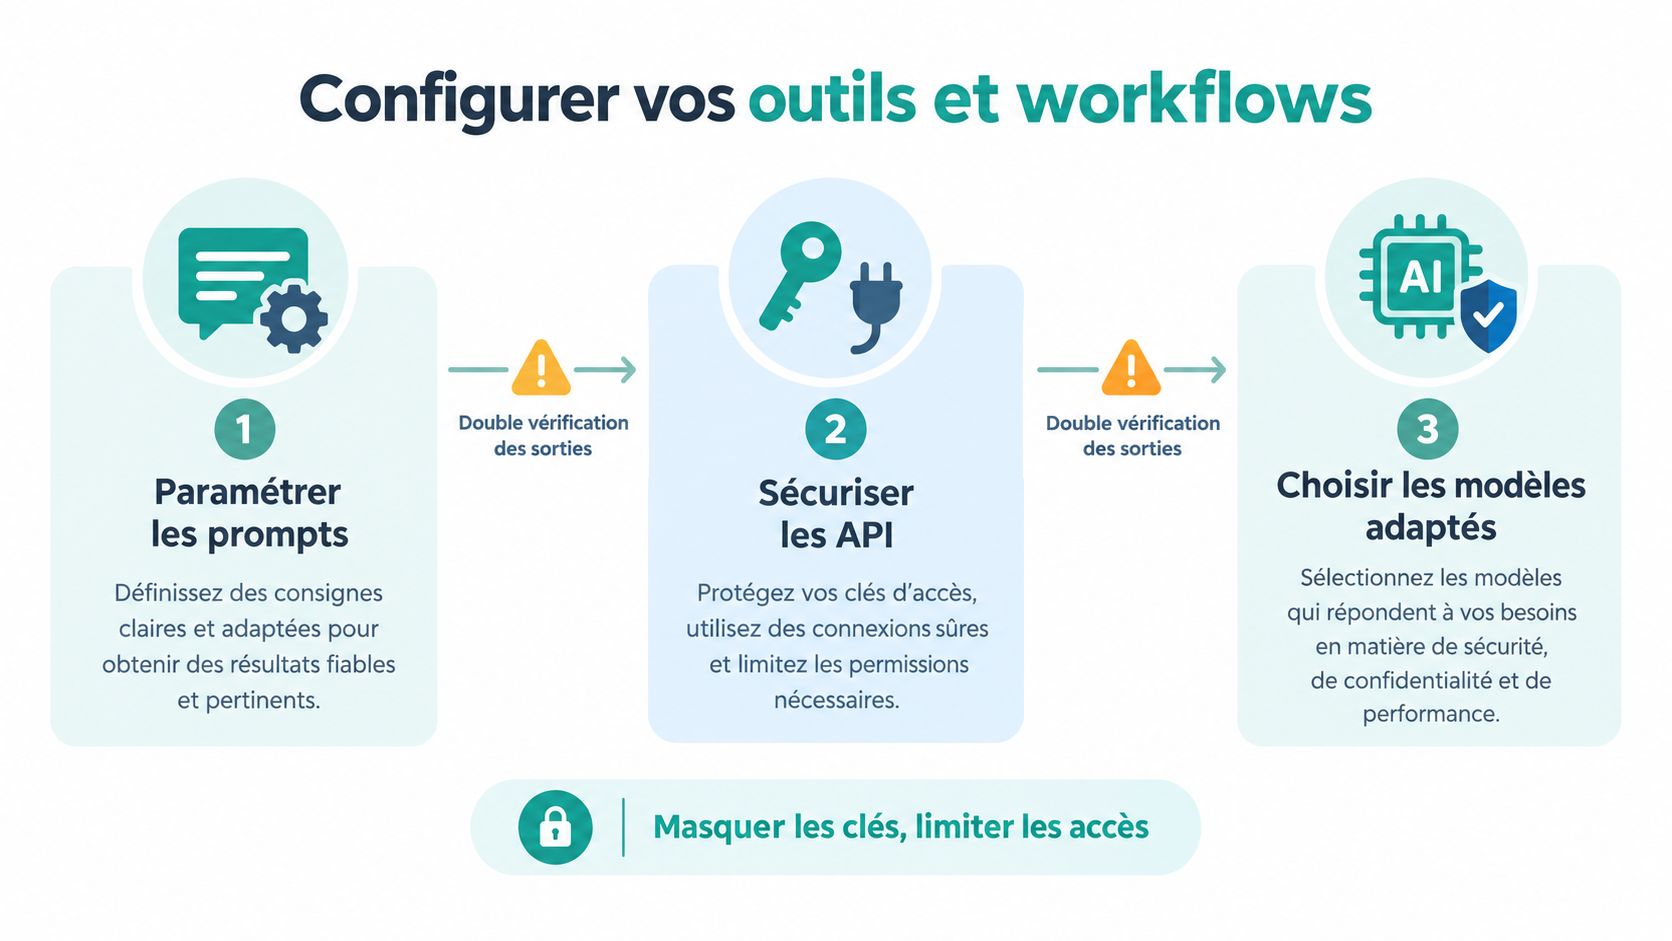
Construire un workflow avec une sortie contrôlée
Pour un résumé commercial, le flux peut rester simple :
- L'utilisateur retire les noms, coordonnées, identifiants et éléments stratégiques inutiles.
- Il envoie le texte dans l'environnement professionnel approuvé.
- Il demande un résumé factuel, sans extrapolation ni recommandation automatique.
- Il vérifie la sortie contre le document source.
- Il réintroduit les informations nécessaires uniquement dans le document final, hors du prompt si possible.
Un prompt sûr peut préciser le rôle et les limites :
Analyse le texte ci-dessous comme un assistant de synthèse. Utilise uniquement les informations présentes. Signale les passages ambigus. N'invente aucune donnée. Ne formule pas de conseil juridique. Texte anonymisé : [contenu].
Pour un dossier RH, demandez une synthèse par thèmes sans conserver les identifiants. Pour un contrat, demandez la liste des obligations, des échéances et des points à relire, puis faites contrôler le résultat par la personne compétente. Le prompt ne remplace jamais cette validation.
Réduire l'automatisation sur les actions critiques
L'ANSSI recommande de limiter l'usage automatisé de l'IA pour les actions critiques et d'intégrer des garde-fous dans les décisions. Concrètement, un agent peut préparer un courriel, une commande, une réponse client ou une recommandation. Il ne doit pas nécessairement l'envoyer, la valider ou la publier seul.
Ajoutez une étape d'approbation pour :
- un paiement ou une modification bancaire ;
- une décision RH ou une évaluation individuelle ;
- une réponse juridique ou médicale ;
- la suppression, l'export ou le partage d'un fichier ;
- une publication externe engageant l'entreprise.
Pour les API, les interfaces qui permettent à deux logiciels d'échanger, masquez les clés d'accès, donnez à chaque service les permissions strictement nécessaires et prévoyez leur révocation. N'utilisez pas une clé commune à toute l'équipe, car vous perdrez la capacité d'identifier l'origine d'une action.
Les systèmes agentiques nécessitent une surveillance supplémentaire. Détectez les requêtes qui demandent de contourner une règle, filtrez les actions inhabituelles et séparez la mémoire de chaque agent. Commencez par un fonctionnement en lecture seule, puis ajoutez une action limitée avec validation humaine. L'autonomie se gagne après observation, pas avant.
Former vos équipes prouver la conformité et réagir en cas d'incident
La formation doit donner des réflexes observables. Une personne formée sait classer une donnée, choisir l'environnement autorisé, anonymiser un document, vérifier une réponse et signaler une erreur. Elle sait aussi quand arrêter le workflow et demander une validation.
La CNIL recommande d'informer les personnes concernées lorsque leurs données sont utilisées, de prévoir des mécanismes adaptés pour l'exercice de leurs droits et de réaliser une AIPD lorsque les risques le justifient. Les droits d'accès, de rectification, d'opposition et d'effacement restent applicables lorsque le traitement entre dans le champ du RGPD. Cette présentation du plan d'action de la CNIL aide à organiser ces obligations.
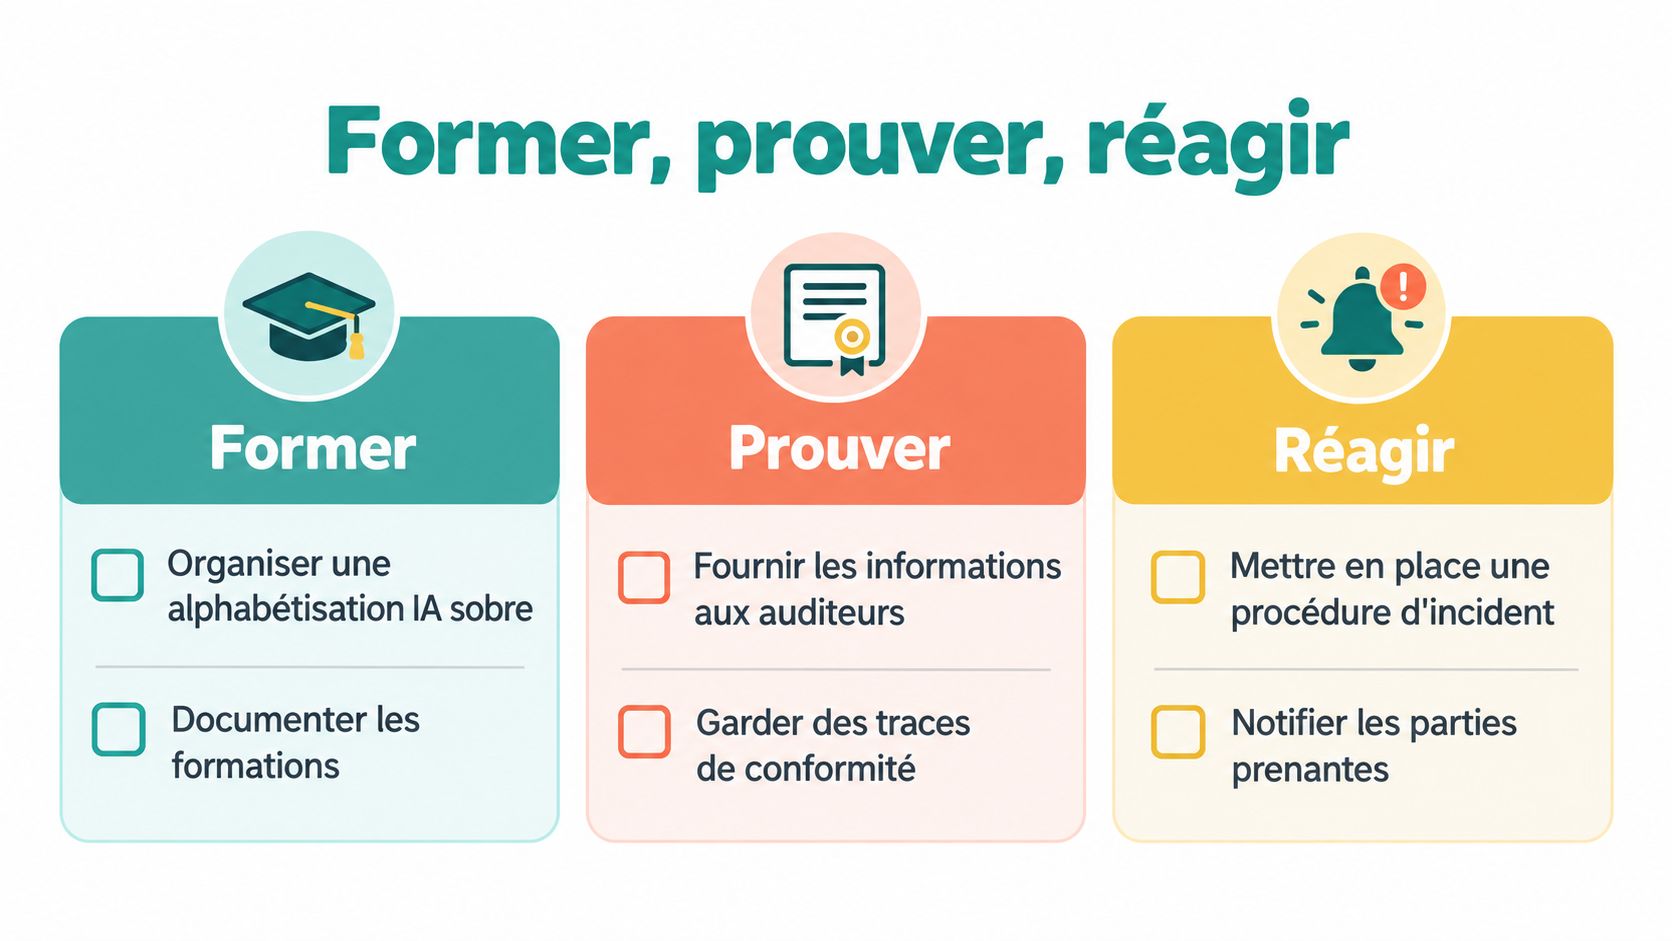
Conserver une preuve proportionnée
Votre dossier doit permettre de répondre à trois questions : qui utilise quoi, avec quelles données et quels contrôles ? Conservez la politique d'usage, les formations suivies, la liste des outils approuvés, les résultats des revues et les décisions prises en cas d'écart. La preuve de conformité IA doit rester exploitable, pas devenir une archive impossible à maintenir.
Le contexte français impose une vigilance concrète. La CNIL a recensé 6 167 fuites de données en 2025, un niveau record, ce qui rappelle que les erreurs de manipulation ne sont pas un scénario théorique dans son suivi de la sécurité informatique. Les responsables de sécurité déclarent aussi une forte tension entre la priorité donnée à la sécurisation de l'IA générative et les ressources disponibles. Une PME doit donc choisir des contrôles tenables, puis les appliquer régulièrement.
En cas d'incident, appliquez une procédure courte :
- Stopper, désactiver le partage ou l'accès concerné.
- Préserver, conserver les journaux, le prompt, la réponse et le document transmis.
- Qualifier, identifier les données, les personnes et le service concernés.
- Alerter, prévenir le responsable désigné et le conseil compétent.
- Corriger, modifier les accès, les règles et la formation avant reprise.
- Documenter, inscrire l'incident et la décision dans le registre.
Commencez cette semaine par inventorier les comptes IA utilisés dans l'entreprise, puis interdisez l'envoi de données confidentielles depuis les comptes personnels. Consultez ensuite le glossaire IA d'IATOLL pour clarifier les notions utiles et l'annuaire des outils classés selon les enjeux RGPD et AI Act avant toute nouvelle validation.
IATOLL propose des contenus et des formations consacrés à l'IA sécurisée, notamment pour structurer la maîtrise de l'IA, les règles d'usage et les preuves attendues. Si vous accompagnez des PME ou si vous devez cadrer votre équipe sans DSI, visitez IATOLL et choisissez le support adapté à votre prochain cas d'usage.