Attaques IA d’ingénierie sociale : se protéger vraiment
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Vous recevez un message court, poli, parfaitement rédigé, et il demande un virement urgent. C'est souvent là que la PME se fait piéger, pas sur une faille technique, mais sur un réflexe humain. Quand il n'y a ni DSI ni procédure solide, l'attaque vise le bon moment, la bonne personne et le bon levier de pression.
Un dirigeant de cabinet d'architecture peut le vivre un mardi matin, quand un courriel semble venir du cabinet comptable et réclame un changement de RIB avec une urgence de trésorerie. Le ton est crédible, la signature est propre, le faux IBAN paraît plausible. Le vrai problème n'est pas le message lui-même, c'est la confiance qu'il essaie d'obtenir avant que quelqu'un vérifie.
Les attaques IA d'ingénierie sociale font exactement ça, elles industrialisent la tromperie. Elles ne remplacent pas l'arnaque classique, elles la rendent plus rapide, plus ciblée et plus persuasive. La vraie question, pour une PME, est simple, que change l'IA, où ça frappe, et comment vous vous protégez sans transformer votre activité en usine à contrôles.
Table des matières
- Un courriel bien écrit qui demande un virement urgent
- Ce que l'IA change vraiment dans l'ingénierie sociale
- Les vecteurs d'attaque que rencontrent les PME françaises
- Trois scénarios concrets qui se sont déjà produits en France
- Les signaux faibles qui doivent vous alerter
- Checklist de prévention pour une PME sans DSI
- Réagir après une attaque ou une tentative
- Utiliser l'IA sans ouvrir la porte aux attaquants
Un courriel bien écrit qui demande un virement urgent
Le danger commence souvent par un message banal. Une dirigeante ouvre sa boîte mail, voit un courriel du “cabinet comptable”, et lit une demande de virement de 38 000 € vers un nouveau RIB, justifiée par un “changement de domiciliation”. Tout est propre, le ton est courtois, la signature ressemble à celle de l'expert-comptable, et l'IBAN a l'air français.
Elle hésite. C'est le bon réflexe. Elle appelle le cabinet sur son numéro habituel, et l'arnaque s'arrête là.
Le point faible n'est pas la grammaire
Ce type de tentative n'essaie plus de tromper par des fautes grossières. Il cherche à vous faire agir vite, seul, et sans second avis. C'est pour ça que les attaques les plus efficaces visent les personnes qui valident des paiements, gèrent les fournisseurs, ou manipulent des données sensibles.
Règle pratique, si une demande touche à l'argent, à un accès ou à une donnée confidentielle, un seul canal ne suffit jamais.
La leçon est claire. L'attaquant n'attaque pas votre informatique en premier, il attaque votre routine. Sans procédure simple, un message crédible peut devenir une décision coûteuse en quelques minutes.
Ce que l'IA change vraiment dans l'ingénierie sociale
L'IA ne crée pas un super-attaquant autonome. Elle baisse le coût de production de la fraude, accélère la recherche d'informations publiques, et permet d'écrire des messages qui sonnent juste. L'ANSSI dit clairement qu'à ce jour, elle n'a pas connaissance de cyberattaques menées contre des acteurs français à l'aide de l'intelligence artificielle, ni de système d'IA capable d'automatiser entièrement une attaque, mais elle observe déjà un usage offensif de l'IA générative comme facilitateur d'ingénierie sociale dans sa synthèse du 4 février 2026.
Un escroc devait autrefois envoyer beaucoup de messages médiocres pour espérer un clic. Aujourd'hui, il peut adapter le ton, la langue et le contexte à chaque cible. Les données publiques, comme les sites d'entreprise, les communiqués ou les profils de dirigeants, deviennent des matières premières pour fabriquer un faux échange crédible.
Une mécanique d'industrialisation
La Banque de France décrit le même mouvement, avec des escrocs qui adaptent les messages de phishing à partir des données des réseaux sociaux et personnalisent l'approche pour chaque cible dans son document sur les fraudes et arnaques financières à l'ère de l'IA. Le vrai changement n'est pas la sophistication absolue du texte, c'est la capacité à produire vite un message assez juste pour passer un contrôle humain distrait.
En France, ce point compte parce que le phishing reste déjà un vecteur majeur. Selon l'ANSSI, dans les intrusions dont le vecteur initial est connu, le phishing représente 60 % des cas dans une synthèse relayée par InCyber. L'IA ne change pas la nature du problème, elle augmente sa cadence et sa précision.
Les vecteurs d'attaque que rencontrent les PME françaises
Le terrain français est déjà saturé de tentatives crédibles. Une étude Proofpoint relayée en 2026 indique que 35 % des organisations disent que leurs employés ont fait confiance à des attaques générées par l'IA, 33 % ont interagi avec du contenu malveillant, et plus d'un tiers des attaques ont commencé par des emails de phishing ou d'autres techniques d'ingénierie sociale par email source Proofpoint. Pour une PME, ça veut dire une chose, le danger n'est pas théorique. Le panorama complet des vecteurs d'attaque recensés sur le blog IATOLL le confirme.
Les canaux à surveiller en priorité
Le mail reste la porte d'entrée la plus courante. Le téléphone suit de près, surtout quand l'attaque cherche à créer de l'urgence. Les réunions à distance, les messageries instantanées et les faux profils sociaux complètent le tableau, parce qu'ils donnent une impression de proximité et de légitimité.
| Vecteur | Canal | Volume 2024 (France) | Montant médian | Détection classique |
|---|---|---|---|---|
| Phishing généré par IA | Prédominant dans les tentatives recensées, sans volume public consolidé | Non communiqué dans les données vérifiées | Vérification du domaine, du contexte et du second canal | |
| BEC, fraude au président | Email, téléphone | Très visible dans les fraudes ciblant les paiements, sans volume public consolidé | Non communiqué dans les données vérifiées | Appel sur numéro officiel, double validation |
| Vishing, voix synthétique | Téléphone, messagerie vocale, visio | Présent dans les tentatives signalées par les entreprises interrogées, sans volume public consolidé | Non communiqué dans les données vérifiées | Rappel hors bande, question de contrôle |
| Faux profils et usurpation sociale | Réseaux sociaux, messagerie | Fréquent dans les approches préparatoires, sans volume public consolidé | Non communiqué dans les données vérifiées | Vérification d'identité et de relation |
| Faux sites d'investissement | Web, liens sponsorisés, réseaux sociaux | Principale source des pertes signalées dans les données françaises relayées | 73,8 millions d'euros de préjudice identifié | Contrôle du site et du parcours de paiement |
Le document français relayé en 2026 sur les deepfakes signale aussi 74,3 millions d'euros de pertes pour la France, avec 73,8 millions d'euros, soit 99 % du préjudice identifié, issus de faux sites d'investissement, et 14 % des entreprises interrogées déclarant au moins une tentative de fraude avec une voix synthétique au cours des 12 derniers mois source sur les deepfakes en France. Le message est net, l'argent part souvent là où la confiance a été fabriquée. Pour une PME, la bonne réponse consiste à traiter ces canaux comme des points de contrôle, pas comme de simples outils de travail.
Trois scénarios concrets qui se sont déjà produits en France
Les arnaques les plus efficaces ressemblent à une journée normale de PME. Un faux président, un faux comptable, un faux site d'investissement, c'est toujours la même logique, capter une routine de travail pour faire agir vite, sans vérification.
Quand la voix semble familière
En France, des entreprises ont déjà signalé des appels où la voix semblait venir d'un dirigeant. Le ton est calme ou pressant, la demande paraît crédible, puis le faux sentiment d'urgence prend le dessus. Le bon réflexe reste le même, rappeler le dirigeant sur son numéro officiel avant toute validation.
Un cabinet comptable peut recevoir une demande de paiement en visioconférence. Le visage semble cohérent, la voix aussi, mais le canal sort des habitudes. Là, il faut couper court, suspendre la demande et vérifier par un second moyen déjà connu de l'entreprise.
Quand le faux site fait le reste
Le cas est classique chez les PME françaises. Un dirigeant clique sur un faux site d'investissement après un contact initié sur LinkedIn ou par messagerie. Le site copie les codes visuels attendus, les textes paraissent rassurants, et le piège se ferme au moment du parcours de paiement.
Le point faible n'est pas la qualité de la page. C'est l'absence de contrôle sur l'ensemble de la chaîne, du premier contact jusqu'à la validation finale. Une page crédible ne prouve rien.
Ces scénarios ont un point commun simple, ils s'appuient sur des usages quotidiens déjà installés dans l'entreprise. L'IA ne crée pas une arnaque magique, elle rend l'usurpation plus convaincante dans un échange de travail banal. Pour une PME, la réponse doit être opérationnelle, rappel sur un canal officiel, double validation, et arrêt immédiat dès qu'une demande sort du cadre habituel.
Les signaux faibles qui doivent vous alerter
Une attaque IA d'ingénierie sociale laisse souvent des traces discrètes. Vous n'avez pas besoin d'un outil sophistiqué pour les voir. Vous avez besoin d'un réflexe d'arrêt.
Quatre familles de signaux
- Timing anormal. Une demande arrive tard, pendant une clôture, ou au mauvais moment pour créer de la pression.
- Canal inhabituel. Un dirigeant passe par un numéro masqué, un compte WhatsApp tout juste créé, ou une messagerie inhabituelle.
- Incohérences vocales ou visuelles. Une voix change en plein échange, un visage manque de fluidité, ou les lèvres ne suivent pas bien le son.
- Cohérence logique fragile. Le montant sort des habitudes, l'IBAN ne correspond pas, ou l'interlocuteur cite un dossier qu'il ne devrait pas connaître.
Le plus important est le réflexe. Rappelez la personne sur son numéro officiel. Vérifiez la demande par un second canal. Ne validez jamais un virement sous pression, même si le message est bien écrit.
Une demande normale supporte la vérification. Une demande frauduleuse pousse à l'isolement et à l'urgence.
Pour compléter votre grille de contrôle, regardez aussi les indices de configuration et de sécurité d'un service avant d'y faire confiance. Le guide sur comment savoir si un outil IA est sécurisé aide à poser les bonnes questions au moment d'adopter un nouveau service.
Checklist de prévention pour une PME sans DSI
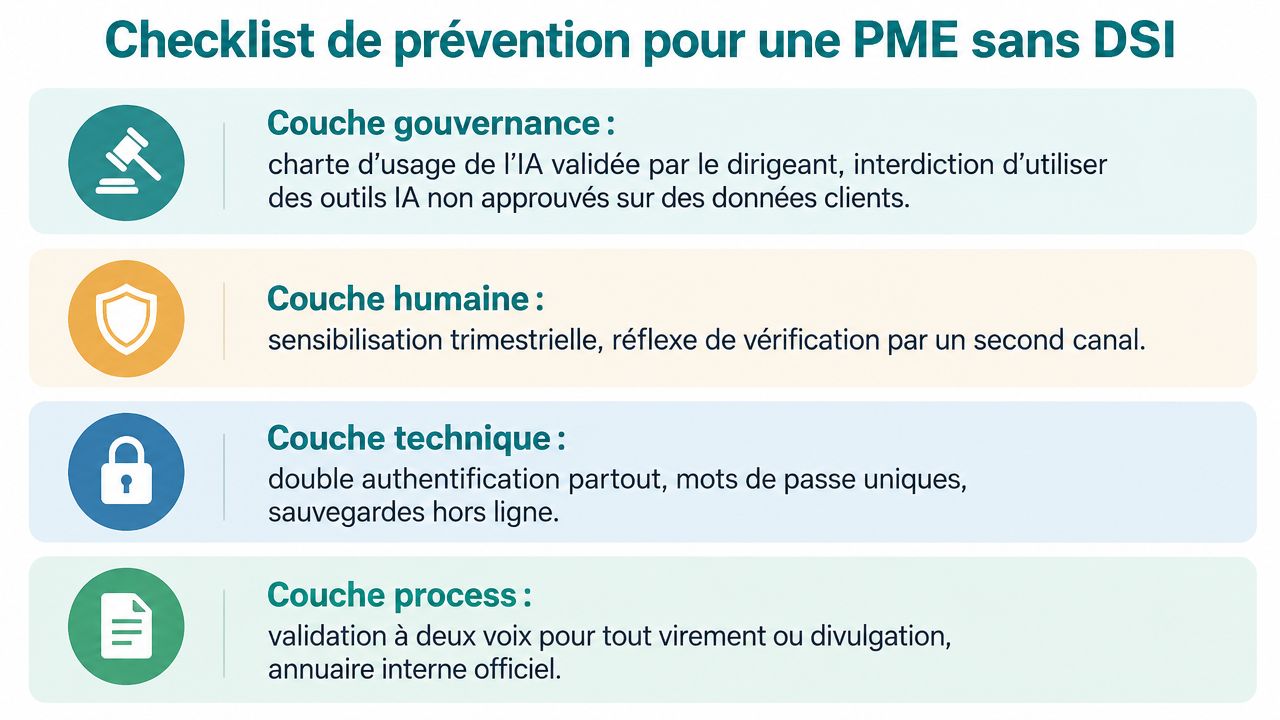
Une PME sans DSI n'a pas besoin d'un programme complexe pour monter d'un cran. Elle a besoin de règles claires, d'un responsable nommé, et de contrôles qui collent au fonctionnement réel. Le but n'est pas d'empiler des outils, c'est de fermer les portes les plus utilisées par les attaquants.
Gouvernance, usage et responsabilités
- Charte d'usage de l'IA. Le dirigeant la valide, et elle interdit d'envoyer des données clients ou comptables dans des IA grand public. Responsable, direction. Délai, court, dès la semaine de cadrage.
- Contrats et confidentialité. Les clauses de confidentialité et les engagements de travail doivent refléter l'usage réel des outils. Responsable, direction avec conseil RH ou juridique.
- Comptes nominatifs. Chaque collaborateur utilise ses propres accès. Les comptes partagés brouillent les responsabilités et compliquent les contrôles.
Collaborateurs et validation
- Formation courte et régulière. Un rappel trimestriel sur le phishing et le vishing suffit pour garder les réflexes actifs. Responsable, direction ou référent interne.
- Simulation de demande suspecte. Testez la réaction des équipes, surtout celles qui gèrent les paiements et les fournisseurs. Responsable, direction financière.
- Double validation. Tout virement sensible doit passer par deux personnes, avec rappel sur un numéro officiel si la demande arrive par un canal inhabituel.
Mesures techniques de base
- MFA partout. Messagerie, banque, outils sensibles, tout doit être protégé par une authentification forte. Responsable, prestataire informatique ou fournisseur de services.
- Sauvegardes hors ligne. Elles limitent la casse si un poste est compromis. Responsable, prestataire ou référent interne.
- Filtrage de messagerie. Le domaine de l'entreprise doit être protégé par les mécanismes d'authentification d'emails et la surveillance des redirections.
- Supervision des comptes à privilèges. Les accès sensibles doivent être rares, identifiés et contrôlés.
Le guide sensibilisation IA peut servir de base pour structurer ce réflexe dans une petite équipe. Gardez aussi un rituel hebdomadaire de cinq minutes, vérifier les alertes, tester une procédure, signaler tout doute. C'est court, mais c'est ce qui évite les improvisations.
Réagir après une attaque ou une tentative
Quand le doute existe, l'objectif est de contenir avant de discuter. Isolez le poste touché, sans l'éteindre inutilement si vous devez préserver des éléments utiles. Conservez les preuves, notamment les messages, les captures d'écran et les journaux de connexion.
Ensuite, bloquez tout ce qui touche à l'argent ou aux accès. Prévenez la banque immédiatement si un virement est en jeu. Changez les mots de passe critiques depuis un appareil sain, pas depuis la machine suspecte.
Les bons interlocuteurs en France
Cybermalveillance.gouv.fr reste le premier point d'appui pour l'assistance et le diagnostic. Le service France Victimes est joignable au 116 006 pour l'accompagnement gratuit mentionné par Cybermalveillance.gouv.fr dans sa fiche sur l'usurpation d'identité. Déposez plainte pour chaque fait d'usurpation d'identité auprès de la police, de la gendarmerie, ou par écrit au procureur de la République.
Notez chaque action avec l'heure, le canal et la personne contactée. Un compte rendu factuel vaut mieux qu'un récit flou rédigé sous stress.
Pour un contenu illicite ou un signalement de type plateforme, la vigilance doit aussi passer par les canaux officiels adaptés. Gardez une communication interne simple, puis seulement ensuite la communication externe, idéalement cadrée avec un conseil juridique si l'incident touche à des données ou à des paiements.
Utiliser l'IA sans ouvrir la porte aux attaquants
L'IA doit devenir un filtre, pas une faille. Choisissez des outils avec un cadre clair sur les données, évitez de mélanger données sensibles et services grand public, et cloisonnez ce qui relève du client, du financier et de l'interne. Une charte signée par les collaborateurs vaut mieux qu'une tolérance floue.
Testez vos réflexes avec des simulations de phishing et de vishing. Auditez régulièrement les prompts et les exports envoyés aux services d'IA générative. Si l'usage monte sans garde-fou, le risque monte avec lui.
L'objectif n'est pas de ralentir votre activité. C'est de faire en sorte que l'IA vous aide à produire, sans offrir aux attaquants un raccourci vers vos paiements, vos accès ou vos documents confidentiels.
IATOLL aide les PME et les cabinets à structurer ces réflexes sans perdre du temps dans le flou. Vous y trouverez des contenus et des méthodes pour cadrer l'usage de l'IA, sécuriser les pratiques du quotidien et garder la main sur vos données. Visitez IATOLL pour avancer avec une gouvernance plus nette et des usages plus sûrs.