Données ChatGPT entreprise : guide sécurité et RGPD
Thomas reçoit un courriel d'un client et veut obtenir une réponse claire. Il copie le message dans ChatGPT, avec le nom du contact, le contexte commercial et quelques détails du dossier. Nadia, consultante conformité, découvre ensuite que plusieurs collaborateurs de la PME utilisent le même outil, chacun avec ses propres habitudes. Elle doit pouvoir expliquer quelles données entrent dans ChatGPT, pourquoi elles y entrent et qui en assume la responsabilité.
La question n'est donc plus seulement de savoir si ChatGPT est autorisé en entreprise. Il faut déterminer quelles données peuvent être saisies sans créer un risque RGPD ou une atteinte au secret des affaires. En France, l'adoption a changé d'échelle. Selon les données publiées sur l'adoption de l'IA en entreprise en France, 18 % des entreprises de 10 salariés ou plus déclaraient utiliser au moins une technologie d'intelligence artificielle en 2025, contre 10 % en 2024 et 6 % en 2023.
Le mouvement concerne aussi les petites structures. Le baromètre Bpifrance Le Lab relayé sur l'usage de ChatGPT indique que 55 % des TPE-PME déclaraient utiliser l'IA générative fin 2025, contre 31 % fin 2024 et 15 % fin 2023. Mais seuls 17 % déclaraient l'utiliser régulièrement. L'enjeu consiste donc à passer de l'essai individuel à un usage encadré, compréhensible et traçable.
Table des matières
- Introduction – Pourquoi les données ChatGPT en entreprise ne sont plus anecdotiques
- Comment ChatGPT traite et conserve vos données en entreprise
- Quels risques concrets de fuite et d'exposition pour vos données sensibles
- Ce que dit le cadre français pour les données ChatGPT en entreprise
- ChatGPT Enterprise et réglages clés pour cloisonner vos données
- Bonnes pratiques opérationnelles pour sécuriser vos flux IA au quotidien
- Checklist finale et pas suivants pour une utilisation sereine
Introduction – Pourquoi les données ChatGPT en entreprise ne sont plus anecdotiques
Dans une PME, le premier usage ne ressemble pas toujours à un projet informatique. Il peut s'agir d'un mail client à reformuler, d'un CV à résumer, d'un contrat à relire ou d'un brief marketing à transformer en plan d'action. L'utilisateur cherche à gagner du temps. Il ne pense pas forcément qu'un nom, une adresse électronique ou un historique de commandes suffit à faire entrer le prompt dans le champ des données personnelles.
Pourtant, dès qu'un prompt contient une donnée personnelle, il s'agit d'un traitement de données personnelles au sens du RGPD. La responsabilité revient à l'entreprise utilisatrice, et pas uniquement au fournisseur de l'outil, comme l'explique l'analyse juridique consacrée à l'IA générative en entreprise.
Nadia doit alors poser des questions très concrètes à ses clients. Qui utilise ChatGPT ? Avec quel compte ? Quelles données sont copiées ? Les conversations sont-elles conservées ? Les salariés ont-ils reçu des consignes ? Existe-t-il une preuve de formation et une procédure en cas d'erreur ?
La bonne approche n'est pas d'interdire mécaniquement tout usage. Elle consiste à cartographier les flux, à réduire les données envoyées et à choisir un cadre adapté à la sensibilité des informations. Un texte commercial anonymisé n'appelle pas le même niveau de vigilance qu'un dossier RH ou qu'un contrat confidentiel.
Ce guide vous aide à comprendre le trajet d'une donnée dans ChatGPT, les risques associés, les obligations françaises et les mesures applicables dans une PME avec ou sans offre Enterprise. Il ne remplace pas une validation juridique adaptée à votre situation.
Comment ChatGPT traite et conserve vos données en entreprise
Pour comprendre la sécurité des données ChatGPT entreprise, partez d'un parcours simple. Vous écrivez un prompt, le service le transmet à un modèle, le modèle produit une réponse, puis l'interface peut conserver une trace de l'échange selon le compte et les réglages utilisés.
Un modèle de langage, ou LLM, est un système qui génère du texte en calculant la suite la plus probable à partir de votre demande et de son contexte. Il ne lit pas votre intention. Il traite les éléments que vous lui envoyez.
Le trajet d'un prompt en quatre étapes
La saisie. Vous écrivez une demande ou importez un document. Le texte peut contenir des informations directement identifiantes, comme un nom, ou indirectement identifiantes, comme une fonction et un contexte très précis.
Le traitement. ChatGPT reçoit le prompt et les éléments nécessaires pour produire une réponse. À ce moment, les données fournies sortent du périmètre local de votre poste et entrent dans le service du fournisseur.
La réponse. Le modèle renvoie un texte, un résumé ou une proposition. Cette réponse peut elle-même reprendre une information confidentielle présente dans le prompt.
La conservation. Selon l'offre, les paramètres et les règles du fournisseur, l'échange peut apparaître dans l'historique, rester accessible à l'utilisateur ou être soumis à des politiques de conservation définies par l'organisation.
Conservation, historique et réutilisation
Ces notions ne désignent pas la même chose.
- La conservation correspond à la durée pendant laquelle le service garde une donnée ou une conversation.
- L'historique désigne la liste des échanges visibles dans l'interface du compte.
- La réutilisation pour l'entraînement signifie que des données peuvent, selon les conditions de l'offre, servir à améliorer un modèle. Cette question doit être posée directement au fournisseur.
- Le stockage au repos désigne les données enregistrées sur des serveurs, par opposition aux données en cours de transmission ou de traitement.
Une conversation supprimée de votre écran n'est pas forcément équivalente à une suppression immédiate de toutes les copies techniques. Il faut donc lire les règles de conservation applicables à l'offre choisie et vérifier les paramètres administratifs disponibles.
Repère utile : un prompt n'est pas un brouillon isolé. Traitez-le comme une donnée qui suit un cycle de vie, de la saisie à la suppression.
Pour une entreprise, la question centrale est la visibilité. Si chaque salarié utilise un compte différent, l'organisation peut ne pas connaître les données envoyées, les règles appliquées ni la durée de conservation. Un espace professionnel apporte des contrôles supplémentaires, mais il ne corrige pas une mauvaise classification des données en amont.
Quels risques concrets de fuite et d'exposition pour vos données sensibles
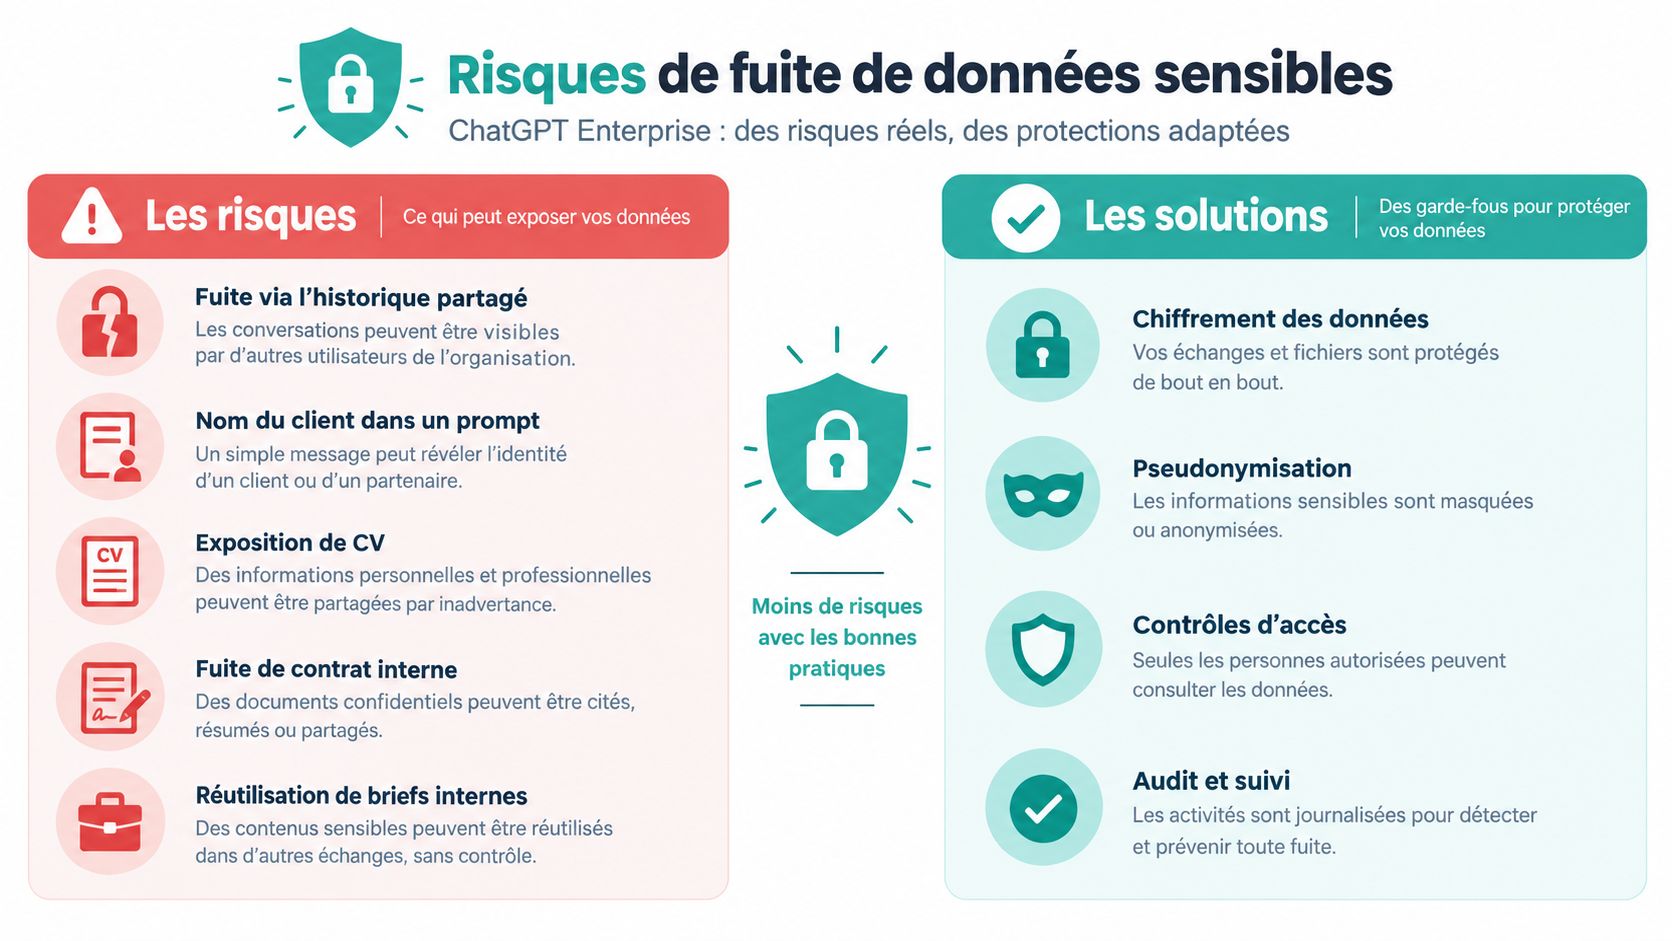
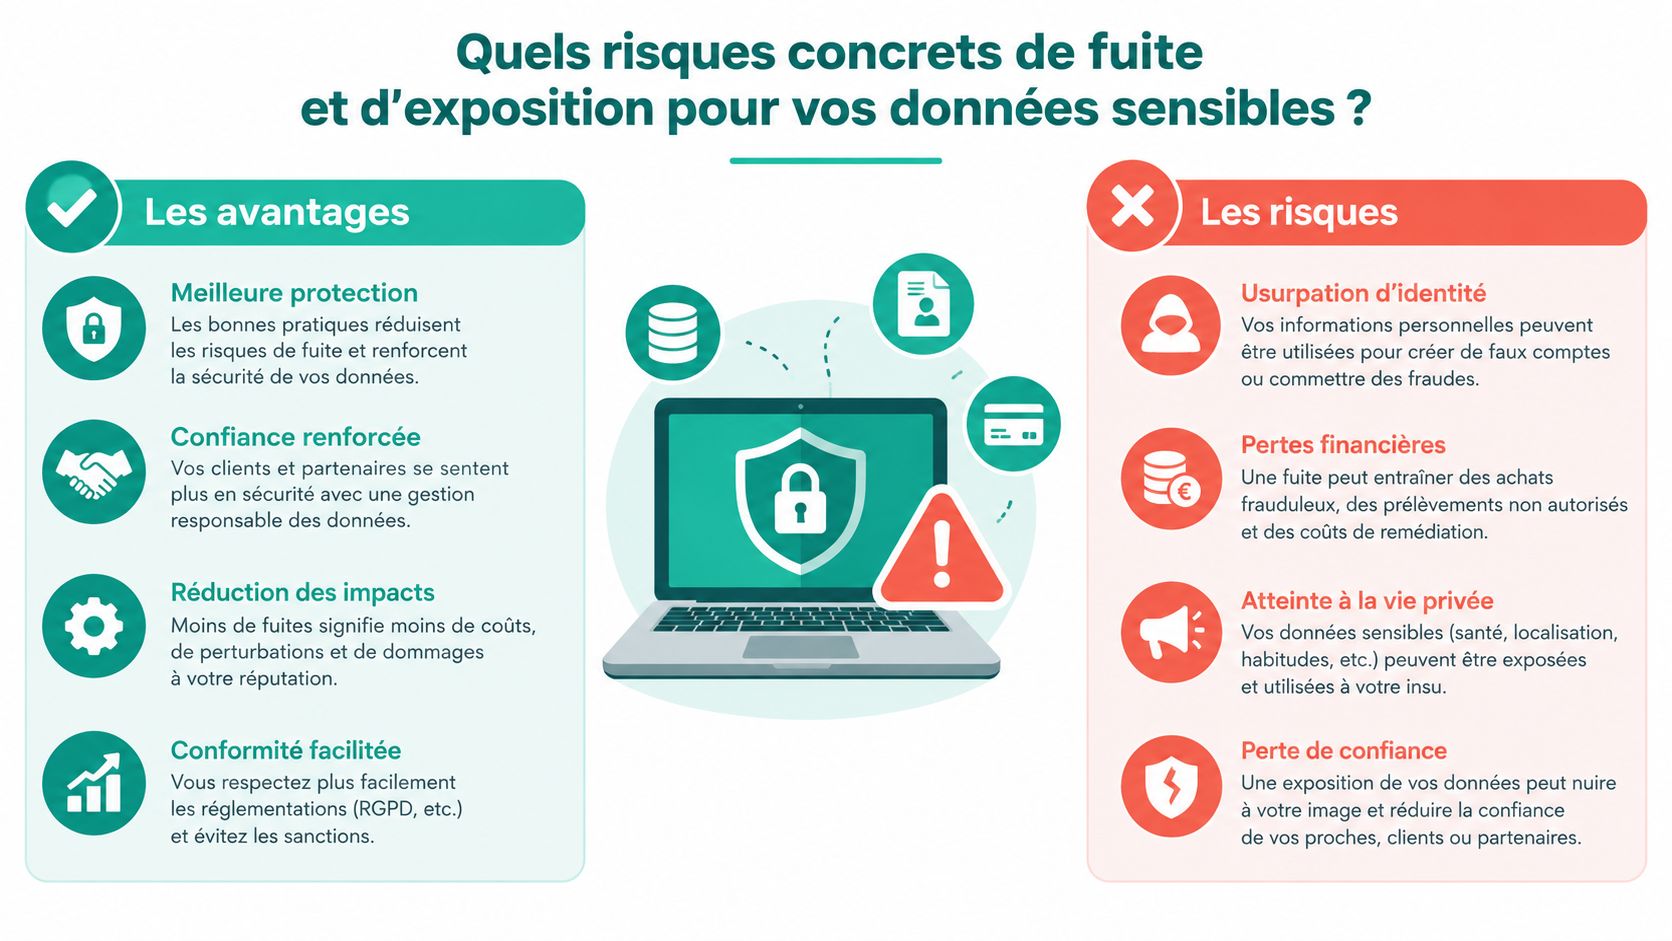
Le risque ne dépend pas du simple fait d'utiliser ChatGPT. Il dépend d'abord de la nature des informations saisies, de leur niveau de confidentialité et du cadre contractuel et technique du service.
Un nom de client associé à une demande générale n'a pas la même portée qu'un nom accompagné d'un litige, d'un montant, d'une information de santé ou d'une évaluation professionnelle. Un brief interne peut aussi contenir une stratégie commerciale, un prix négocié ou une information sur un lancement non public.
Cinq situations à distinguer
- Un courriel client. Le collaborateur demande une reformulation, mais laisse le nom, la signature et les détails du dossier dans le prompt.
- Un CV. Le recruteur sollicite un résumé et transmet l'identité, le parcours, les coordonnées et parfois des informations personnelles non nécessaires.
- Un contrat. L'utilisateur demande une synthèse tout en conservant les clauses tarifaires, les pénalités ou les obligations de confidentialité.
- Un brief interne. L'équipe marketing copie des éléments de stratégie, des objectifs et des informations sur un client avant leur publication.
- Un historique de commandes. Un commercial cherche à identifier des tendances, mais transmet des lignes associées à des personnes identifiables.
Dans chacun de ces cas, l'entreprise doit savoir ce qui est envoyé, où le traitement intervient et si les conditions du fournisseur limitent la conservation ou la réutilisation.
La ressource IATOLL sur les données sensibles dans l'IA aide à distinguer les informations personnelles, confidentielles et stratégiques avant de choisir un usage. Cette distinction évite de placer sur le même plan une donnée publique, une donnée professionnelle courante et un secret des affaires.
Le risque de réutilisation involontaire
Une information peut ressortir dans une réponse, rester accessible dans un historique partagé ou être consultée par une personne qui dispose du compte. Le risque augmente lorsque plusieurs collaborateurs utilisent un identifiant commun ou transmettent des fichiers sans règle de classement.
Il faut aussi examiner les transferts internationaux et les engagements du fournisseur. La présence d'une interface en français ou d'un utilisateur situé en France ne suffit pas à établir la localisation de toutes les opérations techniques.
Pour un cabinet juridique, un dossier client peut cumuler données personnelles et secret professionnel. Pour une PME de conseil, un brief peut révéler la stratégie d'un client avant une communication publique. Pour un service RH, un CV ou une évaluation peuvent exposer des informations que l'entreprise doit traiter avec une attention particulière.
Ce que dit le cadre français pour les données ChatGPT en entreprise
Le RGPD ne crée pas une interdiction générale de l'IA générative. Il impose à l'entreprise de connaître ses traitements, de limiter les données utilisées et de pouvoir justifier ses choix.
La minimisation signifie que vous ne transmettez que les informations nécessaires à l'objectif poursuivi. Si ChatGPT doit reformuler un courriel, son nom complet, son numéro de téléphone et l'intégralité de l'historique client ne sont généralement pas indispensables à la tâche.
Les obligations à traduire en actions
La CNIL rappelle plusieurs points pour l'usage de ChatGPT et des systèmes d'IA générative :
- Définir une base légale. L'entreprise doit savoir sur quel fondement elle traite les données personnelles.
- Informer les personnes concernées. Les personnes doivent recevoir une information adaptée lorsque leurs données sont utilisées.
- Documenter l'usage. Le traitement doit apparaître dans le registre des traitements, qui recense les traitements réalisés par l'organisation.
- Évaluer le risque. Une AIPD, ou analyse d'impact relative à la protection des données, devient nécessaire lorsque le traitement présente un risque élevé.
- Éviter les données sensibles. Les informations sensibles ou confidentielles ne doivent pas être saisies sans analyse préalable et garanties suffisantes.
La CNIL présente les questions à poser au fournisseur d'un système d'IA générative, notamment sur les données d'entraînement, la réutilisation des conversations et les transferts internationaux. Ces points doivent entrer dans la revue du fournisseur, au même titre que les accès et la conservation.
La responsabilité reste côté entreprise
Une PME ne peut pas considérer le fournisseur comme le seul responsable. L'organisation choisit la finalité, autorise les utilisateurs et décide quelles données sont envoyées. Elle doit donc encadrer les pratiques et conserver les éléments qui permettent de démontrer une démarche cohérente.
L'article 4 de l'AI Act impose depuis le 2 février 2025 un niveau suffisant de littératie en IA pour les personnes qui utilisent ou supervisent ces systèmes, selon l'explication consacrée à la formation obligatoire. La littératie en IA désigne la capacité à comprendre un système, ses limites, ses risques et les bonnes pratiques nécessaires pour l'utiliser.
Une formation ne consiste pas seulement à apprendre à rédiger un prompt. Elle doit aussi expliquer quelles données exclure, comment vérifier une réponse et à qui signaler un incident. Consultez le guide IATOLL sur la conformité IA pour structurer ces sujets. Cette présentation reste informative et ne constitue pas un conseil juridique. Faites valider votre dispositif par un professionnel compétent, notamment si vous traitez des données sensibles ou si le risque est élevé.
ChatGPT Enterprise et réglages clés pour cloisonner vos données
Un compte personnel et une offre professionnelle ne répondent pas au même besoin de gouvernance. Le compte personnel convient à un usage individuel non sensible, mais il ne fournit pas nécessairement à l'entreprise les contrôles attendus pour administrer les accès, documenter les pratiques et organiser la conservation.
ChatGPT Enterprise est destiné à un cadre organisationnel. OpenAI indique que les clients éligibles peuvent stocker des données sensibles au repos dans plusieurs régions, dont l'Europe, afin de faciliter la conformité aux exigences locales, comme le précise la page officielle consacrée aux données professionnelles.
Les leviers à examiner
Une revue sérieuse ne s'arrête pas au nom de l'offre. Elle porte notamment sur :
- La conservation. Vérifiez combien de temps les conversations et fichiers restent disponibles.
- L'entraînement. Demandez si les prompts, fichiers et réponses peuvent servir à entraîner les modèles.
- Les droits d'accès. Assurez-vous que chaque utilisateur ne voit que les espaces et informations nécessaires.
- Le SSO. L'authentification unique relie l'accès au système d'identité de l'entreprise.
- La journalisation. Les journaux permettent de suivre les connexions et certaines actions utiles à l'audit.
- Les clauses contractuelles. Examinez le rôle du fournisseur, la sous-traitance et les transferts internationaux.
| Critère | Compte personnel | ChatGPT Enterprise |
|---|---|---|
| Administration centralisée | Limitée | Prévue pour l'organisation |
| Gestion des accès | Reliée au compte individuel | Gérée par l'entreprise selon les fonctions disponibles |
| Conservation | À vérifier dans les réglages et conditions applicables | Encadrée par des paramètres et engagements professionnels |
| Données utilisées pour l'entraînement | À vérifier avant tout usage professionnel | OpenAI présente des engagements spécifiques pour les données d'entreprise |
| Stockage au repos en Europe | Non présumé | Disponible pour les clients éligibles selon OpenAI |
| Traçabilité | Souvent insuffisante pour une politique collective | Plus adaptée à un suivi organisationnel |
Ce tableau ne signifie pas qu'Enterprise autorise toutes les données. Une offre professionnelle réduit certaines incertitudes de gouvernance, mais l'entreprise doit toujours appliquer la minimisation, définir les finalités et former les utilisateurs.
Pour comparer les critères de sécurité sans chercher simplement un abonnement, consultez la méthode IATOLL pour évaluer la sécurité d'un outil IA. Dès qu'un usage devient régulier, l'absence de charte et de traçabilité peut créer une charge de conformité supérieure au coût apparent de l'outil.
Bonnes pratiques opérationnelles pour sécuriser vos flux IA au quotidien
Les réglages du fournisseur ne remplacent pas les réflexes des utilisateurs. Une PME peut déjà réduire l'exposition en modifiant la manière dont elle prépare ses prompts et en définissant un circuit de validation clair.
La première règle est la pseudonymisation. Elle consiste à remplacer une identité par un code ou une description neutre avant l'envoi, tout en conservant séparément la table qui permet de retrouver la personne.
Nettoyer avant de copier
Un prompt professionnel peut être reformulé ainsi :
Prompt nettoyé : « Reformulez ce courriel dans un ton professionnel. Remplacez le nom du client par “Client A”. Conservez le sens, supprimez toute donnée non nécessaire et ne créez aucun fait nouveau. »
Pour une analyse RH, utilisez plutôt une description abstraite, comme « candidat disposant d'une expérience en gestion de projet », sans transmettre le CV complet. Pour un historique commercial, remplacez les identifiants par des catégories et retirez les coordonnées.
Votre charte d'usage doit rester courte et opérationnelle. Elle peut préciser :
- Les données interdites. Ne collez jamais de données de santé, mots de passe, coordonnées non nécessaires, contrats confidentiels ou informations couvertes par le secret professionnel sans validation.
- Les données autorisées. Privilégiez les textes publics, les contenus anonymisés et les exemples fictifs.
- Le contrôle humain. Relisez toute réponse avant de l'envoyer à un client, un salarié ou un partenaire.
- Le signalement. Prévoyez un interlocuteur et une procédure lorsqu'une donnée sensible a été transmise par erreur.
Organiser la preuve sans DSI
Un DPO, ou délégué à la protection des données, conseille l'organisation sur la conformité et la protection des données. Le registre de preuve est un dossier qui rassemble les éléments démontrant les actions réalisées, comme la charte, la formation, les validations et les revues périodiques.
Pour une petite équipe, un tableau partagé peut suffire au départ. Notez le métier concerné, la finalité, le type de données, l'outil utilisé, les utilisateurs autorisés et la date de revue.
La formation doit couvrir les limites de ChatGPT, la confidentialité, la vérification des réponses et les obligations de littératie IA. Un responsable métier peut valider les cas d'usage sensibles avant leur généralisation, puis conserver une trace de cette décision.
Checklist finale et pas suivants pour une utilisation sereine
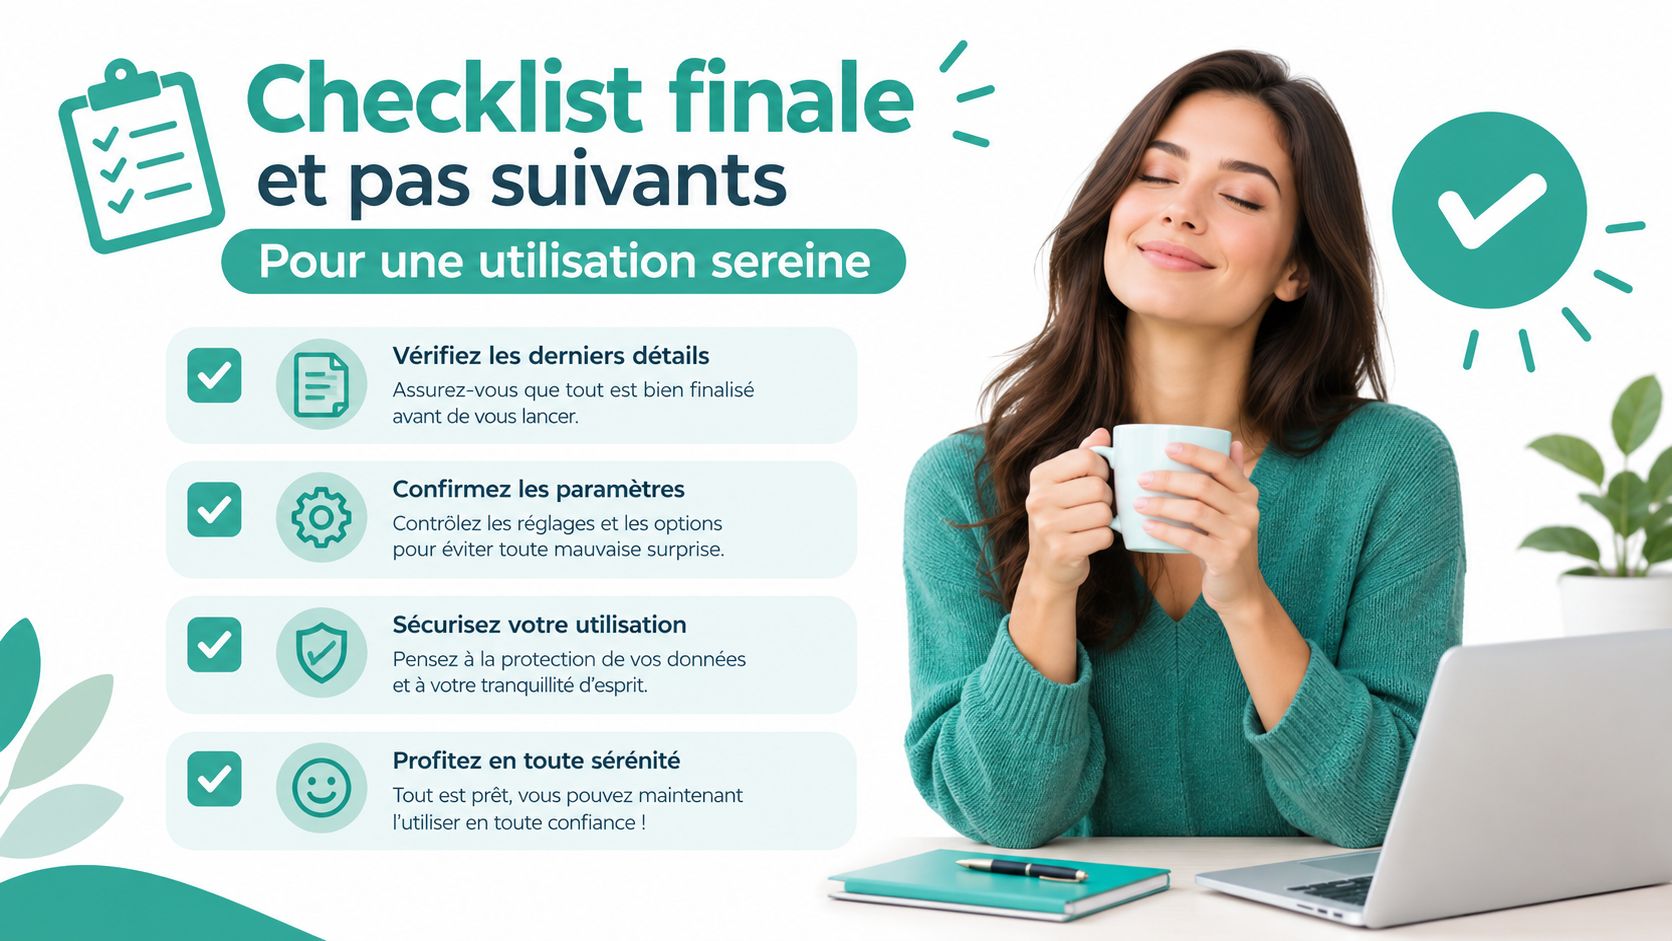
Un audit rapide des données ChatGPT entreprise doit produire des réponses vérifiables, pas une impression générale de sécurité. Utilisez cette checklist avec Thomas, Nadia ou toute personne responsable d'un usage IA.
- Données autorisées. Les utilisateurs savent-ils ce qui peut être saisi et ce qui est exclu ?
- Finalité. Chaque usage possède-t-il un objectif professionnel défini ?
- Base légale. Le fondement du traitement est-il identifié ?
- Information. Les personnes concernées reçoivent-elles une information adaptée ?
- Registre. L'usage apparaît-il dans le registre des traitements ?
- AIPD. Une analyse d'impact a-t-elle été envisagée lorsque le risque est élevé ?
- Conservation. Les paramètres de conservation sont-ils connus et documentés ?
- Accès. Les comptes, espaces et fichiers sont-ils cloisonnés selon les rôles ?
- Traçabilité. L'entreprise peut-elle retrouver qui utilise l'outil et dans quel cadre ?
- Formation et fournisseur. Les utilisateurs disposent-ils d'une littératie IA suffisante depuis l'application de l'article 4, et les engagements du fournisseur ont-ils été vérifiés ?
Pour les définitions courtes, consultez le glossaire IA d'IATOLL et vérifiez les notions de traitement, pseudonymisation, AIPD et littératie IA. Pour approfondir la comparaison des solutions selon les critères RGPD et AI Act, utilisez l'annuaire d'outils IA d'IATOLL. Les consultants et DPO peuvent aussi découvrir comment IATOLL structure la formation et le suivi de conformité pour leurs clients.
IATOLL propose des contenus et des formations dédiés à l'utilisation sécurisée de l'IA, avec des méthodes applicables aux PME, aux indépendants et aux équipes métier. Pour cadrer vos données ChatGPT, former vos utilisateurs et organiser vos preuves de conformité, visitez IATOLL et choisissez le prochain flux à auditer.