ChatGPT pour dirigeants : usages, sécurité et plan d’action
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
En France, 40 % des TPE-PME utilisent désormais des solutions d'intelligence artificielle, soit 14 points de plus en un an, selon le baromètre France Num 2026. La question n'est donc plus de savoir si un dirigeant doit tester ChatGPT. Elle consiste à décider où l'utiliser, avec quelles données et sous quelles règles.
Dans beaucoup de PME, les usages existent déjà, mais restent individuels et invisibles. Un salarié rédige des réponses clients sur un compte personnel, un manager résume un document confidentiel sans consigne claire, et la direction découvre l'IA au détour d'une erreur ou d'un abonnement oublié. Ce fonctionnement n'est pas une stratégie.
Table des matières
- L'IA n'est plus une option pour les dirigeants de PME
- Où ChatGPT crée vraiment de la valeur pour un dirigeant
- Cas d'usage métiers et prompts prêts à l'emploi
- Confidentialité des données et shadow AI
- Ce que le RGPD et l'AI Act imposent concrètement
- Établir des règles d'usage et une gouvernance d'équipe
- Plan d'implémentation et estimation du ROI
L'IA n'est plus une option pour les dirigeants de PME
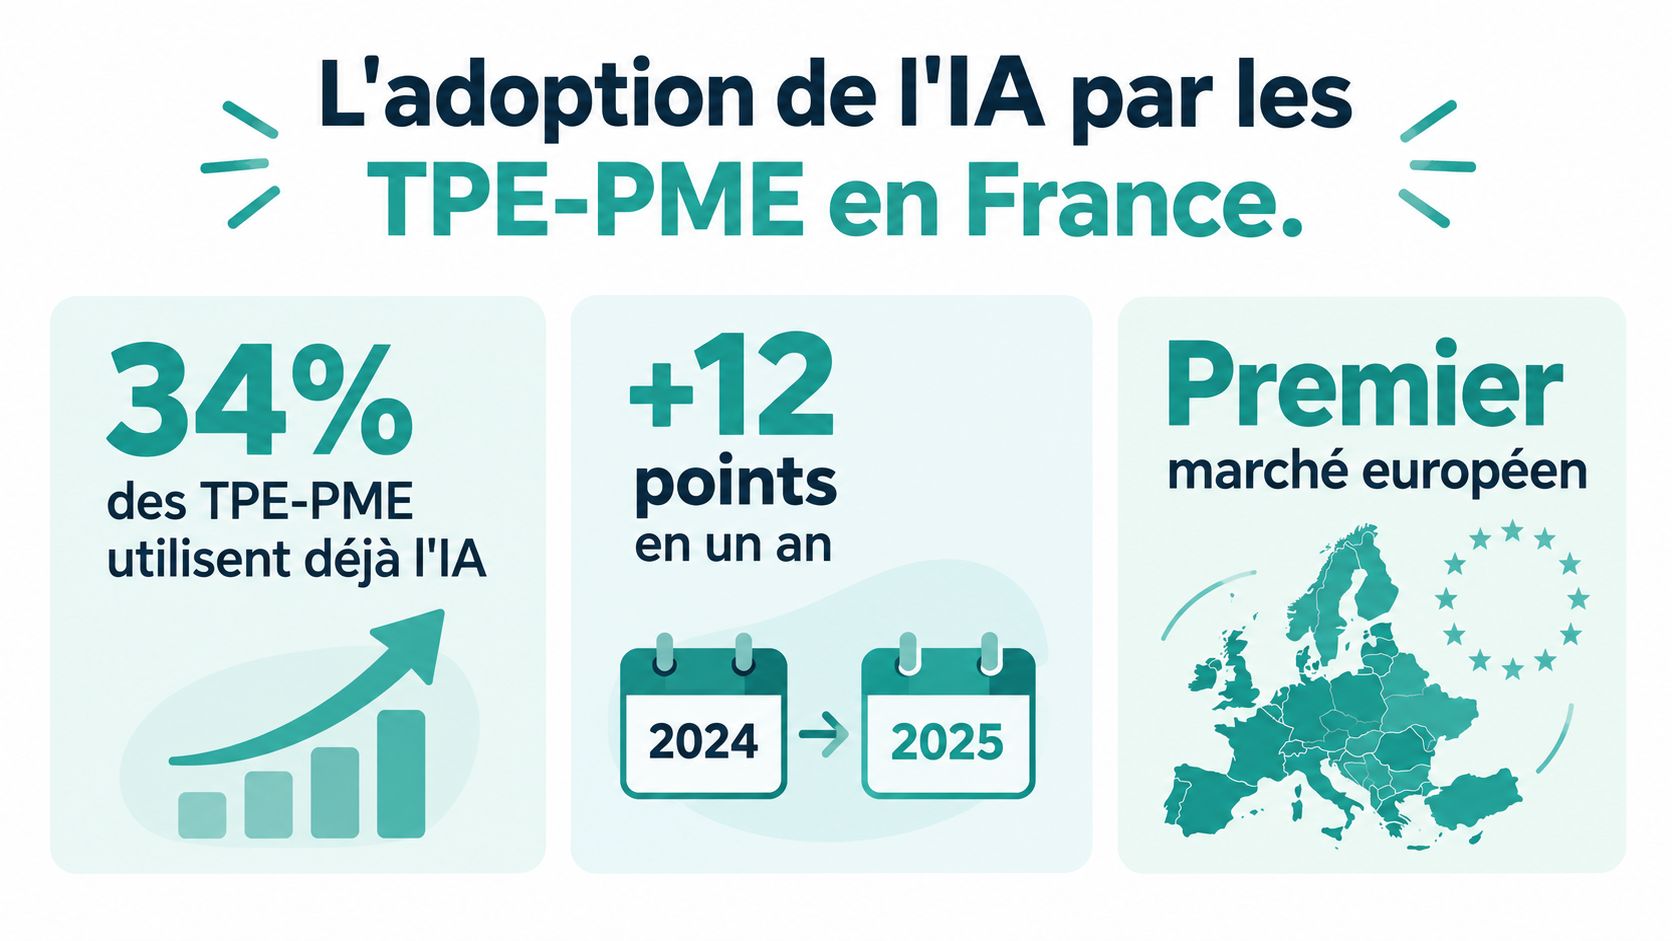
L'usage de l'IA s'installe dans les PME. Le même baromètre indique qu'il atteint 53 % dans les PME, avec une progression de 19 points en un an, et qu'il augmente dans toutes les tailles d'entreprise.
Le problème se déplace donc vers l'organisation. L'intérêt des dirigeants est fort, mais l'usage de l'IA générative reste souvent dispersé. Dans une enquête menée auprès de dirigeants de PME-ETI, Bpifrance Le Lab relève que 58 % considèrent l'IA comme un enjeu de survie à trois à cinq ans, tandis que 26 % utilisent déjà une IA générative et 43 % ont formalisé une stratégie IA. Ces résultats sont présentés dans l'observatoire IA des PME de Bpifrance Le Lab.
Le dirigeant doit arbitrer dès maintenant. Autoriser ChatGPT ou rembourser quelques abonnements ne suffit pas. Il faut sélectionner les tâches où la valeur se mesure, protéger les données sensibles, former les managers et rendre les usages visibles. Sans ce cadre, l'entreprise paie des outils séparés, expose des informations confidentielles et ne sait pas quels résultats elle obtient.
Position claire : interdire l'IA sans proposer de solution encadrée ne supprime pas l'usage. Cela peut le déplacer vers des comptes personnels, hors du contrôle de l'entreprise.
Quatre décisions structurent une politique utile :
- Valeur : quels usages doivent devenir des processus d'équipe ?
- Risque : quelles données sont interdites de transmission sans protection ?
- Gouvernance : qui valide les outils, les comptes et les pratiques ?
- Mesure : comment distinguer un abonnement utile d'une dépense dispersée ?
Où ChatGPT crée vraiment de la valeur pour un dirigeant
Le meilleur usage de ChatGPT commence par une tâche récurrente, documentée et vérifiable. Le dirigeant compare le temps consacré, la qualité produite et le niveau de contrôle avant de décider d'un déploiement plus large.
Fin 2024, 68 % des entreprises utilisatrices d'IA générative s'en servaient pour produire des contenus écrits, et 57 % pour rechercher, collecter ou analyser des informations, selon l'analyse du laboratoire de la Société numérique. Ces deux familles d'usage offrent un ROI rapide, à condition d'imposer des sources, un format et une validation humaine.
Les parts ci-dessous portent sur les TPE-PME déclarant une utilisation spécifique de chaque famille d'outils. Elles ne mesurent donc pas l'adoption globale de l'IA citée plus haut. Le rapport France Num 2025 fournit ce détail.
| Usage IA | Part des TPE-PME | Potentiel pour un dirigeant |
|---|---|---|
| IA générative | 22 % | Structurer des textes, synthèses et supports internes |
| Chatbots et assistants | 14 % | Préparer des réponses et orienter les demandes courantes |
| Analyse de documents | 6 % | Extraire des points clés, contradictions et décisions à vérifier |
| Automatisation de tâches | 5 % | Réduire les ressaisies dans des processus répétitifs |
| Analyse de données | 5 % | Préparer des tableaux de pilotage et des questions de gestion |
Source : rapport d'activité France Num 2025.
ChatGPT prépare une synthèse, repère une tendance dans un tableau ou compare des options commerciales. Le dirigeant conserve la décision sur un recrutement, un engagement contractuel ou une réponse juridique. Confier ces arbitrages à un outil crée un risque disproportionné par rapport au gain de temps.
Un cas d'usage mérite d'être retenu si trois conditions sont réunies :
- Récurrence : la tâche revient selon une fréquence identifiable.
- Entrées maîtrisées : les documents et informations nécessaires sont connus.
- Contrôle possible : une personne relit le résultat avant son utilisation.
Le passage à l'échelle exige peu de technologie au départ. Partagez un modèle de travail, fixez une règle de confidentialité et nommez le validateur. Déployez ensuite uniquement les tâches qui reviennent, impliquent plusieurs personnes et produisent un livrable vérifiable. Une conversation isolée peut faire gagner du temps. Un processus documenté permet de mesurer la valeur et de limiter le risque.
Cas d'usage métiers et prompts prêts à l'emploi
Un bon prompt ne demande pas simplement à ChatGPT de « faire mieux ». Il précise le rôle attendu, le contexte, la tâche, les limites et le format de sortie. Cette structure réduit les réponses vagues et facilite la relecture.
Préparer un compte rendu de réunion
Copiez le prompt ci-dessous, puis remplacez les éléments entre crochets :
Rôle : vous êtes assistant de direction dans une PME.
Contexte : voici les notes brutes d'une réunion entre [participants] au sujet de [projet].
Tâche : transformez-les en compte rendu factuel. Séparez les décisions, les points en attente, les risques et les actions.
Format : tableau avec quatre colonnes, action, responsable, échéance, dépendance. Signalez les informations absentes au lieu de les inventer.
Contrôle : ne déduisez aucune décision qui ne figure pas dans les notes.
Le flux de travail est simple : transmettre des notes épurées, demander une première structuration, vérifier chaque décision, puis envoyer une version validée. Le compte rendu final reste sous la responsabilité du dirigeant ou du manager.
Préparer une négociation commerciale
Rôle : vous êtes conseiller en négociation B2B.
Contexte : notre entreprise propose [offre] à [type de client]. Le client demande [condition]. Nos contraintes sont [contraintes].
Tâche : proposez trois options de réponse, avec les avantages, les risques et les concessions à éviter.
Format : tableau, puis recommandation argumentée en quelques paragraphes.
Limite : ne présentez pas d'hypothèse comme un fait et indiquez les informations manquantes.
Avant de l'utiliser, retirez les noms, tarifs confidentiels et données personnelles qui ne sont pas indispensables à l'analyse. ChatGPT prépare des scénarios. Il ne connaît ni votre marge réelle ni le rapport de force complet.
Répondre à un client
Pour une réponse client, donnez le message reçu, l'objectif et le ton autorisé. Demandez une version courte, une version plus explicative et la liste des points nécessitant une validation humaine.
Retrouvez d'autres modèles dans ce guide de prompts IA pour dirigeants de PME. La méthode compte davantage que la formule exacte. Un prompt utile indique toujours ce que l'outil doit faire, ce qu'il ne doit pas faire et comment vous contrôlerez le résultat.
Confidentialité des données et shadow AI
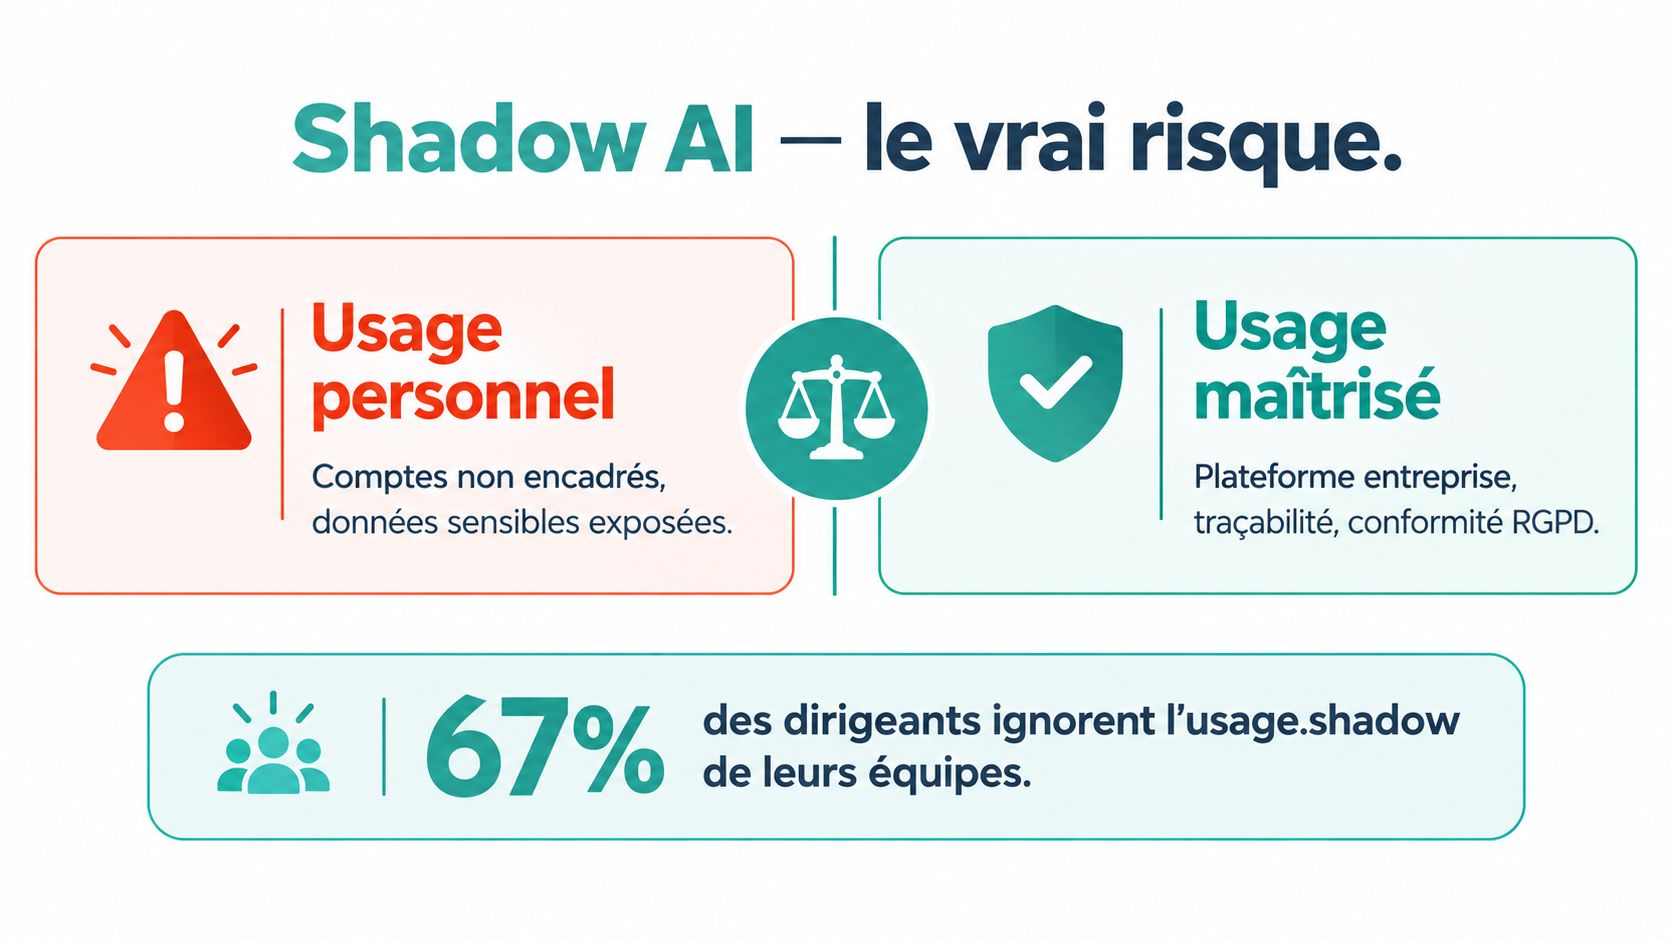
Le principal risque n'est plus l'absence d'adoption. C'est l'usage non encadré. Une étude France 2026 indique que 61 % des utilisateurs de l'IA en entreprise utilisent des IA génératives via des comptes personnels au moins une fois par semaine, dont 38 % quotidiennement (Microsoft France).
Le terme shadow AI, ou IA fantôme, désigne l'utilisation d'outils d'intelligence artificielle sans validation ni visibilité de l'entreprise. Le problème ne se limite pas au choix d'un logiciel. Il concerne la chaîne complète, de la saisie du document jusqu'au stockage, au partage et à la suppression des résultats.
Séparer les usages personnels et professionnels
Les offres professionnelles d'OpenAI indiquent que les données organisationnelles restent confidentielles, qu'elles sont chiffrées au repos en AES-256 et en transit avec TLS 1.2 ou supérieur. Certaines organisations peuvent aussi stocker des données sensibles au repos en Europe, selon l'offre retenue et les conditions applicables (documentation OpenAI sur la confidentialité des offres professionnelles).
Ces garanties ne remplacent pas une politique interne. Elles doivent s'accompagner de règles précises :
- Compte personnel : aucun document client, contrat, dossier RH ou code source confidentiel.
- Compte professionnel : usage des données autorisées par l'entreprise, avec accès géré et offre validée.
- Données sensibles : anonymisation préalable ou interdiction, selon le secteur, le contrat et l'analyse juridique.
Pour les secteurs juridique, financier et santé, la prudence doit être renforcée. Le dirigeant doit identifier les données couvertes par le secret professionnel, la confidentialité contractuelle ou des obligations particulières avant d'autoriser leur traitement.
Consultez ce guide consacré aux données de ChatGPT en entreprise pour transformer ces principes en règles de travail. La règle la plus importante tient en une phrase : aucun usage professionnel ne doit dépendre d'un compte personnel invisible.
Ce que le RGPD et l'AI Act imposent concrètement
Le RGPD, ou Règlement général sur la protection des données, encadre l'utilisation des données permettant d'identifier directement ou indirectement une personne. L’AI Act est le règlement européen qui fixe des obligations selon les risques associés aux systèmes d'intelligence artificielle. Le DPO, ou délégué à la protection des données, accompagne l'organisation dans sa conformité lorsque sa désignation est requise ou pertinente.
La CNIL précise qu'un modèle d'IA peut relever du RGPD lorsqu'il mémorise des données personnelles issues de son entraînement et que ces données peuvent être extraites avec des moyens raisonnablement susceptibles d'être mis en œuvre. Si le modèle n'est pas soumis au RGPD, la documentation de l'analyse doit pouvoir être présentée aux autorités, selon la position de la CNIL sur le statut des modèles d'IA.
Cela impose une démarche concrète, pas une mention générale dans une charte :
- identifier les données personnelles traitées ;
- déterminer le rôle de chaque acteur ;
- vérifier la base légale applicable ;
- analyser les risques ;
- documenter les mesures de protection ;
- prévoir la conservation et la suppression des données.
La CNIL structure ses recommandations autour de la qualification des acteurs, de la base légale, de l'analyse d'impact, de la protection des données dès la conception et de la documentation du jeu de données (délibération CNIL n° 2024-011 du 18 janvier 2024).
Former les personnes qui utilisent l'IA
L'article 4 de l'AI Act porte sur l’alphabétisation à l'IA, c'est-à-dire la capacité des personnes à comprendre les possibilités, les limites et les risques des systèmes qu'elles utilisent. Pour une PME, cela concerne aussi les dirigeants, les managers et les fonctions support, pas uniquement les utilisateurs techniques.
La formation doit couvrir les données interdites, la vérification des réponses, les biais possibles, la traçabilité et les règles d'escalade. Cet article ne constitue pas un conseil juridique. Faites valider votre situation par un professionnel compétent, notamment si vous traitez des données sensibles ou si votre activité est réglementée. Vous pouvez approfondir le sujet avec ce dossier sur l'AI Act et les obligations des entreprises.
Établir des règles d'usage et une gouvernance d'équipe
Une politique d'usage efficace tient sur quelques pages. Elle doit répondre à une question opérationnelle : quelle donnée peut entrer dans quel outil, pour quel objectif, avec quelle validation ? Cette règle évite les usages dispersés et donne aux managers un cadre applicable dès le premier jour.
Commencez par trois catégories. Une classification courte sera mieux respectée qu'un référentiel théorique trop complexe.
Les données autorisées
Cette catégorie regroupe les informations publiques ou suffisamment génériques pour ne pas exposer l'entreprise. Elle convient aux demandes de reformulation, aux idées de structure, aux textes déjà publiés et aux scénarios sans donnée identifiable.
Le collaborateur vérifie toujours la sortie. Une réponse générée n'est pas validée parce qu'elle est bien écrite. Pour les contenus destinés à un client, un contrôle humain doit rester obligatoire.
Les données à anonymiser
Les dossiers contenant des noms, coordonnées, références clients, montants ou informations internes doivent être nettoyés avant transmission. Remplacez les identifiants par des rôles génériques, retirez les détails inutiles et conservez séparément la table de correspondance si elle reste indispensable.
La règle s'applique aux textes collés dans une conversation comme aux fichiers importés. L'anonymisation doit empêcher une identification raisonnable, et pas seulement remplacer un prénom. En cas de doute, suspendez l'envoi et demandez une validation.
Les données interdites ou soumises à validation
Les secrets commerciaux, données de santé, éléments couverts par le secret professionnel, identifiants d'accès et documents contractuellement confidentiels ne doivent pas être transmis sans validation préalable et outil approprié.
Inscrivez dans la charte :
- Outils autorisés : liste des comptes et offres acceptés.
- Usages interdits : exemples adaptés aux métiers de l'entreprise.
- Validation : personne à contacter en cas de doute.
- Traçabilité : conservation du nom de l'outil, de l'objectif et du livrable produit.
- Formation : rappel court pour chaque manager et nouvel arrivant.
L'enquête Bpifrance Le Lab auprès de dirigeants de PME-ETI indique que 57 % des dirigeants doutent de la capacité de leur équipe de direction à comprendre les risques et opportunités de l'IA. La réponse doit prendre la forme d'un atelier de décision pour les managers, avec des exemples de données, des cas limites et une procédure claire en cas d'erreur.
Plan d'implémentation et estimation du ROI
Le déploiement doit rester proportionné. Une PME doit d'abord retenir quelques usages contrôlables, puis mesurer leur valeur avant d'élargir l'accès.
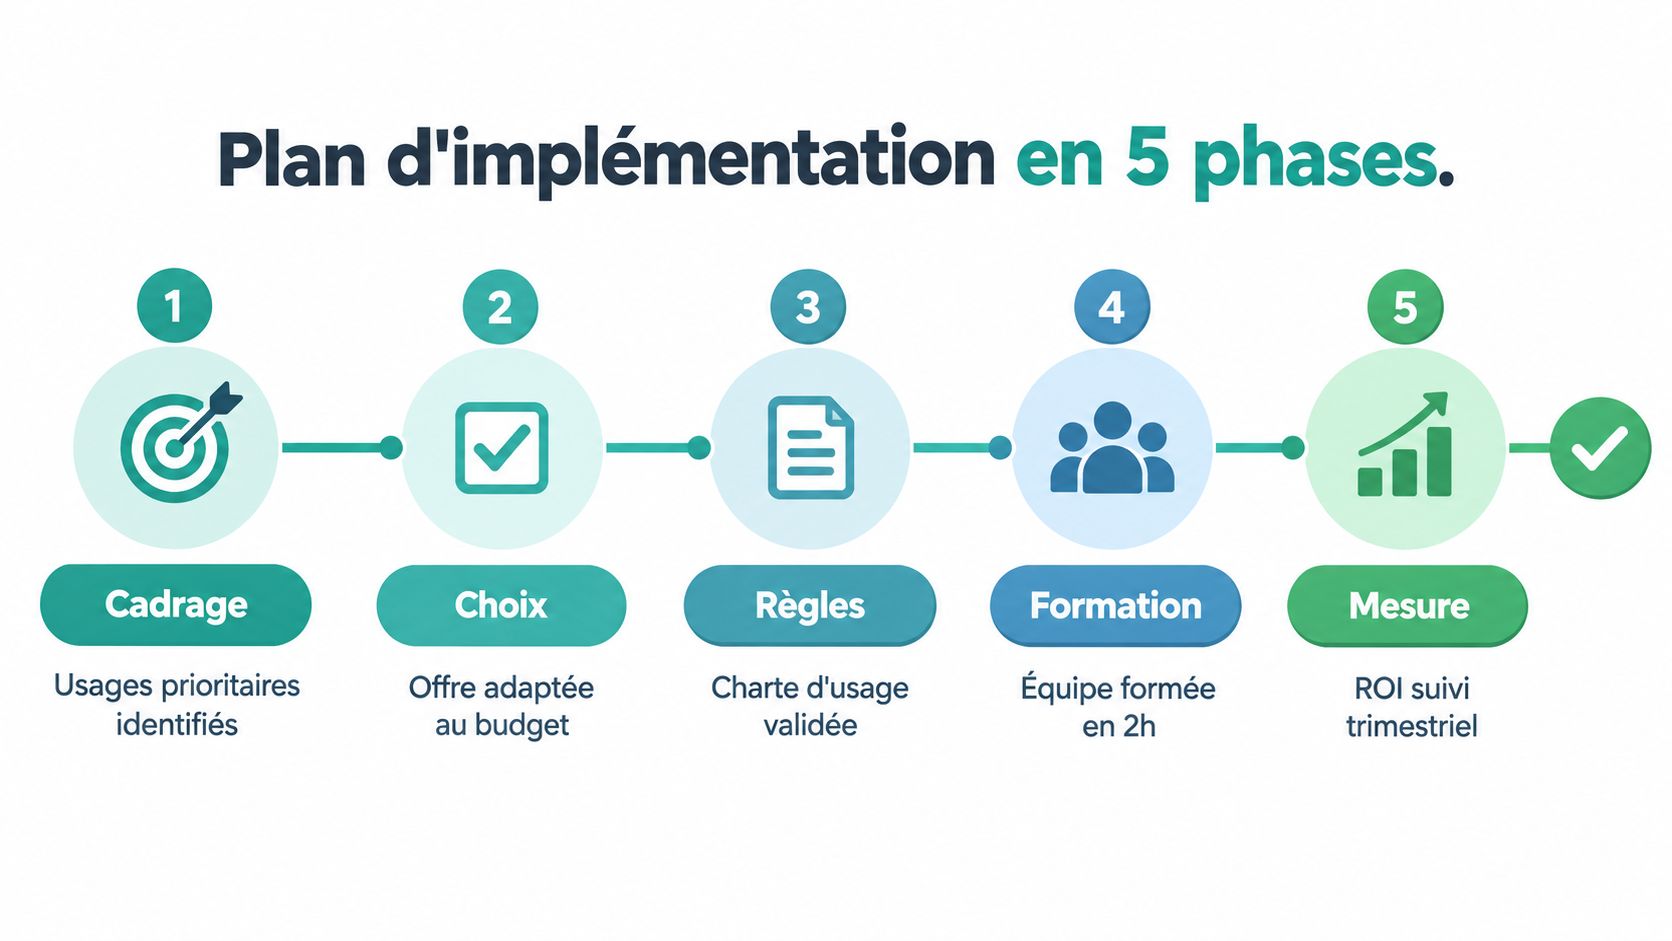
- Cadrage. Recensez les tâches récurrentes et sélectionnez celles dont le résultat peut être vérifié. Livrable, une liste courte d'usages prioritaires. Indicateur, le nombre de tâches effectivement testées.
- Choix. Comparez les comptes personnels, les offres professionnelles et les outils déjà disponibles. Livrable, une décision d'achat documentée. Indicateur, le coût total de chaque usage retenu.
- Règles. Formalisez la charte de données et le circuit de validation. Livrable, une politique approuvée par la direction. Indicateur, le nombre de collaborateurs couverts.
- Formation. Faites travailler les managers sur leurs propres documents, après anonymisation. Livrable, des modèles de prompts et une liste de contrôles. Indicateur, leur capacité à expliquer ce qui peut être transmis et ce qui doit rester hors de l'outil.
- Mesure. Comparez le temps consacré à la tâche, le volume de corrections, le niveau de qualité attendu et le coût de l'outil. Livrable, un bilan périodique. Indicateur, la décision de poursuivre, d'ajuster ou d'arrêter chaque usage.
Le ROI se calcule sur le travail standardisé réellement observé. Mesurez le temps nécessaire avant l'outil, puis le temps de préparation, de contrôle et de correction après son introduction. Soustrayez le coût des abonnements, de la formation, de la gouvernance et des erreurs éventuelles.
Cette méthode sépare une réponse rapide d'un gain économique. Un abonnement généraliste peut convenir à quelques usages bien définis. Une architecture plus sobre devient préférable lorsque plusieurs outils se chevauchent ou que les équipes ne savent plus quelle offre utiliser.
Les dirigeants français placent la gouvernance de l'IA au niveau du conseil d'administration pour 91 % d'entre eux et privilégient une IA responsable, même lorsque le retour est plus lent, pour 92 %, selon l'édition 2026 de l'EY CEO Outlook France. Pour une PME, l'arbitrage est clair : quelques usages suivis, sécurisés et utiles valent mieux qu'une accumulation d'outils impossibles à contrôler.
Le glossaire IA d'IATOLL permet de vérifier la terminologie employée dans votre charte. Ce choix reste cohérent avec une PME : mieux vaut quelques usages suivis, sécurisés et utiles qu'une accumulation d'outils impossibles à contrôler.