Perplexity entreprise sécurisé : guide PME 2026
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Un consultant vient de recevoir un mandat client contenant des informations commerciales sensibles. Il pourrait le téléverser dans Perplexity pour obtenir rapidement une synthèse, vérifier une réglementation ou comparer des concurrents. Le gain de temps est évident, mais la question qui bloque reste la même : Perplexity entreprise est-il sécurisé ?
La bonne question est plus exigeante : quelles données suis-je prêt à confier, à qui, et dans quel cadre contractuel ? Un espace Enterprise, un SSO et une certification de sécurité réduisent certains risques. Ils ne transforment pas automatiquement un outil de recherche en environnement adapté aux dossiers clients, aux données de santé ou aux secrets industriels.
Table des matières
- Pourquoi cette question mérite plus qu'un simple oui ou non
- Ce que propose concrètement Perplexity Enterprise
- Chiffrement, rétention et contrôles techniques passés au crible
- RGPD, AI Act et recommandations CNIL appliqués à Perplexity
- La gouvernance interne, le vrai sujet que la sécurité technique ne résout pas
- Perplexity face à une alternative souveraine de type SecNumCloud
- Checklist de déploiement sécurisé pour une PME ou un consultant
- Pour qui Perplexity Enterprise est un bon choix, et pour qui il ne l'est pas
Pourquoi cette question mérite plus qu'un simple oui ou non
Un dirigeant de PME peut facilement confondre deux sujets. Le premier concerne la sécurité de l'infrastructure de Perplexity. Le second concerne la sécurité de ses propres usages. Le fournisseur peut chiffrer les échanges et proposer des journaux d'audit. Un collaborateur peut malgré tout copier un contrat confidentiel dans le mauvais espace, ou inclure des données nominatives dans une requête.
Prenons un cas courant. Une consultante prépare une note de veille pour un client. Elle dispose d'un rapport public, d'un compte rendu de réunion interne et d'un document commercial non publié. Elle veut demander à Perplexity de comparer les informations et de produire une synthèse. Ces documents n'ont pas le même niveau de sensibilité, même s'ils servent au même livrable.
Règle pratique : la sécurité d'un outil ne décide pas à votre place ce que vous pouvez lui transmettre.
Un contrôle technique protège un périmètre précis. Le chiffrement limite certains risques d'interception ou d'accès aux supports de stockage. Le SSO, c'est l'authentification centralisée de l'entreprise. Il facilite le contrôle des comptes, mais il n'empêche pas un utilisateur autorisé de faire un mauvais choix.
Pour une PME française, un SOC 2 Type II, qui évalue les contrôles d'une organisation sur une période d'audit, ne répond pas à toutes les questions opérationnelles. Il faut aussi examiner la conservation des données, les sous-traitants, la localisation des traitements, le contrat de sous-traitance et les règles internes.
L'objectif n'est donc ni de recommander Perplexity sans réserve, ni de le rejeter par principe. Il s'agit de trier les usages. Une recherche sur un texte public n'appelle pas la même décision qu'un dossier nominatif, une clause contractuelle ou un document médical.
Ce que propose concrètement Perplexity Enterprise
Perplexity Enterprise ajoute une couche d'administration destinée aux organisations. La documentation officielle décrit notamment le SSO, les journaux d'audit, la gestion de la conservation des données et des paramètres liés aux fournisseurs de modèles. Sur la version Enterprise, la mémoire des utilisateurs appartient à l'organisation, les données de mémoire sont chiffrées et leur contenu n'est pas utilisé pour entraîner les modèles, comme le précise la documentation Perplexity sur la conservation et la confidentialité.
Le SSO peut s'appuyer sur SAML ou OIDC, selon la configuration retenue. SCIM, lorsqu'il est disponible dans le contrat et l'édition choisie, sert à automatiser le provisionnement et la désactivation des comptes. Les journaux d'audit apportent une trace utile pour savoir qui utilise l'espace et pour examiner certains événements.
Il faut distinguer les offres. Free est adaptée à une découverte individuelle, sans gouvernance d'organisation. Pro vise un utilisateur qui veut davantage de capacités de recherche et de modèles. Enterprise, lui, ajoute l'administration, la gestion des accès et des contrôles collectifs. Un abonnement individuel utilisé par plusieurs personnes ne remplace pas un environnement administré.
| Fonctionnalité | Free | Pro | Enterprise |
|---|---|---|---|
| Usage principal | Découverte individuelle | Recherche intensive individuelle | Usage collectif administré |
| Administration d'équipe | Limitée ou absente | Limitée ou absente | Oui, selon le contrat |
| SSO et contrôle centralisé | Non prévu comme socle d'équipe | Non prévu comme socle d'équipe | Disponible selon l'offre |
| Journaux d'audit | Non | Non | Disponibles selon l'offre |
| Gestion de la conservation | Limitée | Paramètres individuels | Paramètres administrables |
| Données client utilisées pour l'entraînement | À vérifier selon les conditions applicables | À vérifier selon les conditions applicables | Non utilisées par défaut selon la documentation Enterprise |
Le contrat commercial reste déterminant. Il faut examiner le DPA, c'est-à-dire l'accord de sous-traitance des données, la liste des sous-traitants, les mécanismes de transfert vers les États-Unis et les conditions de conservation. Les informations publiques ne répondent pas toujours avec assez de précision à la localisation exacte de chaque traitement ou à ses modalités de mise à jour.
Chiffrement, rétention et contrôles techniques passés au crible
Perplexity met en avant plusieurs contrôles de sécurité. Ils sont utiles, mais chacun répond à un risque différent. Il faut éviter de les additionner mentalement pour conclure que tout usage devient acceptable.
Le TLS, protocole qui protège les communications pendant leur transport, limite le risque d'interception entre l'utilisateur et le service. Le chiffrement au repos protège les données stockées sur l'infrastructure. Une option de rétention nulle, ou zero data retention, peut réduire la conservation de certaines requêtes API, mais elle doit être vérifiée dans le périmètre exact du service utilisé, des journaux et des fichiers téléversés.
La certification SOC 2 Type II indique qu'un ensemble de contrôles a fait l'objet d'une évaluation sur la durée. Elle ne certifie pas votre politique interne, votre classification des documents ni la qualité des décisions prises par vos collaborateurs.
Pour comprendre les limites de ces mécanismes, consultez notre analyse sur comment savoir si un outil IA est sécurisé. La distinction essentielle est celle-ci :
- Sécurité du fournisseur : protection des communications, stockage, accès administrateur et processus de contrôle.
- Sécurité du client : choix des données, droits d'accès, espaces de travail, conservation configurée et formation.
- Sécurité du contenu : exactitude des réponses, fiabilité des sources et absence d'informations confidentielles dans les prompts.
Un chiffrement ne bloque pas un téléversement volontaire. Un journal d'audit ne supprime pas la donnée déjà envoyée. Une rétention limitée ne règle pas nécessairement la question d'un transfert international ou d'une base légale RGPD.
Point de décision : une certification réduit l'incertitude sur les processus du fournisseur. Elle ne valide pas votre cas d'usage.
La CNIL recommande de chiffrer les sauvegardes et les communications, de restreindre les accès selon les habilitations et de cloisonner les jeux de données sensibles avec un chiffrement distinct et des droits dédiés. Ces recommandations sont particulièrement pertinentes pour les services SaaS exposés au Web et pour les données de santé ou autres données sensibles, comme l'explique la CNIL sur la sécurité du développement de l'IA.
RGPD, AI Act et recommandations CNIL appliqués à Perplexity
Le RGPD continue de s'appliquer dès qu'une organisation traite des données personnelles avec un système d'IA. La CNIL rappelle que le traitement doit reposer sur l'une des bases légales du RGPD et que l'utilisateur ou l'intégrateur doit interroger le fournisseur sur la conformité du système, comme le détaille la question-réponse de la CNIL sur l'IA générative.
Cela signifie que Perplexity Enterprise ne porte pas seul la responsabilité. L'entreprise cliente doit définir la finalité, vérifier la base légale, informer les personnes concernées lorsque c'est nécessaire et encadrer les accès. Pour un traitement sensible, une AIPD, ou analyse d'impact relative à la protection des données, peut être nécessaire selon le contexte.
L'AI Act ajoute des obligations liées au niveau de risque et aux compétences des personnes qui utilisent ou déploient l'IA. L'article 4 impose de soutenir la littératie IA, c'est-à-dire la capacité à comprendre les systèmes utilisés, leurs limites et les précautions nécessaires. Cette obligation s'applique sans seuil d'effectif, donc aussi à une TPE ou une PME, comme l'explique cette présentation de l'article 4 de l'AI Act.
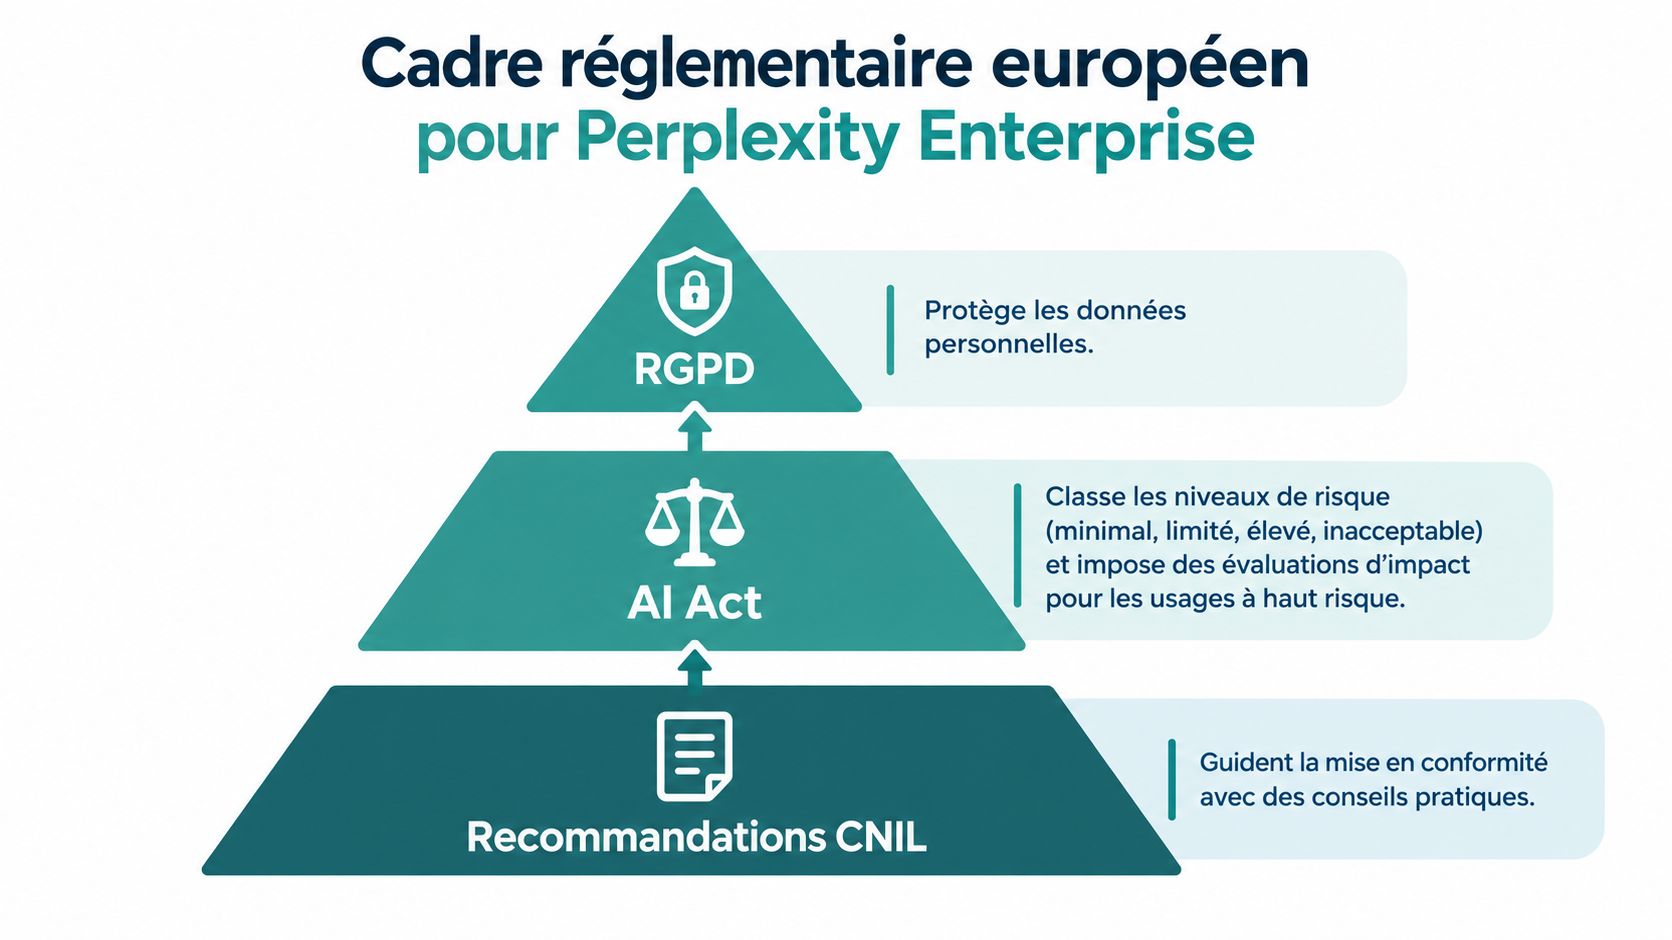
Une organisation peut utiliser cette grille avant chaque nouveau cas :
- Donnée publique ou anonymisée : usage généralement compatible avec une recherche et une synthèse, sous réserve de vérifier les sources.
- Donnée interne non personnelle : usage possible dans un espace séparé, avec des règles d'accès et une conservation maîtrisée.
- Donnée nominative, contractuelle ou stratégique : validation RGPD, contractuelle et sécurité avant utilisation.
- Donnée de santé ou relevant d'un secret professionnel renforcé : préférence pour une solution locale, spécialisée ou souveraine.
La CNIL recommande de partir d'un besoin concret, d'encadrer les usages autorisés et interdits et de choisir un mode de déploiement sécurisé. Elle cite notamment les systèmes locaux, sécurisés et spécialisés parmi les options à privilégier, comme le rappelle sa fiche sur le déploiement d'une IA générative. Pour les transferts hors UE, le contrat et l'analyse du pays tiers doivent être examinés séparément. Ce n'est pas un conseil juridique, une validation par un professionnel reste nécessaire pour les dossiers à enjeu.
Pour approfondir le cadre européen, consultez le guide AI Act d'IATOLL.
La gouvernance interne, le vrai sujet que la sécurité technique ne résout pas
Une PME peut acheter une offre administrée et rester mal protégée si personne ne définit les règles d'usage. Le problème apparaît souvent dans un espace partagé, lorsque les membres ne savent pas quels documents ils peuvent téléverser, qui peut consulter les conversations ou combien de temps les données restent accessibles.
La gouvernance commence par une décision simple : classer les données avant de choisir le prompt. Un consultant n'a pas besoin de traiter un compte rendu nominatif pour produire une veille sectorielle. Il peut supprimer les noms, les coordonnées, les références contractuelles et les détails permettant de réidentifier un client.
Trois périmètres qui rendent la règle applicable
Zone ouverte. Elle contient les informations publiques, les articles de presse, les pages de concurrents et les textes réglementaires publiés. Perplexity est particulièrement pertinent pour rechercher, comparer et citer ce type de contenu.
Zone maîtrisée. Elle rassemble la méthodologie interne, les modèles de documents et les analyses anonymisées. L'accès doit être limité aux personnes concernées, avec des espaces séparés par projet ou par client.
Zone interdite. Elle comprend les pièces juridiques nominatives, les données de santé, les secrets industriels, les identifiants, les informations financières confidentielles et les éléments couverts par un secret professionnel strict. Ces documents ne doivent pas être envoyés à Perplexity sans validation spécifique et dispositif adapté.
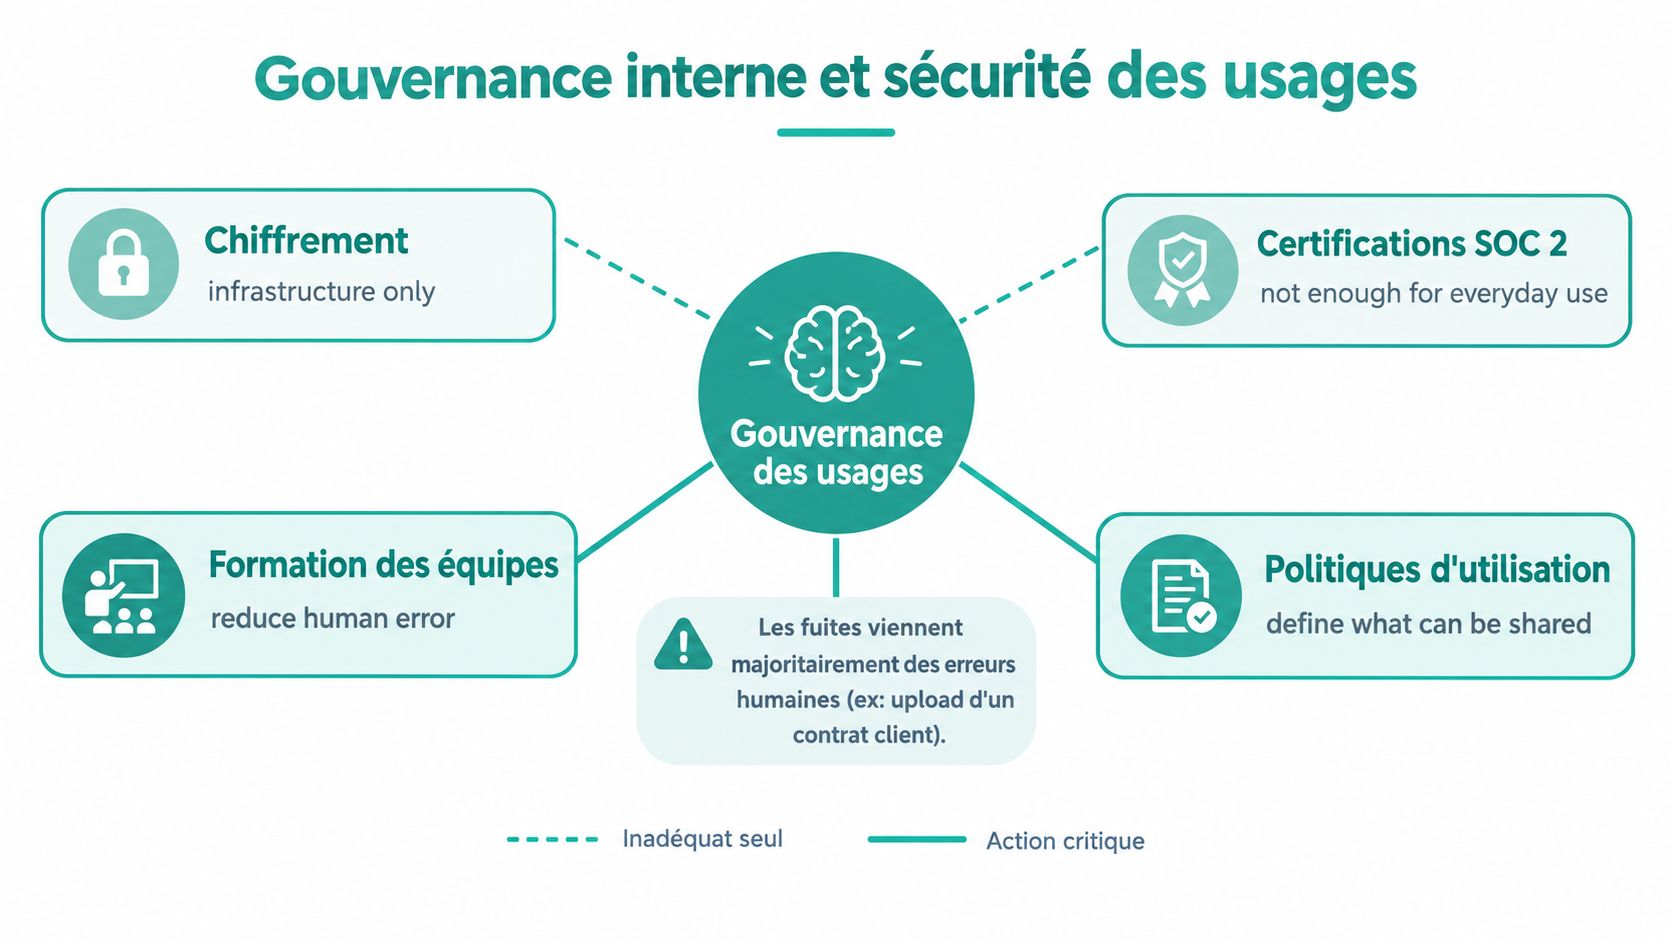
Une charte d'usage doit préciser les documents autorisés, les interdictions, les personnes habilitées et la procédure de signalement. Le référent IA, c'est la personne chargée de coordonner ces règles, la formation et la revue des pratiques. Il ne remplace pas le DPO, le juriste ou le responsable sécurité, mais il évite que chacun interprète la politique seul.
Les mesures les plus rentables sont souvent très concrètes :
- Séparer les espaces : un espace pour la veille publique, un autre pour les documents internes autorisés.
- Limiter les droits d'upload : tous les utilisateurs n'ont pas besoin des mêmes permissions.
- Former sur des exemples réels : contrat client, CV, fichier RH et compte rendu médical doivent servir de cas pratiques.
- Revoir les prompts types : supprimez les modèles qui demandent inutilement des noms ou des identifiants.
La sécurité ne vient pas uniquement du fournisseur. Elle vient de l'addition entre un outil correctement configuré, une règle compréhensible et une équipe capable de l'appliquer.
Perplexity face à une alternative souveraine de type SecNumCloud
Pour une structure française, l'arbitrage oppose moins deux marques que deux modèles d'exploitation. Perplexity offre une recherche Web pratique et des réponses accompagnées de sources. Une alternative souveraine de type SecNumCloud privilégie la maîtrise de l'hébergement, du traitement et du cadre de confiance.
Le label SecNumCloud désigne une qualification française destinée aux services cloud répondant à des exigences de sécurité élevées. Le dossier consacré à une offre d'IA sécurisée opérée sur un cloud souverain qualifié SecNumCloud avec Cloud Temple et IBM illustre la structuration de ce marché en France.
| Critère | Perplexity Enterprise | Alternative souveraine SecNumCloud |
|---|---|---|
| Recherche Web et sources citées | Point fort de l'offre | Variable selon la solution |
| Localisation des traitements | À vérifier dans le contrat, avec un enjeu de transfert hors UE | Cadre de localisation et d'hébergement plus contrôlé |
| Administration | SSO, journaux et paramètres d'organisation selon l'offre | Dépend de l'intégrateur et de la plateforme |
| Souveraineté | Dépendance à un fournisseur américain | Souveraineté plus forte si la chaîne est maîtrisée |
| Données publiques | Très adapté à la veille et à la recherche | Pertinent, mais parfois moins flexible |
| Données confidentielles | À limiter et à valider | Plus adapté si le dispositif couvre réellement le besoin |
| Intégration au système d'information | À examiner selon les connecteurs et le contrat | À examiner selon l'intégrateur |
| Effort de gouvernance | Indispensable | Indispensable également |
Il faut aussi comparer le coût par utilisateur, les fonctionnalités réellement nécessaires et l'effort de conformité, sans supposer qu'une solution souveraine règle automatiquement tous les risques. Une mauvaise configuration ou une politique absente reste problématique, quel que soit l'hébergement.
Pour explorer une approche locale, vous pouvez consulter notre présentation de Mistral IA en local. Ma recommandation est intermédiaire : Perplexity Enterprise pour la recherche et la veille non sensibles, une infrastructure souveraine ou locale pour les documents confidentiels.
Checklist de déploiement sécurisé pour une PME ou un consultant
Un déploiement sérieux ne commence pas par l'achat de licences. Il commence par une liste de données et de tâches. Chaque niveau doit produire une action vérifiable.
Niveau courant
Activez le SSO Google ou Microsoft. Centralisez l'authentification et désactivez les comptes qui ne doivent plus accéder au service.
Interdisez les documents confidentiels par défaut. Autorisez les pages publiques, les sources réglementaires accessibles à tous et les documents déjà anonymisés.
Désactivez la mémoire d'organisation si elle n'est pas nécessaire. Une fonction non indispensable ne doit pas rester active par habitude. Configurez également une durée de conservation compatible avec votre politique interne.
Données métier standard
Créez des espaces séparés. Un espace par projet ou par client limite les mélanges de contexte et facilite les revues d'accès.
Attribuez les droits par groupe. Les équipes marketing, commerciales et direction n'ont pas besoin des mêmes permissions. Documentez qui peut inviter, téléverser ou partager.
Activez les journaux d'audit. Utilisez-les pour contrôler les usages, repérer un partage externe et préparer une revue interne.
Données sensibles
Bloquez l'usage pour les données personnelles non anonymisées. Cela concerne notamment les dossiers clients, les données RH, les données de santé et les pièces couvertes par le secret professionnel.
Choisissez une solution locale ou souveraine lorsque le traitement est nécessaire. La CNIL recommande d'évaluer un mode sécurisé, local et spécialisé pour les besoins sensibles, plutôt que de généraliser un service SaaS.
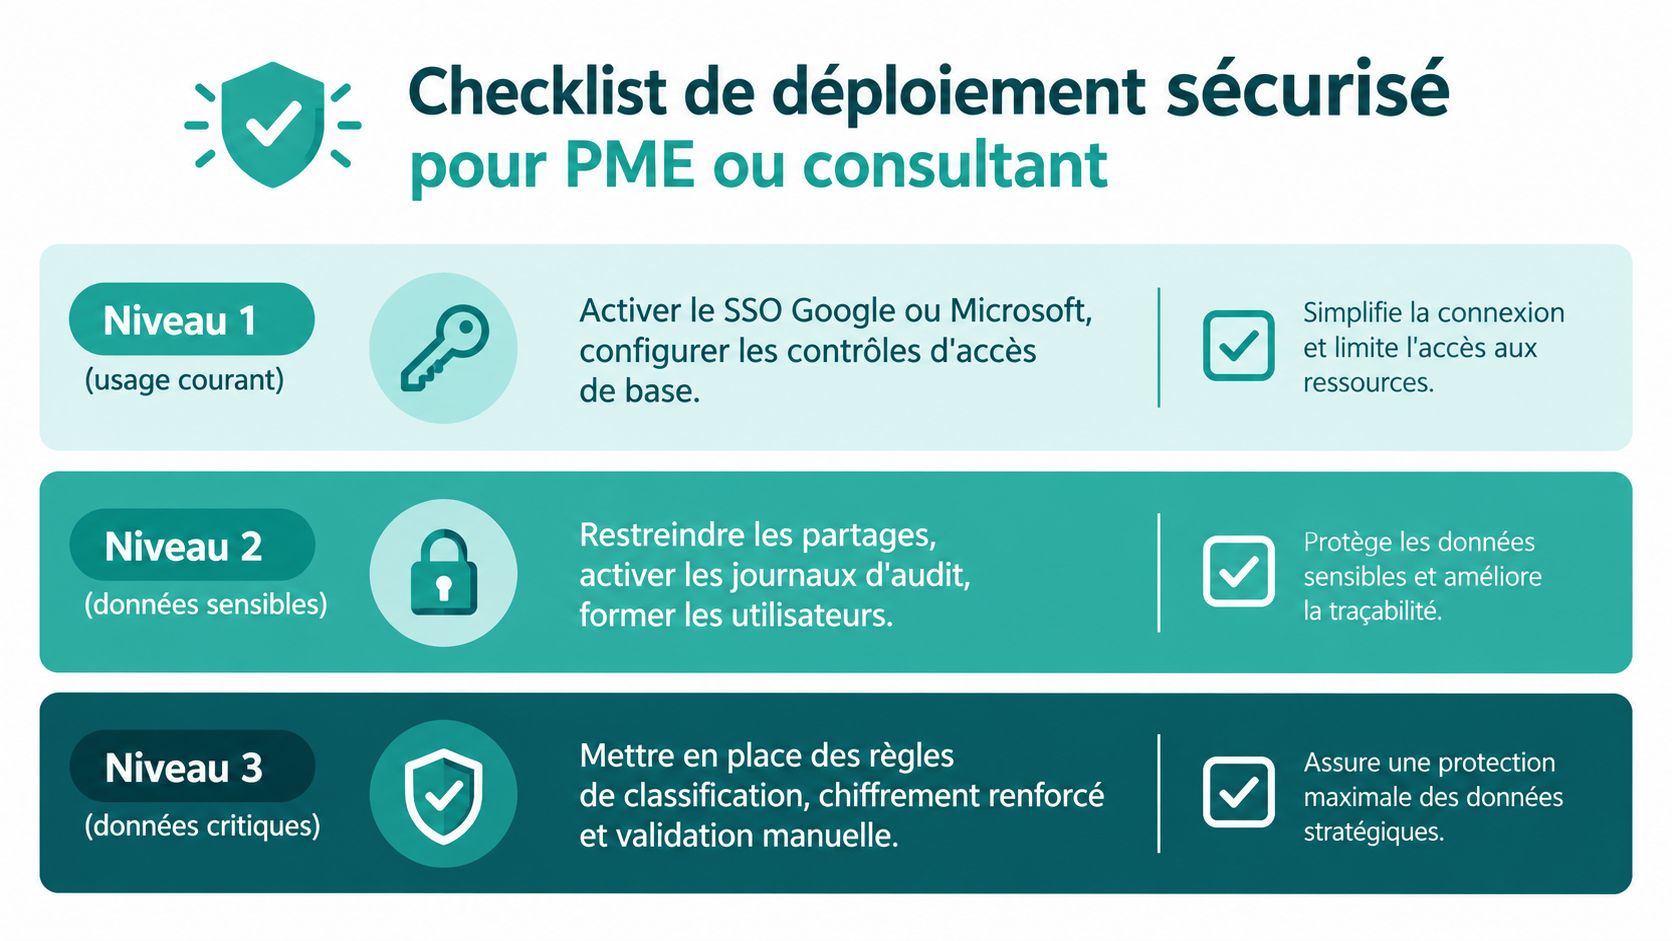
Ajoutez ensuite trois contrôles de fonctionnement. Nommez un référent IA. Formez les utilisateurs à l'anonymisation, aux sources et aux limites des réponses. Réexaminez régulièrement les prompts types, les groupes et les journaux.
Un consultant indépendant peut appliquer cette méthode sans créer une usine à gaz. Il lui suffit de séparer les recherches publiques des missions client, de retirer les identifiants avant toute analyse et de conserver une trace de la règle appliquée. Une PME peut l'intégrer à sa charte informatique et à son parcours de littératie IA.
Pour qui Perplexity Enterprise est un bon choix, et pour qui il ne l'est pas
Perplexity Enterprise convient à un consultant qui réalise de la veille sectorielle, analyse de la documentation publique ou travaille sur des comptes rendus correctement anonymisés. Il peut aussi convenir à une équipe marketing ou commerciale qui n'envoie pas de données personnelles sensibles et qui dispose d'un SSO, d'espaces séparés et de règles explicites.
Il devient inadapté lorsque l'organisation doit traiter des données de santé, des dossiers financiers confidentiels, des pièces juridiques nominatives ou des informations protégées par un secret professionnel strict. Un cabinet d'avocats, un établissement de santé ou une structure soumise à des exigences sectorielles fortes doit valider le dispositif avant tout usage.
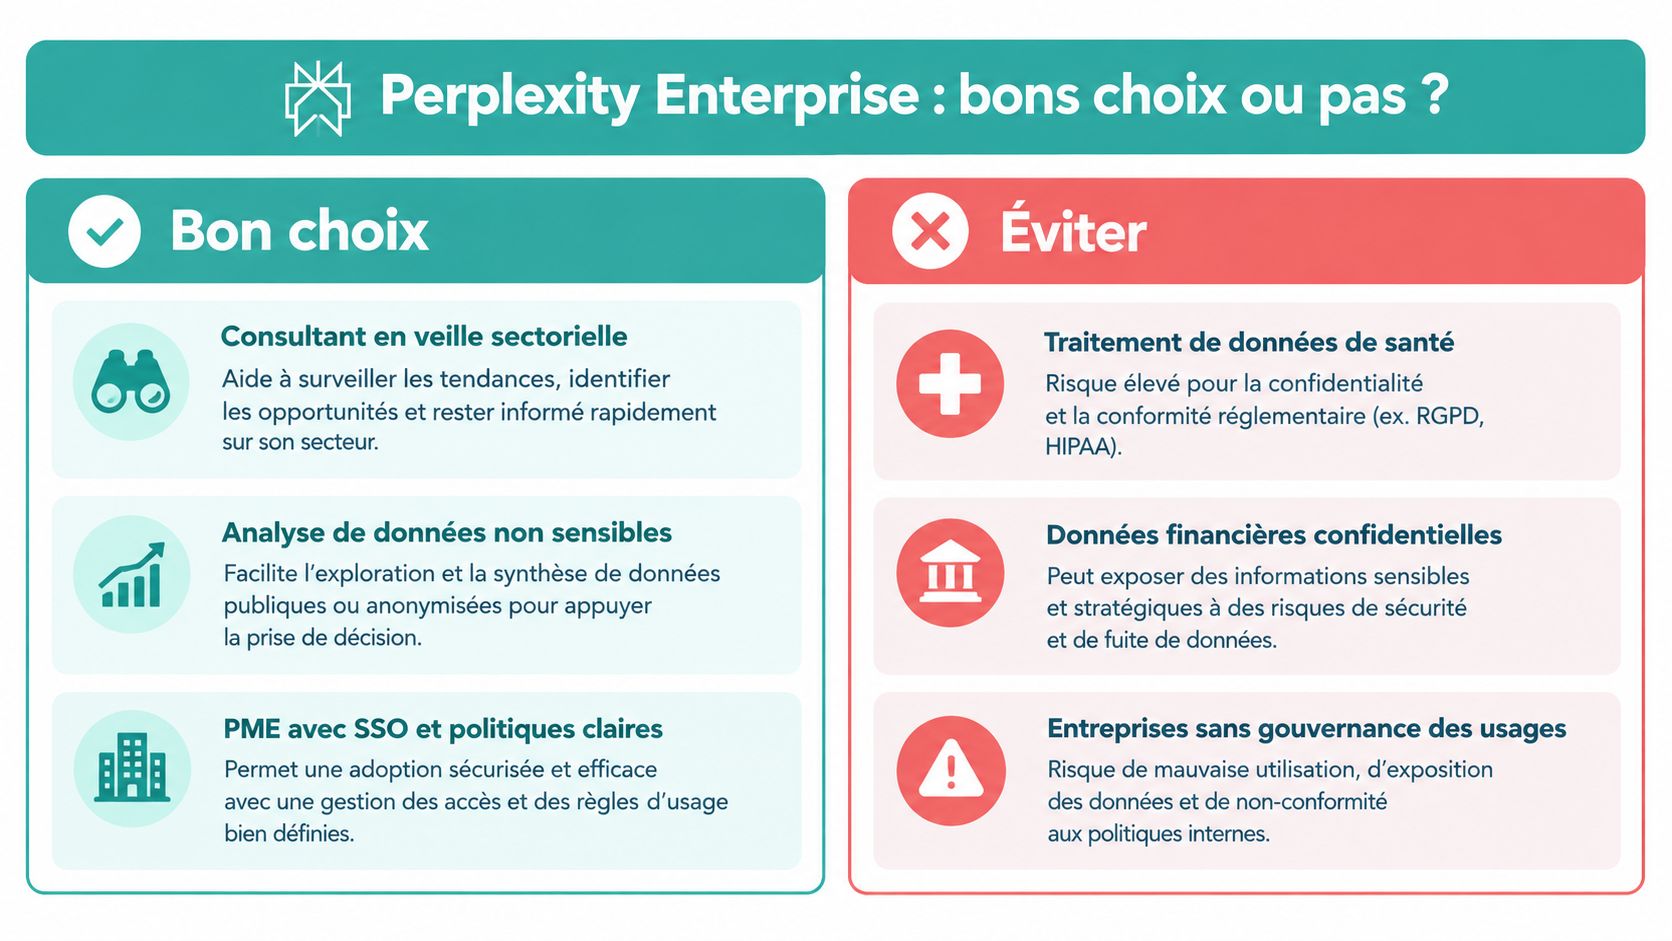
La décision peut rester simple. Si la donnée est publique ou déjà anonymisée, Perplexity Enterprise est pertinent. Si elle est nominative, contractuelle ou stratégique, choisissez une alternative souveraine ou une infrastructure maîtrisée. Pour clarifier les notions de sécurité et les catégories d'outils, consultez le glossaire IA d'IATOLL et l'annuaire consacré aux usages conformes.
IATOLL propose des contenus et des formations pour aider les dirigeants, consultants et équipes à encadrer leurs usages de l'IA, notamment la classification des données, la littératie IA et les règles de confidentialité. Consultez IATOLL pour structurer un déploiement adapté à vos outils et à vos contraintes métier.