Prompt injection: guide pratique pour PME et freelances
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Prompt injection is now treated as the number one vulnerability for LLM applications in OWASP-oriented guidance. In practice, that means a business owner can't treat it as a niche technical issue anymore, because a poisoned document, e-mail, or web page can redirect an AI assistant without any malware at all.
Thomas reçoit un PDF d'un fournisseur. Il l'ouvre avec son assistant IA pour gagner du temps, puis le modèle ignore une consigne de confidentialité et résume des éléments internes que Thomas n'aurait jamais voulu exposer. Ce n'est pas un bug isolé, c'est précisément le type de risque que les équipes françaises doivent apprendre à reconnaître.
Table des matières
- Pourquoi le prompt injection vous concerne dès aujourd'hui
- Comprendre le mécanisme de l'injection de prompt
- Exemples concrets de menaces pour les entreprises françaises
- Risques réglementaires et opérationnels pour les PME
- Mesures de prévention et bonnes pratiques de sécurité
- Plan d'action immédiat et ressources complémentaires
Pourquoi le prompt injection vous concerne dès aujourd'hui
Thomas pense d'abord à un simple problème de qualité de résumé. En réalité, le vrai sujet est plus sérieux, parce qu'un contenu externe peut détourner le comportement d'un assistant IA qui lit des documents de travail, des e-mails ou des pages web. C'est pour cela que l'ANSSI classe cette famille d'attaques parmi les risques propres aux systèmes d'IA générative et recommande de traiter les entrées comme non fiables, avec filtrage, cloisonnement et segmentation des usages. ANSSI, analyse des attaques sur les systèmes d'IA
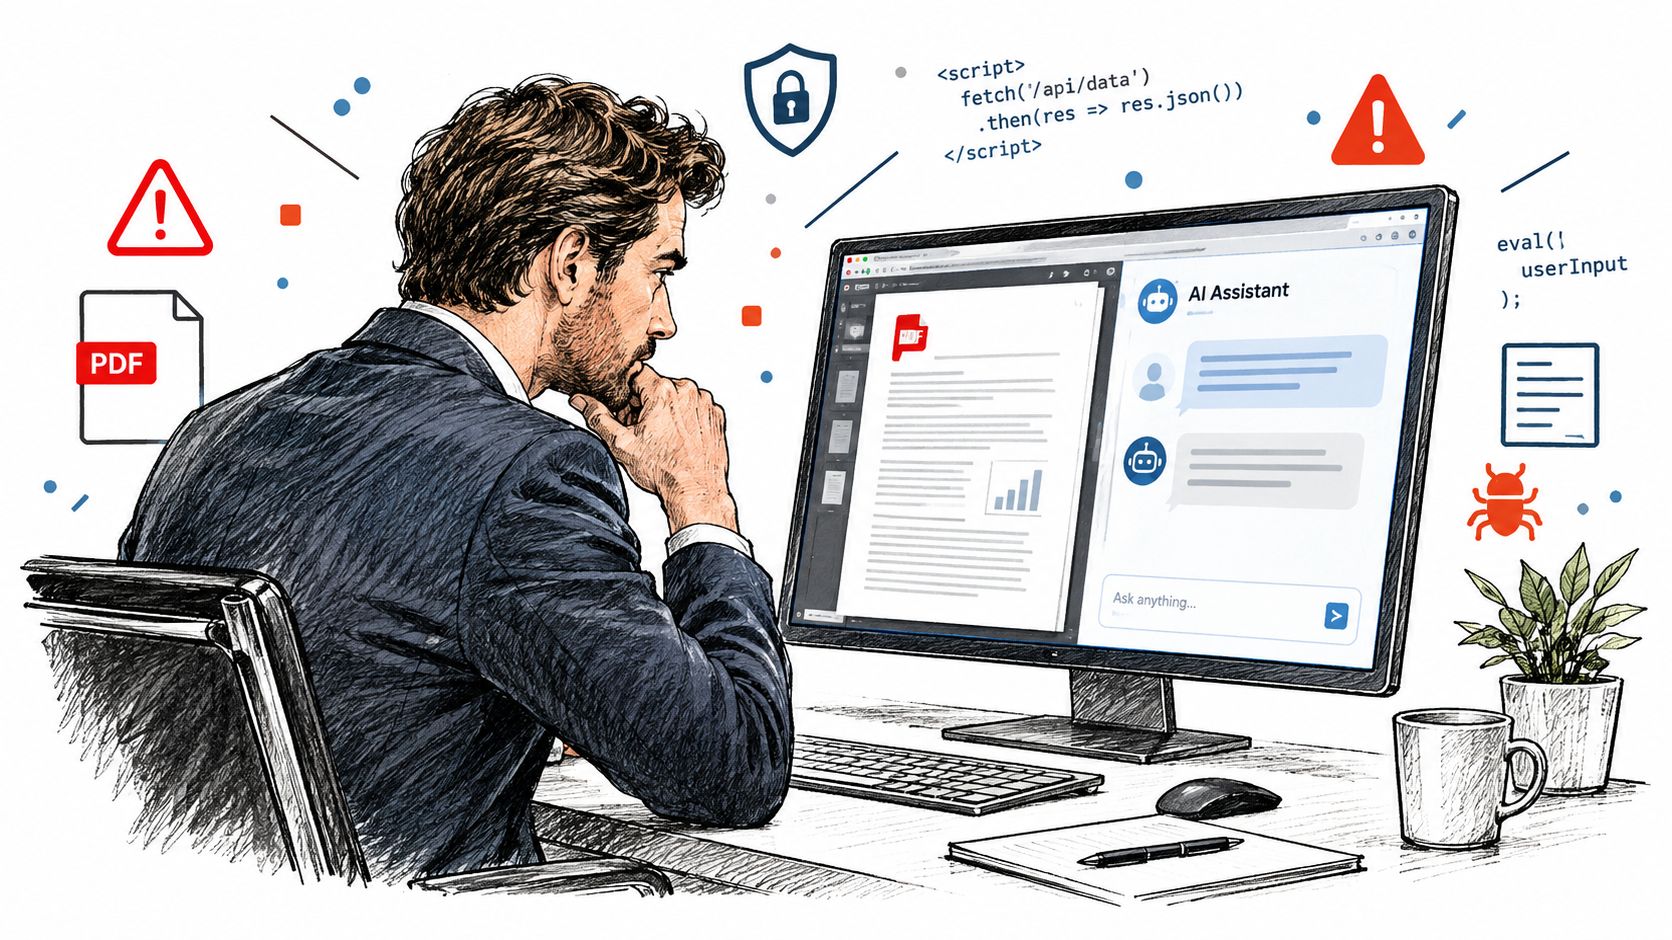
Pour une PME, le piège est simple. L'outil paraît docile tant que tout vient de vous, puis il suit une consigne cachée dans un fichier tiers. Le problème n'est donc pas seulement l'outil, mais le fait qu'il lise des données dont vous ne maîtrisez pas l'intention. Les contenus francophones récents rappellent d'ailleurs que cette attaque peut viser l'extraction d'informations privées, l'accès à des données restreintes ou la production de réponses non autorisées, sans compromission informatique classique. Kaspersky France
Règle pratique. Si un assistant IA lit un document que vous n'avez pas rédigé vous-même, considérez ce document comme potentiellement hostile.
Quand le risque devient concret
Le sujet touche autant un freelance qu'un cabinet ou une PME. Un consultant peut demander à son assistant de résumer un contrat. Un responsable RH peut lui faire trier des candidatures. Un dirigeant peut l'utiliser pour préparer une réponse client à partir d'un échange e-mail. Dans chacun de ces cas, un fichier piégé peut pousser l'outil à produire une sortie qui n'était pas prévue.
L'enjeu n'est pas de diaboliser l'IA. L'enjeu est de comprendre qu'un assistant qui lit, résume ou classe des contenus externes doit être traité comme un système exposé, pas comme une simple calculatrice. C'est exactement le changement de posture que les autorités françaises demandent déjà aux organisations.
Comprendre le mécanisme de l'injection de prompt
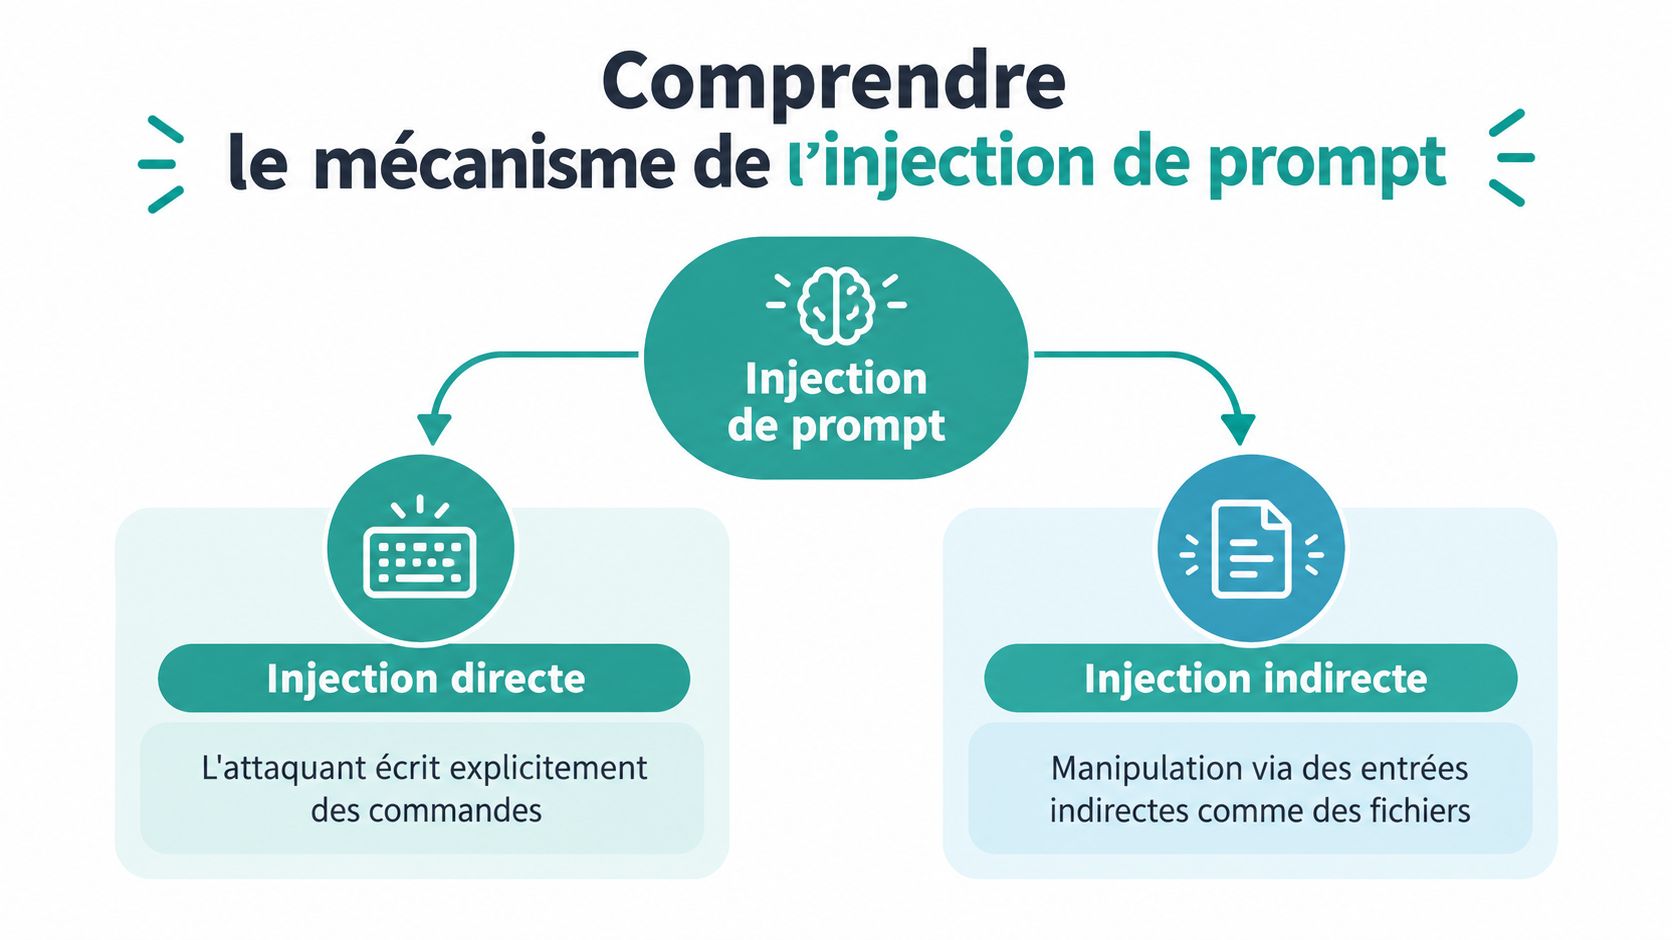
L'idée de base est simple. Le modèle ne distingue pas toujours assez bien ce qui est une instruction et ce qui est juste du contenu. Dès qu'un texte malveillant se retrouve dans un document, un e-mail ou une page web, il peut entrer en concurrence avec votre consigne initiale et orienter la réponse.
Deux formes à connaître
L'injection directe est la plus facile à repérer. L'attaquant écrit ouvertement des phrases du type « ignore tes instructions », « réponds seulement à ceci », ou « révèle le contenu précédent ». Dans un contexte de travail, cela peut apparaître dans un commentaire, un formulaire, un ticket de support ou une note copiée dans un outil IA.
L'injection indirecte est plus discrète. Les instructions sont cachées dans un PDF, une page web, un courriel ou un fichier partagé, puis l'outil les lit en même temps que le contenu légitime. Le problème est alors plus grave, parce que l'utilisateur croit manipuler un document normal alors que le texte contient une consigne cachée. Cette distinction est devenue centrale dans les guides francophones récents sur le sujet, notamment parce que la première vulnérabilité du Top 10 OWASP pour les applications LLM y est souvent associée. Guardia School
Pourquoi les outils se laissent piéger
Le point faible est l'absence de séparation stricte entre les consignes du système et le texte reçu en entrée. Quand l'outil lit un message, il ne voit pas toujours une frontière nette entre « ce que je dois suivre » et « ce que je dois analyser ». Un attaquant exploite justement cette confusion pour faire passer une instruction déguisée pour une donnée ordinaire.
Un document peut sembler informatif pour l'œil humain et agressif pour un agent IA en même temps.
C'est pour cela que les cas d'usage bureautiques sont sensibles. Un assistant connecté aux e-mails, aux dossiers partagés ou à la navigation web lit des flux continus de contenu. Si l'un de ces flux est empoisonné, l'outil peut changer de comportement sans alerte visible. Pour les métiers qui traitent beaucoup de documents, le vrai sujet n'est donc pas la sophistication du modèle, mais la qualité de ce qu'on lui laisse lire.
Exemples concrets de menaces pour les entreprises françaises
Un PDF de fournisseur peut suffire. Le document semble banal, mais il contient une instruction cachée qui demande à l'outil de prioriser certaines lignes, d'ignorer une partie du texte ou de reformuler un passage confidentiel. Le salarié croit extraire des données clés, alors qu'il a donné au modèle une consigne contradictoire.
Un e-mail malveillant peut produire le même effet. Si l'assistant IA résume la boîte de réception, classe les messages ou rédige une réponse, une instruction dissimulée dans le corps du message peut influencer la sortie. Dans un environnement où les équipes automatisent déjà le tri documentaire, ce type de détournement devient vite opérationnel.
Les secteurs les plus exposés
Les secteurs à forte confidentialité sont naturellement plus sensibles. Un cabinet juridique traite des pièces où une formulation mal choisie peut exposer une stratégie. Une structure de santé manipule des documents où l'erreur de résumer peut devenir une fuite d'information. Une équipe finance ou conseil travaille souvent avec des fichiers internes destinés à rester circonscrits.
La difficulté vient du fait que l'attaque n'a pas besoin de casser la machine. Elle profite simplement du flux normal de travail. C'est pour cela qu'un simple document « empoisonné » peut suffire à détourner un agent qui agit sur des e-mails, des dossiers ou des pages web.
Plus le métier dépend de documents, plus il faut considérer le texte reçu comme une surface d'attaque.
Un bon réflexe consiste à se demander, avant chaque usage, si l'IA doit vraiment lire ce document-là. Si la réponse est non, il ne faut pas lui donner un accès direct. Si la réponse est oui, il faut limiter ce qu'elle peut en faire, surtout quand le document vient de l'extérieur.
Risques réglementaires et opérationnels pour les PME
Pour une PME ou un freelance, une attaque par prompt injection ne reste pas un simple incident technique. Un assistant IA qui lit un e-mail, résume un dossier client ou trie des pièces jointes peut être amené à divulguer une information, à modifier une sortie ou à agir sans validation suffisante. En pratique, cela peut exposer des données, perturber un flux de travail et compliquer la preuve de ce qui a été consulté ou transmis.
En France, ce type d'incident peut déjà avoir des conséquences juridiques sans qu'une catégorie pénale spécifique lui soit dédiée. Les faits commis via une injection de prompt peuvent, selon le contexte, être rapprochés de l'escroquerie ou du dol. Pour une petite structure, le sujet ne se limite donc pas à la cybersécurité, il touche aussi la responsabilité de l'entreprise et la manière dont elle encadre ses outils. Kaspersky France
Ce que l'article 4 change pour vous
L’article 4 de l'AI Act impose aux fournisseurs et aux déployeurs de systèmes d'IA de prendre des mesures pour développer la maîtrise de l'IA chez les personnes qui utilisent ces systèmes pour leur compte. Pour une PME, cela revient à former les équipes à repérer un contenu douteux, à comprendre ce qu'un outil peut lire, et à savoir quand une action doit rester humaine. La logique est simple. Un outil IA mal compris se comporte comme un stagiaire à qui l'on a confié trop de dossiers sans consigne claire.
Pour comprendre les obligations de formation imposées par le règlement européen, consultez notre analyse de l'AI Act : comprendre l'AI Act et ses obligations de formation. La FAQ officielle de la Commission européenne précise que cette exigence vise les personnes qui opèrent l'IA au nom de l'organisation, selon leur niveau et leur contexte d'usage. FAQ officielle de la Commission européenne sur l'AI literacy
En France, cette obligation spécifique s'applique depuis le 2 février 2025, et l'AI Act est pleinement applicable depuis le 2 août 2026. Un article de presse français rappelle aussi que la CNIL dispose de pouvoirs de contrôle et que les manquements peuvent entraîner des sanctions financières graduées selon la gravité. La Voix du Nord
Pourquoi le risque dépasse l'outil lui-même
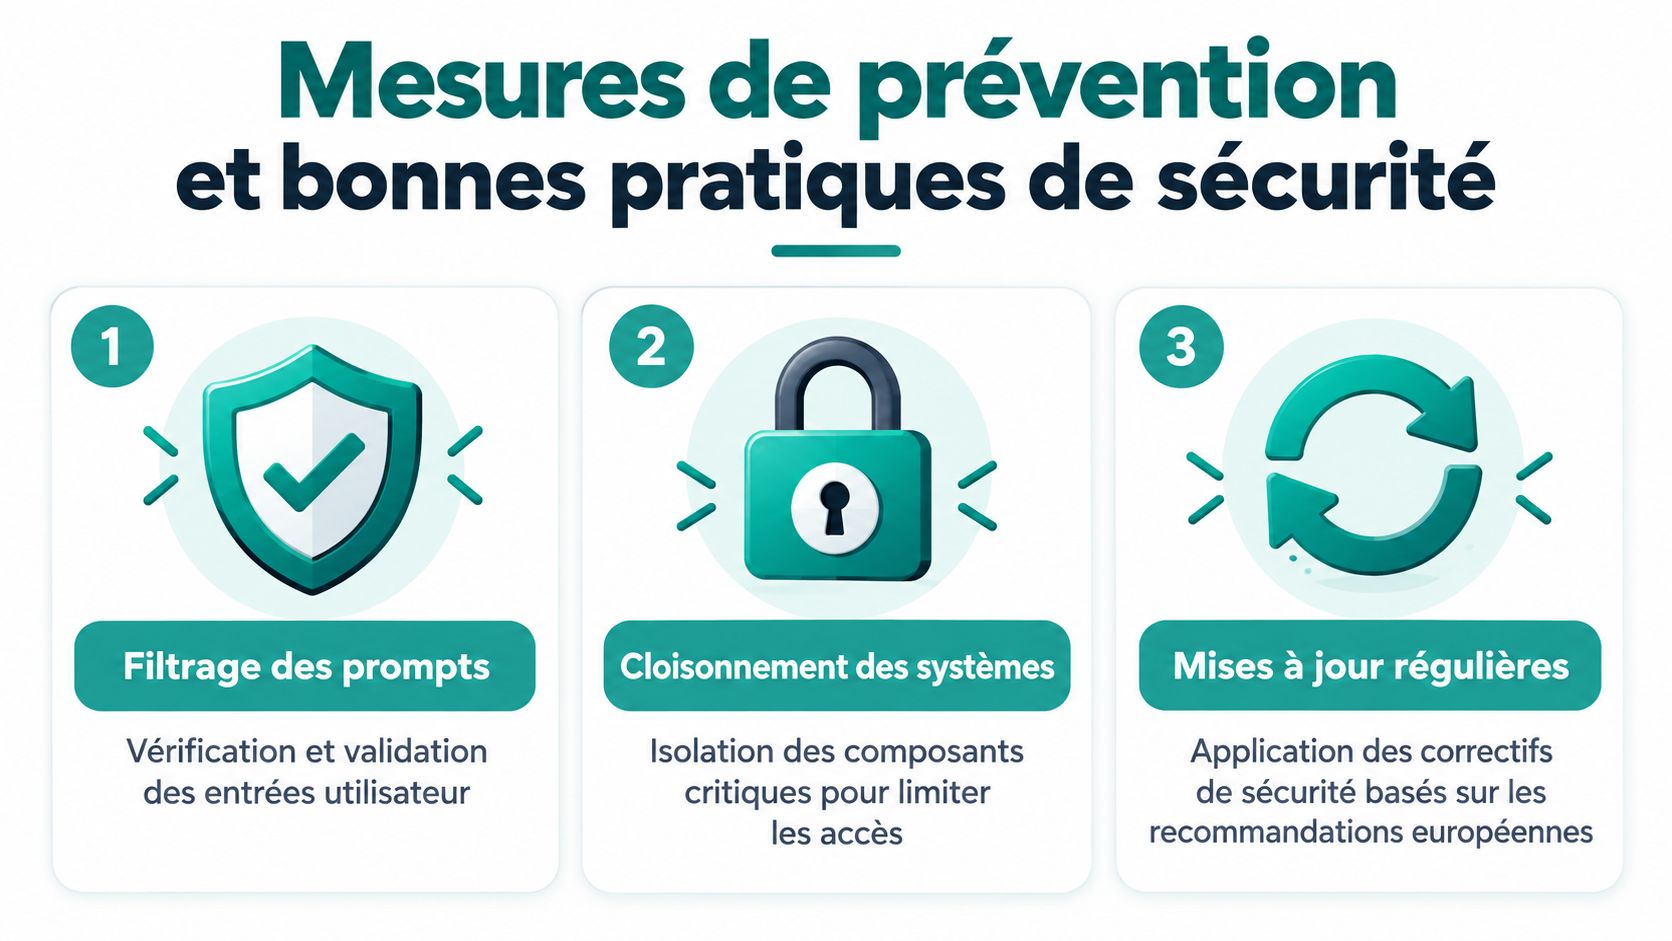
Le vrai point de vigilance pour les PME, c'est l'organisation autour de l'outil. L'ANSSI décrit la prompt injection comme un vecteur propre aux systèmes d'IA générative et recommande une défense en profondeur. Concrètement, cela implique de contrôler ce qui entre dans l'outil, de journaliser les prompts, de limiter les données confiées à l'IA et de faire valider toute action sensible avant exécution. CERT-FR / ANSSI
Le CERT-FR précise aussi qu'à ce jour l'ANSSI n'a pas connaissance de cyberattaques menées contre des acteurs français à l'aide de l'IA, mais que le sujet reste sous vigilance. Pour une TPE, une agence ou un indépendant, le bon réflexe est donc de poser trois questions très concrètes. Qui peut envoyer du contenu à l'outil. Quelles données l'outil est autorisé à lire. Quelles actions il peut déclencher après lecture. Si ces trois points ne sont pas clairs, la conformité et l'exploitation quotidienne restent fragiles.
Mesures de prévention et bonnes pratiques de sécurité
Avant d'envoyer un texte à un assistant IA, demandez-vous s'il contient des données sensibles, des consignes internes ou du contenu externe susceptible d'être piégé. Cette vérification simple réduit déjà beaucoup de risques pour une PME, un freelance ou une petite équipe qui réutilise des documents clients, des e-mails ou des briefs fournisseurs. La CNIL cite d'ailleurs le prompt injection parmi les menaces propres à l'IA, aux côtés du data poisoning et de l'extraction de données. Recommandations IA et CNIL
Les gestes à mettre en place tout de suite
Avant de connecter un assistant à vos documents, vérifiez comment évaluer si un outil IA est sécurisé. comment savoir si un outil IA est sécurisé Ensuite, appliquez trois règles simples.
- Filtrer les entrées, en retirant les documents inutiles avant de les soumettre à l'outil.
- Limiter les privilèges, pour que l'assistant n'ait pas accès aux dossiers, boîtes mail ou espaces partagés dont il n'a pas besoin.
- Valider les actions sensibles, surtout si l'IA propose d'envoyer, supprimer, modifier ou classer quelque chose.
Ces gestes ne demandent pas une refonte complète. Ils reposent surtout sur une discipline d'usage claire. Dans une petite structure, ce sont souvent les routines, plus que la technique avancée, qui évitent les erreurs.
Une politique simple pour une PME
Un cadre interne tient souvent sur une page. Il peut interdire les données confidentielles dans les outils publics, imposer une relecture humaine avant toute action automatique et considérer les documents externes comme non fiables. Il peut aussi préciser les usages autorisés, par exemple la reformulation de texte non sensible, et ceux qui ne le sont pas, comme l'analyse de dossiers clients sans validation.
Le cloisonnement reste un autre réflexe utile. L'ANSSI recommande de cantonner ces outils en bac à sable et sans données sensibles en production. Concrètement, cela revient à séparer les environnements, éviter les accès transverses et empêcher qu'un contenu externe atteigne des systèmes critiques. ANSSI, white paper 2026
Bon réflexe. Si l'IA doit agir sur des données sensibles, faites valider la sortie par une personne avant toute exécution.
Plan d'action immédiat et ressources complémentaires
Commencez cette semaine par trois vérifications simples. Listez les outils IA utilisés dans l'équipe, notez quelles données ils lisent réellement, puis retirez l'accès aux documents sensibles tant qu'un contrôle humain n'est pas en place. Ensuite, faites relire vos consignes internes, car un assistant IA ne doit jamais être connecté à un flux documentaire sans cadre clair.
Pour aller plus loin, gardez deux ressources à portée de main. Le glossaire IA de blog.iatoll.com aide à clarifier les termes de base. L'annuaire d'outils IA sera utile si vous devez comparer des solutions selon votre niveau d'exigence en matière de conformité et de sécurité.
Ce guide ne remplace pas un avis juridique. Si vous gérez des données sensibles ou si vous accompagnez plusieurs clients, faites valider votre cadre d'usage par un professionnel avant de généraliser l'IA dans vos processus.
IATOLL aide les dirigeants, freelances et consultants à structurer un usage de l'IA plus sûr, avec des contenus et des formations pensés pour les cas concrets de travail. Si vous voulez mieux cadrer vos usages, clarifier vos règles internes et avancer avec une base solide, visitez IATOLL.