Audit de vulnérabilité web : guide pas-à-pas pour PME
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Un dirigeant de PME lance un scanner gratuit sur son site après avoir entendu parler d'une faille dans un composant courant. Quelques minutes plus tard, une liste de vulnérabilités « critiques » apparaît. Le prestataire corrige les alertes les plus visibles, puis le sujet disparaît des réunions. Jusqu'au jour où une nouvelle alerte CERT-FR concerne précisément une bibliothèque utilisée par l'entreprise.
Cette situation est fréquente parce qu'un audit de vulnérabilité web ne se résume pas à obtenir un score. Il faut savoir ce qui est réellement exposé, ce qui peut être exploité, ce qui touche l'activité et ce que l'équipe peut corriger sans déstabiliser la production.
Table des matières
- Pourquoi un simple scan ne suffit pas pour votre site
- Cadrer le périmètre et préparer l'audit
- Scans automatisés et tests manuels
- Prioriser les failles selon leur impact réel
- Audit, RGPD et confidentialité des données IA
- Construire un rapport et un plan de remédiation
- Passer de l'audit ponctuel à la surveillance continue
Pourquoi un simple scan ne suffit pas pour votre site
Le premier scan donne souvent une impression de maîtrise. L'outil détecte une version obsolète, un en-tête absent, un certificat mal configuré ou un comportement qui ressemble à une injection. Le rapport contient des dizaines de lignes, parfois classées comme critiques, mais il ne dit pas toujours si l'attaquant peut atteindre la fonction concernée, avec quels droits, ni quelles données seraient accessibles.
Le dirigeant demande alors à son prestataire de « tout corriger ». Celui-ci traite les alertes faciles, désactive éventuellement une fonction et ferme le ticket. Pourtant, le scanner n'a pas vérifié la logique métier, les contrôles d'accès entre deux comptes, le parcours de paiement ou l'enchaînement de plusieurs défauts modérés. Une application sur mesure peut aussi produire beaucoup de faux positifs, parce que l'outil interprète mal un flux qui n'existe pas dans les applications standards.
Règle pratique : un scanner produit des hypothèses. Un auditeur doit les confirmer, les replacer dans le contexte de l'entreprise et démontrer le chemin d'attaque.
La couverture théorique des catégories OWASP reste utile pour ne pas oublier une famille de risques. Elle ne suffit pas à décider où consacrer le temps d'un développeur ou d'un pentester. Une PME dispose rarement d'une équipe capable de traiter une longue liste sans hiérarchisation. L'enjeu n'est donc pas de maximiser le volume d'alertes, mais d'obtenir une file courte de corrections vérifiables.
Cette logique vaut aussi pour les outils d'IA utilisés pour analyser du code ou des journaux. Avant de leur transmettre des éléments sensibles, vérifiez comment savoir si un outil IA est sécurisé. La question centrale reste la même, qu'il s'agisse d'un scanner classique ou d'un service assisté par IA, à savoir ce qui est envoyé, ce qui est réellement contrôlé et qui valide le résultat.
Cadrer le périmètre et préparer l'audit
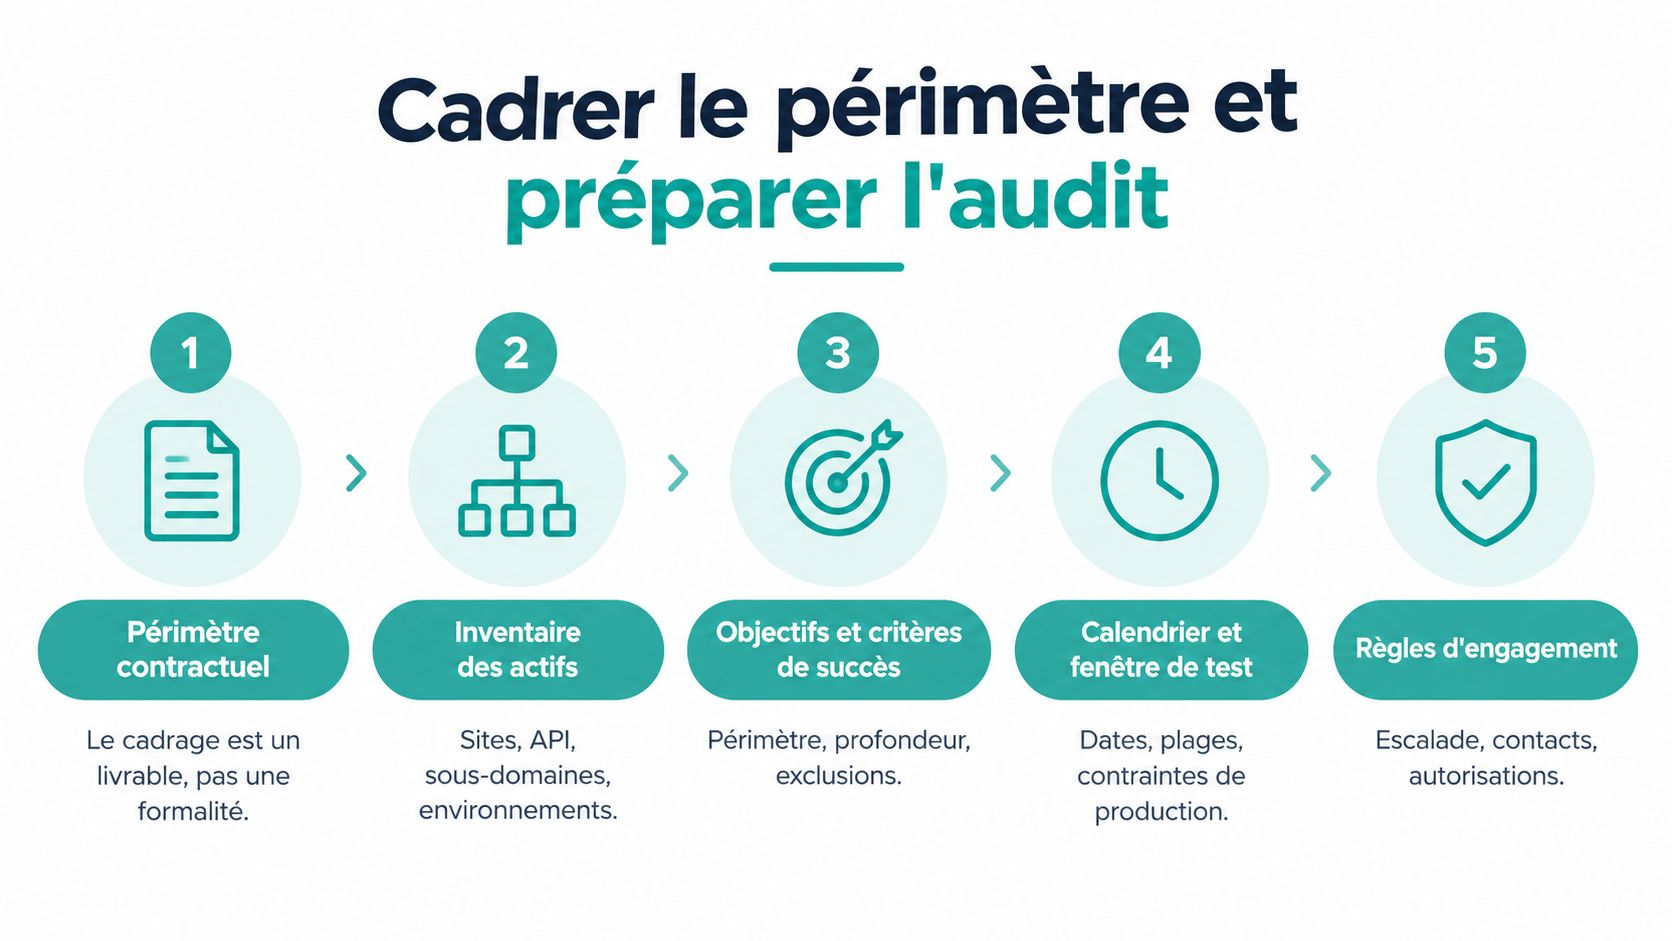
Le cadrage doit être un livrable contractuel, pas une formalité envoyée par courriel la veille du test. Sans périmètre écrit, l'auditeur peut tester le mauvais environnement, l'hébergeur peut bloquer une adresse légitime et l'entreprise peut découvrir après coup qu'une API essentielle n'a jamais été examinée.
Commencez par une cartographie courte, validée par la personne qui connaît réellement l'architecture. Elle doit distinguer les éléments publics, les services d'administration, les interfaces de programmation, les sous-domaines et les environnements de préproduction. Un site vitrine, une boutique, un espace client et une API mobile n'ont pas le même profil de risque.
Les éléments à faire valider avant le démarrage
Le document de cadrage devrait préciser :
- Les actifs inclus, avec les noms des sites, API, sous-domaines et environnements concernés.
- Les exclusions justifiées, par exemple un service opéré par un tiers ou une fonction impossible à interrompre en production.
- La fenêtre de test, validée avec l'hébergeur et l'équipe d'exploitation.
- La profondeur autorisée, notamment pour les tests susceptibles de provoquer une charge importante.
- Les contacts d'escalade, avec une procédure claire si une anomalie de disponibilité apparaît.
- La gestion des données découvertes, des captures, des comptes de test et des preuves d'exploitation.
Le test de déni de service mérite une règle distincte. Un audit peut vérifier une faiblesse de limitation ou de résistance sans lancer une attaque susceptible de rendre le service indisponible. La profondeur autorisée doit être écrite, tout comme l'interdiction éventuelle de modifier des données réelles.
Pour une PME, deux pages bien tenues valent mieux qu'un dossier théorique que personne ne relit. Faites signer le périmètre avant le premier scan, puis demandez à l'équipe technique de confirmer que la cartographie correspond à la réalité. L'ANSSI s'appuie elle-même sur des capacités de surveillance et de scans réguliers des systèmes exposés en France, notamment dans le cadre du CERT-FR et de services de cartographie comme SILENE. La page officielle consacrée aux scans réseau du CERT-FR illustre cette approche de surveillance de la surface exposée.
Scans automatisés et tests manuels
Les deux méthodes répondent à des questions différentes. Un scanner repère rapidement des composants connus, des versions anciennes, des configurations faibles et certains motifs d'attaque répétitifs. Un test manuel cherche à comprendre si une personne malveillante peut franchir une frontière de confiance dans votre application.
Des outils comme Nessus, Nuclei, Burp Scanner et OWASP ZAP peuvent être pertinents pour une première passe. Ils sont utiles lorsque l'application utilise des composants standards et que l'équipe veut repérer les vulnérabilités publiques, les paramètres dangereux ou les services oubliés. Ils deviennent moins fiables lorsqu'ils doivent comprendre une règle métier propre à l'entreprise.
Ce que chaque approche apporte
Un scan automatisé est rapide, reproductible et facile à relancer après une mise à jour. Il manque toutefois de contexte. Il peut signaler une faille sans vérifier l'exposition réelle, ou produire plusieurs alertes pour une même cause. Il ne sait pas toujours chaîner une faiblesse de contrôle d'accès avec une autre faiblesse de validation.
Le test manuel commence par les flux importants. Le pentester observe l'authentification, les changements de rôle, les accès à un dossier client, les imports de fichiers et les appels d'API. Il vérifie ensuite si un utilisateur peut consulter, modifier ou supprimer une ressource qui ne lui appartient pas. Les injections sont également testées dans leur contexte, car un champ de recherche, un commentaire et un export administratif n'ont pas le même impact.
Pour une PME, le compromis raisonnable consiste à utiliser un scanner réputé en première passe, puis à réserver deux à quatre jours de tests manuels ciblés à un pentester expérimenté sur les fonctionnalités critiques. Cette recommandation relève d'un choix opérationnel, pas d'une statistique universelle. Une application très simple demandera moins d'investigation, une plateforme métier complexe davantage.
| Critère | Scans automatisés | Tests manuels |
|---|---|---|
| Objectif | Repérer des signatures et composants exposés | Vérifier les scénarios d'attaque réels |
| Vitesse | Rapide et répétable | Plus lent, mais ciblé |
| Logique métier | Compréhension limitée | Analyse des rôles, flux et règles |
| Faux positifs | Possibles, surtout sur le sur-mesure | Réduits par la validation humaine |
| Après correction | Relance automatisée | Re-test des parcours corrigés |
Le scanner n'est donc pas l'ennemi du test manuel. Il libère du temps pour que l'expert se concentre sur les zones où l'automatisation apporte le moins de valeur.
Prioriser les failles selon leur impact réel
Une faille ne mérite pas automatiquement la priorité maximale parce qu'un outil lui attribue un score élevé. La décision doit croiser l'exploitabilité, l'impact métier et la facilité de correction. Cette lecture contextuelle rejoint l'approche attendue dans les pratiques de l'ANSSI et la veille du CERT-FR, qui documente les vulnérabilités affectant des composants réellement déployés.
Commencez par demander si le chemin d'attaque est accessible. Une injection SQL sur un formulaire public n'a pas le même niveau d'urgence qu'une alerte sur une fonction isolée, accessible seulement depuis un réseau d'administration. Vérifiez ensuite la présence d'un exploit public et la maturité des informations disponibles dans les bulletins du CERT-FR. Enfin, regardez les données concernées, le rôle du service dans l'activité et la disponibilité d'un correctif.
Une grille utilisable en comité de direction
| Critère | Faible | Moyen | Élevé |
|---|---|---|---|
| Exploitabilité | Accès difficile, conditions particulières | Accès possible avec un compte ou une séquence spécifique | Service public, exploit connu ou attaque facilement reproductible |
| Impact métier | Information peu sensible, fonction secondaire | Données internes ou interruption limitée | Données personnelles, fonction essentielle ou accès transversal |
| Correction | Correctif disponible et sans dépendance | Intervention technique et validation nécessaires | Dette technique, dépendance tierce ou risque de régression important |
Cette grille permet de former quatre classes de décision : critique, élevée, moyenne et à surveiller. Une injection SQL sur un formulaire public qui permet d'atteindre une base contenant des données clients sera généralement placée en tête. Une XSS stockée dans un commentaire de blog peut être moins urgente si seuls des utilisateurs non privilégiés la consultent, mais sa priorité augmente si un administrateur ouvre ces commentaires dans une interface sensible.
Ne confondez pas difficulté de correction et faible risque. Une faille difficile à corriger peut rester urgente. Dans ce cas, documentez une mesure temporaire, comme une restriction d'accès ou une règle de filtrage, puis fixez une échéance de correction durable.
L'ANSSI indique avoir traité 3 586 événements de sécurité en 2025, tandis que la presse spécialisée a relayé une baisse de 22 % des alertes par rapport à l'année précédente. Le même rapport mentionne 15 vulnérabilités significatives traitées en 2025, dans le contexte d'une obligation de signalement entrée en vigueur en juin 2024, selon le compte rendu de ZDNET consacré au panorama de l'ANSSI. Pour une PME, ce contexte justifie une veille active, sans transformer chaque alerte en urgence absolue.
Audit, RGPD et confidentialité des données IA
Un audit de vulnérabilité web peut manipuler des données personnelles sans que l'équipe en ait mesuré le risque. Les journaux contiennent parfois des adresses électroniques, des identifiants, des contenus de formulaire ou des traces de navigation. Une preuve d'exploitation mal préparée peut aussi copier une donnée réelle dans un rapport, un outil d'analyse de code ou une API d'IA.
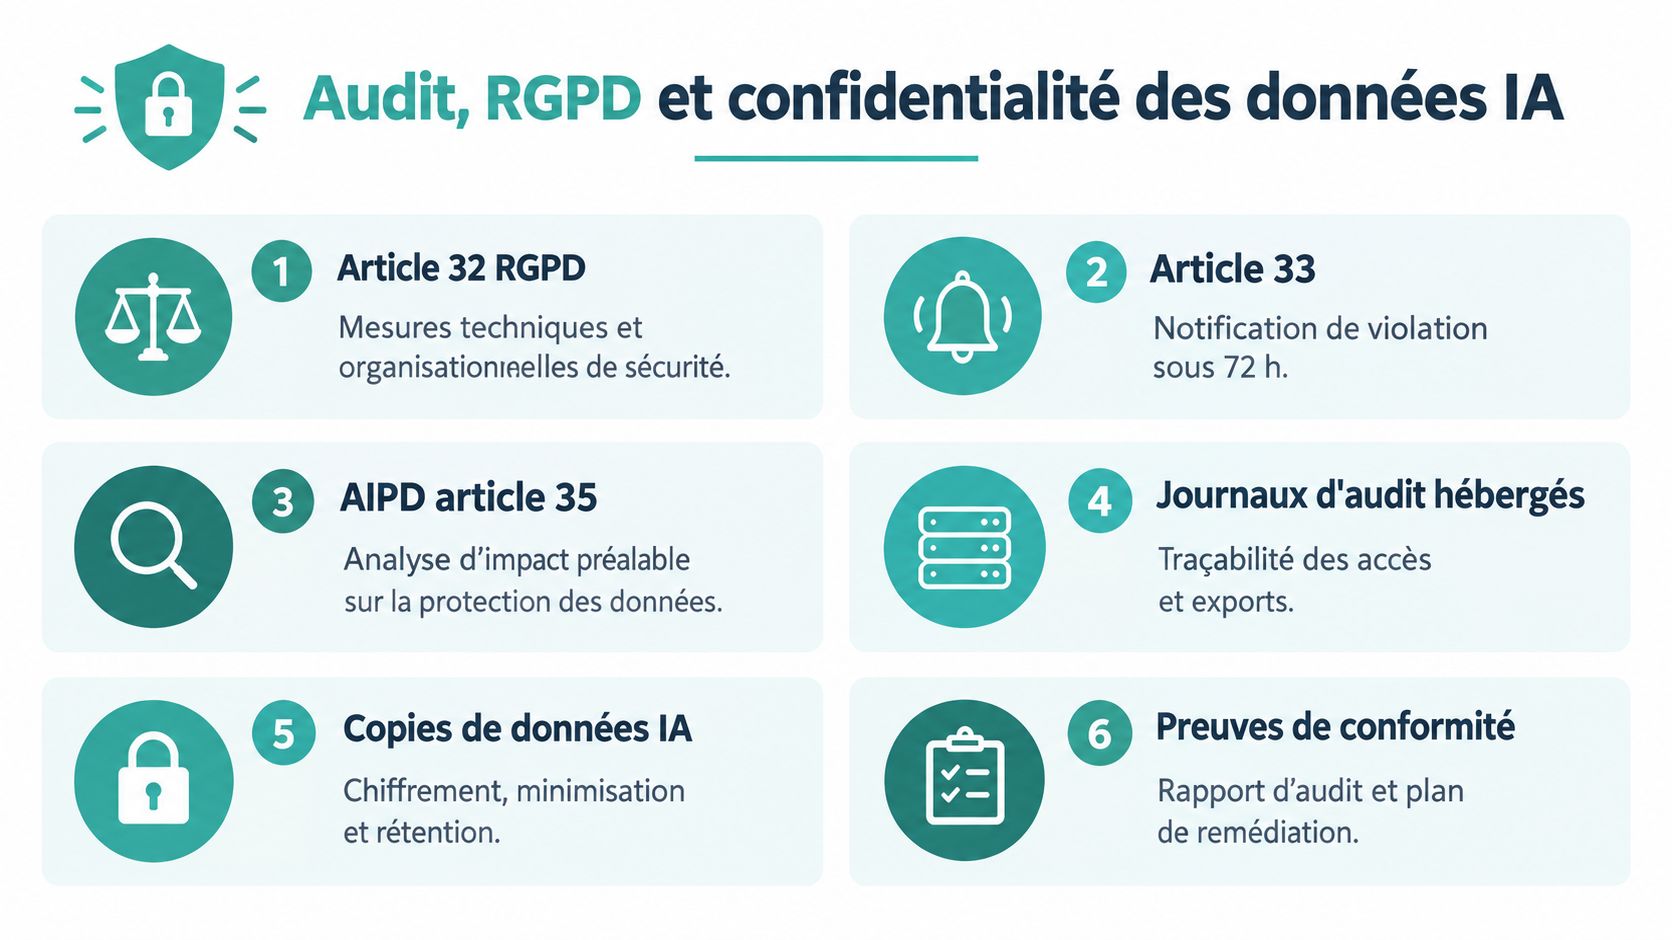
La CNIL précise qu'un contrôle peut être réalisé sur place, sur pièces, sur audition ou en ligne, et qu'il peut concerner un organisme établi en France ou traitant les données de personnes résidant en France. Cette possibilité rend la traçabilité importante, même pour une PME qui n'a jamais fait l'objet d'un contrôle. Consultez les modalités décrites par la CNIL sur le déroulement d'un contrôle.
Les garde-fous à inscrire dans la mission
Le contrat avec le prestataire devrait traiter les points suivants :
- Minimisation des preuves, avec des comptes de test et des données artificielles dès que possible.
- Interdiction d'exfiltration, sauf nécessité documentée et autorisée.
- Protection des journaux, rapports chiffrés, accès limités et hébergement maîtrisé.
- Encadrement des outils d'IA, aucun prompt, extrait de code ou résultat sensible transmis à un service tiers sans validation.
- Procédure d'incident, avec conservation des éléments utiles et escalade immédiate en cas de fuite découverte.
Un cabinet qui teste un service de réservation devrait par exemple éviter d'utiliser de vraies informations client dans une charge de test. Pour comprendre les enjeux de confidentialité d'un service qui traite des informations liées à des personnes, la ressource sur les données personnelles et simulateur solaire fournit un exemple concret de traitement à encadrer.
Les obligations RGPD ne remplacent pas l'audit technique, et l'audit technique ne prouve pas à lui seul la conformité. Un guide pratique sur la conformité RGPD appliquée à l'IA aide à relier sécurité, minimisation, sous-traitance et gouvernance des outils.
Le rapport doit aussi rejoindre le registre des traitements lorsque l'audit concerne un traitement documenté. En cas de violation avérée, la procédure interne doit permettre d'évaluer rapidement la situation et d'appliquer les obligations de notification pertinentes. Le prestataire ne décide pas seul de la qualification juridique, il fournit les faits, les preuves et l'heure de découverte.
Construire un rapport et un plan de remédiation
Un rapport utile doit permettre à un dirigeant de décider sans lire des pages de détails techniques. La première page résume les actifs testés, les exclusions, les principaux risques et les décisions attendues. Les annexes conservent les preuves, les requêtes, les versions examinées et les limites de la mission.
La structure qui facilite l'action
Organisez le plan par vagues. Chaque action doit avoir un responsable, une estimation d'effort, une personne chargée de vérifier la correction et un critère de recette compréhensible. « Mettre à jour la sécurité » n'est pas une tâche. « Mettre à jour le composant, relancer le test concerné et faire valider l'absence de régression » en est une.
| Vague | Délai | Type de correctifs | Vérification |
|---|---|---|---|
| Urgence | 0 à 7 jours | Réduire l'exposition, appliquer un correctif disponible, désactiver une fonction dangereuse | Re-test ciblé et validation du responsable technique |
| Renforcement | 30 jours | Corriger les contrôles d'accès, la configuration et les dépendances prioritaires | Test fonctionnel et preuve conservée |
| Durcissement | 90 jours | Traiter la dette technique, améliorer les tests et revoir l'architecture | Audit de suivi sur les parcours concernés |
| Arriéré | À planifier | Actions à faible urgence ou nécessitant un projet | Revue dans le suivi de sécurité |
Le re-test post-correctif doit figurer dans le devis initial. Sans cette étape, l'entreprise sait qu'un changement a été effectué, mais pas si la vulnérabilité est réellement fermée. Le testeur doit vérifier le scénario initial, puis contrôler que la correction n'a pas ouvert une autre voie.
Un ticket fermé n'est pas une vulnérabilité corrigée. La preuve de correction est le résultat du re-test.
Conservez le rapport, les échanges d'escalade et les décisions de report. Ces éléments montrent la diligence de l'entreprise si un incident survient plus tard. Ils peuvent aussi alimenter la documentation RGPD, le registre des risques et les réunions avec le sous-traitant technique.
Un tableau de suivi simple suffit souvent : identifiant, actif, risque, propriétaire, action, échéance, état, preuve attendue et date de re-test. La valeur vient de la discipline de mise à jour, pas de l'outil choisi.
Passer de l'audit ponctuel à la surveillance continue
Un audit complet fournit une photographie utile, mais cette photographie vieillit dès qu'un composant change, qu'une API est publiée ou qu'une bibliothèque tierce est mise à jour. La surface exposée évolue donc entre deux audits. Une PME doit organiser un suivi proportionné, plutôt que conserver un rapport isolé dans un dossier.
L'ANSSI et le CERT-FR fournissent des repères pour surveiller l'exposition Internet et les vulnérabilités publiées. Il n'est pas nécessaire de reproduire un centre opérationnel de sécurité. Une veille attribuée à un responsable, associée à quelques contrôles récurrents, permet déjà de repérer les changements qui justifient une vérification.
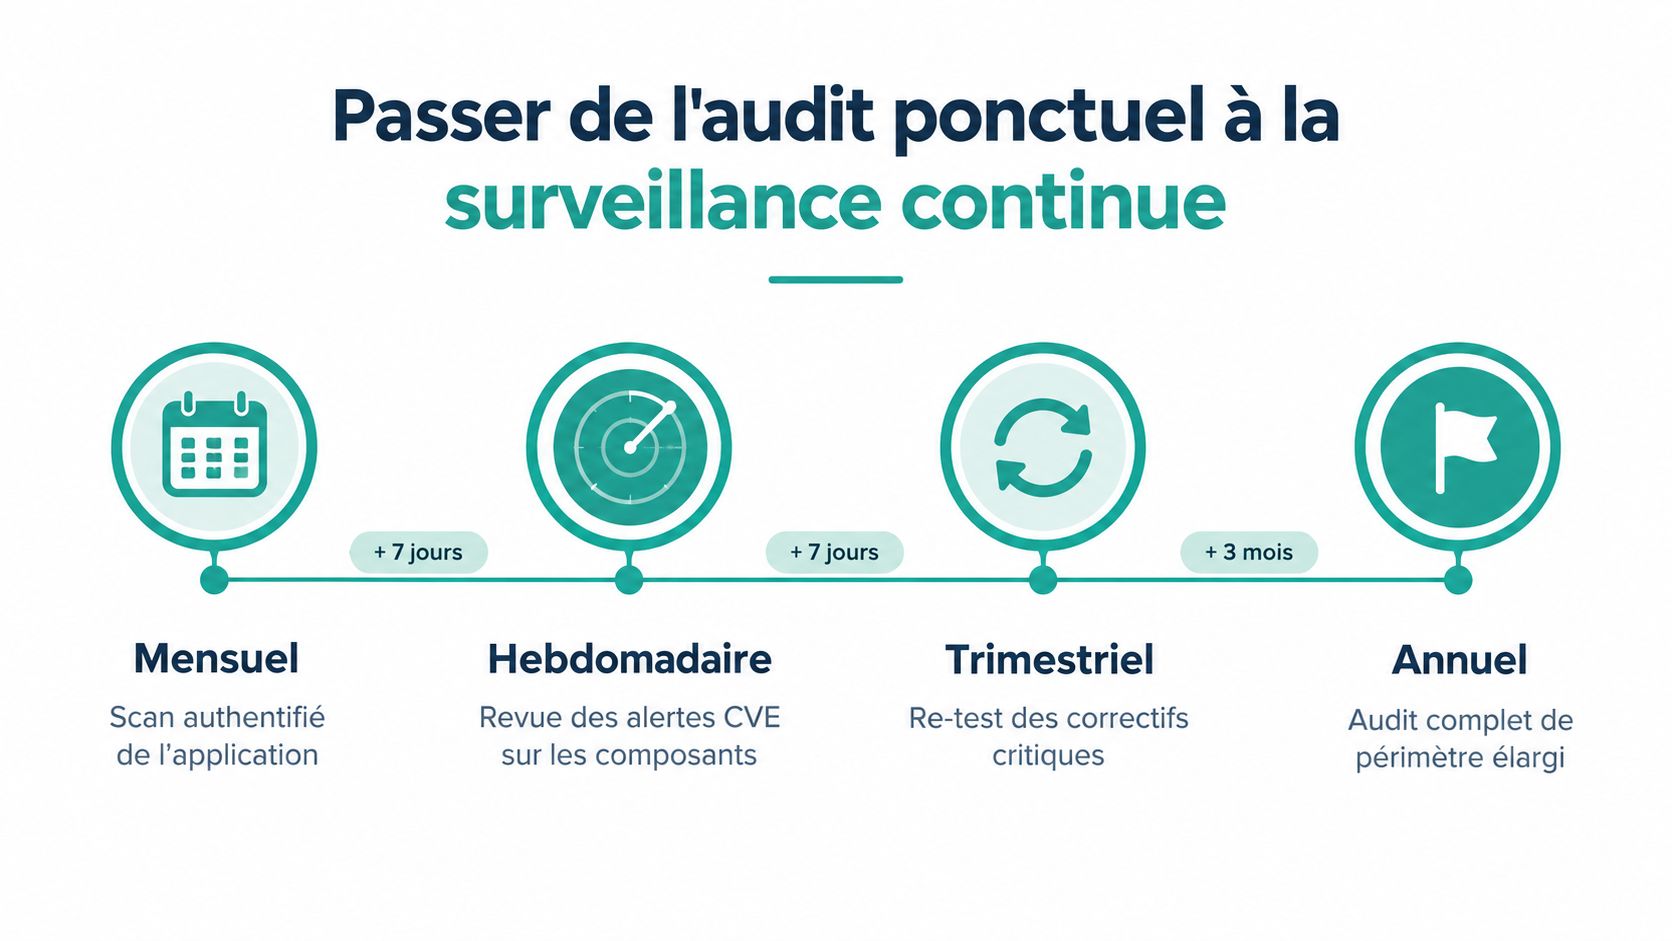
Un rythme réaliste pour une petite équipe
- Chaque semaine, examinez les alertes sur les composants critiques et les publications du CERT-FR.
- Chaque mois, lancez un scan authentifié de l'application et vérifiez les changements de configuration.
- Chaque trimestre, revoyez les sous-domaines, les API, le périmètre et les correctifs importants.
- Après un changement majeur, déclenchez un re-test ciblé sur le parcours modifié.
- À intervalles définis, réalisez un audit complet lorsque l'architecture, l'exposition ou les usages ont fortement évolué.
Ce calendrier doit rester compatible avec les ressources disponibles. Un scan automatisé repère des dérives connues, mais une validation humaine reste nécessaire pour les fonctions sensibles, les droits d'accès et les parcours métier. Après chaque déploiement, un test de régression peut contrôler les points déjà corrigés. La fréquence dépend du risque, de la vitesse de livraison et de la dépendance aux composants tiers, pas d'une checklist OWASP appliquée mécaniquement.
Une veille interne peut s'appuyer sur les bulletins du CERT-FR et les flux de l'ANSSI. Pour les équipes qui administrent aussi des sites éditoriaux, l’automatisation de WordPress réduit les changements manuels, à condition de contrôler les extensions, les versions et les mises à jour.
La démonstration ci-dessous montre comment une surveillance légère se met en place entre deux audits complets.
Si vos équipes s'appuient sur des assistants d'IA pour analyser des rapports ou préparer des corrections, IATOLL propose des contenus et des formations sur l'IA sécurisée, avec un accent sur la confidentialité et les usages maîtrisés. Consultez IATOLL avant de transmettre des données sensibles à un outil tiers.