WordPress automatisé : guide pratique 2026
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Vous avez peut-être déjà un site WordPress qui tourne, mais pas vraiment un site qui se gère tout seul. Les sauvegardes tombent quand on y pense, les mises à jour attendent le créneau libre, et le SEO se fait encore à la main quand il reste du temps. Dans ce contexte, WordPress automatisé ne veut pas dire publier sans réfléchir, il veut dire retirer du travail répétitif tout en gardant la main sur ce qui compte vraiment, les accès, les contenus sensibles et la conformité.
Table des matières
- Ce que change vraiment un WordPress automatisé en 2026
- Sauvegardes, staging et déploiement CI/CD
- Mises à jour et SEO automatisé en français
- Les vrais risques d'un site WordPress piloté par IA
- Workflows low-code Zapier Make et API WordPress
- Gouvernance accès logs et monitoring continu
- Piloter son WordPress automatisé sur la durée
Ce que change vraiment un WordPress automatisé en 2026
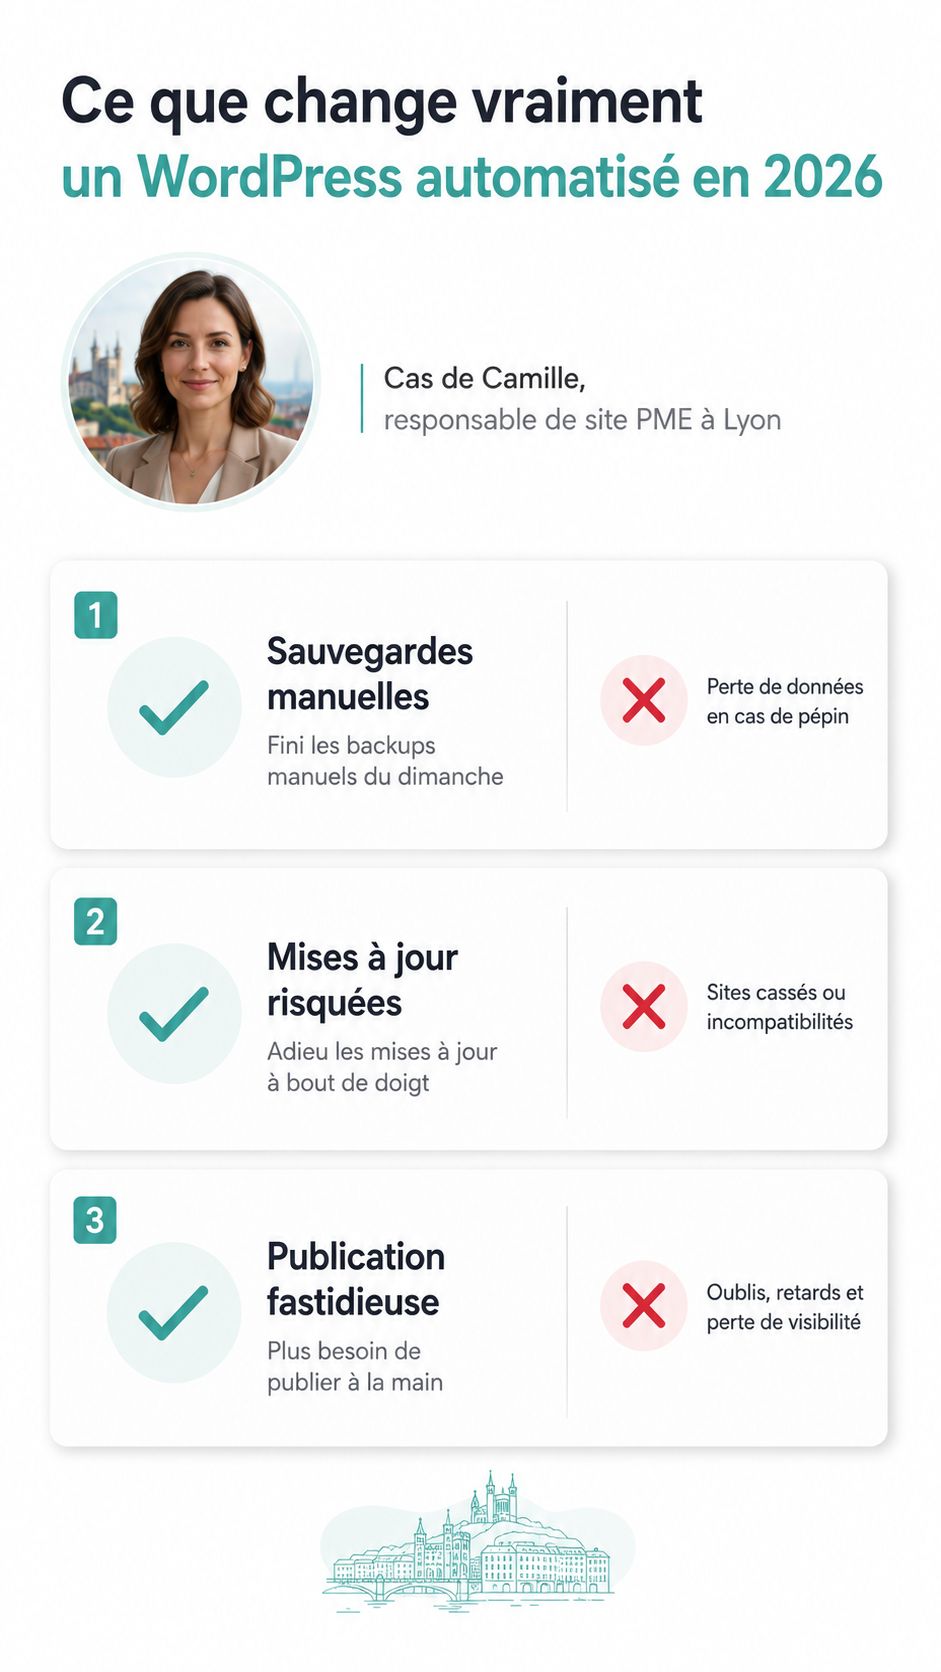
Camille gère le site WordPress d'une PME lyonnaise. Pendant longtemps, ses week-ends servaient à lancer des sauvegardes, vérifier les mises à jour et rouvrir des articles dépubliés trop vite. Ce n'est pas la situation la plus spectaculaire, mais c'est celle de beaucoup d'équipes qui découvrent qu'un site ne tombe pas seulement à cause d'une attaque, il tombe aussi à cause d'un oubli banal.
En 2026, un WordPress automatisé change surtout la routine. Les sauvegardes peuvent partir seules vers un stockage externe, les mises à jour mineures se tester en staging avant la production, le SEO technique peut être vérifié la nuit, et certains workflows relient WordPress à un CRM ou à un outil métier. Le gain n'est pas seulement du temps, c'est de la fiabilité.
Le vrai basculement, c'est que l'automatisation ne doit plus toucher n'importe quoi. Les contenus, les droits et la conformité demandent toujours une validation humaine. Les guides techniques en français recommandent d'ailleurs une séquence stricte, commencer par un staging, utiliser un mot de passe d'application, limiter les permissions au rôle le plus faible possible, tester chaque workflow séparément, ajouter des conditions anti-doublon, puis surveiller les exécutions avec validation humaine pour les contenus sensibles guide technique sur l'automatisation WordPress.
Les fondations à vérifier avant d'automatiser
Avant le premier scénario, il faut vérifier quelques points simples et auditables.
- Accès serveur. Un hébergement avec SSH et WP-CLI permet de lancer des actions propres, sans bricolage. Le test est concret, vous devez pouvoir exécuter une commande en ligne de commande et voir la réponse attendue.
- Versionnement. Le thème et les extensions critiques doivent être dans Git. Un commit ou un hook Git sert alors de trace claire en cas de retour arrière.
- Sécurité des comptes. La double authentification doit être activée sur tous les comptes qui publient ou administrent. Le mot de passe seul ne suffit pas, surtout si des automatisations peuvent déclencher des actions.
- Rôles utilisateurs. Il faut une matrice nette entre administrateur, éditeur et auteur. Plus le rôle est faible, moins le rayon d'action d'un compte compromis est large.
- Staging isolé. La copie de test doit être séparée de la production. C'est là qu'on vérifie les effets d'un plugin ou d'un flux avant de toucher au site vivant.
- Points de restauration. Ils doivent être documentés, pas supposés. Si personne ne sait restaurer quoi, quand et comment, l'automatisation amplifie l'incident au lieu de le prévenir.
Règle pratique. Si un workflow ne peut pas être arrêté, relu et rejoué dans un environnement de test, il n'est pas prêt pour la production.
Pour une PME, ce socle compte davantage qu'un empilement d'outils. Sans lui, chaque automatisation ajoute du risque opérationnel, et pas seulement de la productivité.
Sauvegardes, staging et déploiement CI/CD
Les équipes WordPress n'ont pas toutes besoin d'un pipeline lourd. En pratique, on voit trois niveaux de maturité. Le premier rassure déjà beaucoup, le troisième devient utile quand l'équipe sait versionner, tester et déployer proprement.
| Critère | Niveau 1 – Sauvegardes seules | Niveau 2 – Staging versionné | Niveau 3 – CI/CD complet |
|---|---|---|---|
| Fréquence | Planifiée, régulière | Après chaque changement notable | À chaque push pertinent |
| Restauration testée | Oui, mais ponctuellement | Oui, avec scénario défini | Oui, intégrée au processus |
| Traçabilité | Faible à moyenne | Bonne grâce au versionnement | Forte, avec historique complet |
| Complexité | Faible | Moyenne | Élevée |
| Profil d'équipe | TPE, petite PME | PME avec prestataire régulier | Équipe technique structurée |
Le niveau 1 suffit souvent pour sortir d'une gestion artisanale. Une sauvegarde automatisée via plugin ou cron système, avec rotation et copie hors site, donne déjà une vraie assurance. À condition de tester la restauration et de la documenter, sinon on confond conservation et récupération.
Le niveau 2 apporte du contrôle. Le staging synchronisé avec la production, la base anonymisée si nécessaire et les tests d'intégrité après chaque mise à jour réduisent les mauvaises surprises. C'est souvent le bon compromis pour une PME qui publie régulièrement sans avoir d'équipe d'ingénierie dédiée.
Le niveau 3 devient pertinent quand la chaîne de livraison est déjà stable. Là, un pipeline CI/CD peut lancer des vérifications sur push, du lint PHP, des scans de vulnérabilités, puis un déploiement progressif via WP-CLI ou Deployer. C'est fiable, mais seulement si la discipline de versionnement existe déjà.
Une PME gagne rarement à viser directement la sophistication maximale. Elle gagne à faire fonctionner un niveau simple, restaurable, puis à monter d'un cran.
Pour tout ce qui touche aux données de sauvegarde et de restauration, gardez aussi un œil sur la gestion interne des accès et des responsabilités, le sujet est à rapprocher des bonnes pratiques de protection des données décrites dans notre ressource dédiée.
Mises à jour et SEO automatisé en français
Les plugins SEO WordPress en français automatisent déjà des briques utiles, mais pas tout le travail. Ils savent souvent générer des sitemaps, pousser des données vers Search Console, suggérer du maillage interne et produire des métadonnées dynamiques. Certains écosystèmes mettent aussi en avant la récupération de données réelles de trafic et la soumission automatique des sitemaps, comme le fait SEOKEY, tandis que d'autres interfaces exposent des réglages d'optimisation SEO directement dans WordPress interface trafic et SEO WordPress.com.
Le bon réflexe consiste à séparer ce qui est automatisable de ce qui doit rester validé. Un sitemap peut être généré sans intervention humaine. En revanche, une balise canonique dupliquée, un hreflang incohérent ou des données structurées mal posées demandent une relecture.
| Fonction SEO | Automatisée par le plugin | Validation humaine requise |
|---|---|---|
| Génération de sitemap | Oui | Contrôler la couverture et les exclusions |
| Envoi à Search Console | Oui | Vérifier que les bonnes propriétés sont ciblées |
| Suggestions de maillage interne | Oui | Relire la cohérence éditoriale |
| Métadonnées dynamiques | Oui | Contrôler les titres trop longs ou répétitifs |
| Balises canoniques | Partiel | Oui, systématique sur les gabarits sensibles |
| hreflang | Partiel | Oui, surtout sur les sites multilingues |
| Données structurées | Partiel | Oui, audit technique nécessaire |
L'automatisation SEO crée parfois plus de bruit que de gains. C'est visible quand le plugin propose trop de variantes, ou quand le contenu éditorial perd sa ligne parce qu'on a laissé la machine décider seule du maillage. Le suivi doit rester centré sur quelques indicateurs lisibles, couverture, erreurs d'exploration, vitesse, et qualité des pages réellement indexées.
Pour un site qui veut aussi travailler sa visibilité au-delà du SEO classique, il faut intégrer la logique des réponses générées par les moteurs IA. C'est exactement le type de sujet traité dans SEO par agents conversationnels Webotit.ai, utile quand on compare une optimisation ponctuelle à une stratégie de visibilité plus large.
Le plus important reste simple, le plugin produit des signaux, mais il ne valide pas la stratégie. C'est le rôle de l'équipe, ou du consultant, de décider ce qu'on garde, ce qu'on corrige et ce qu'on retire.
Les vrais risques d'un site WordPress piloté par IA
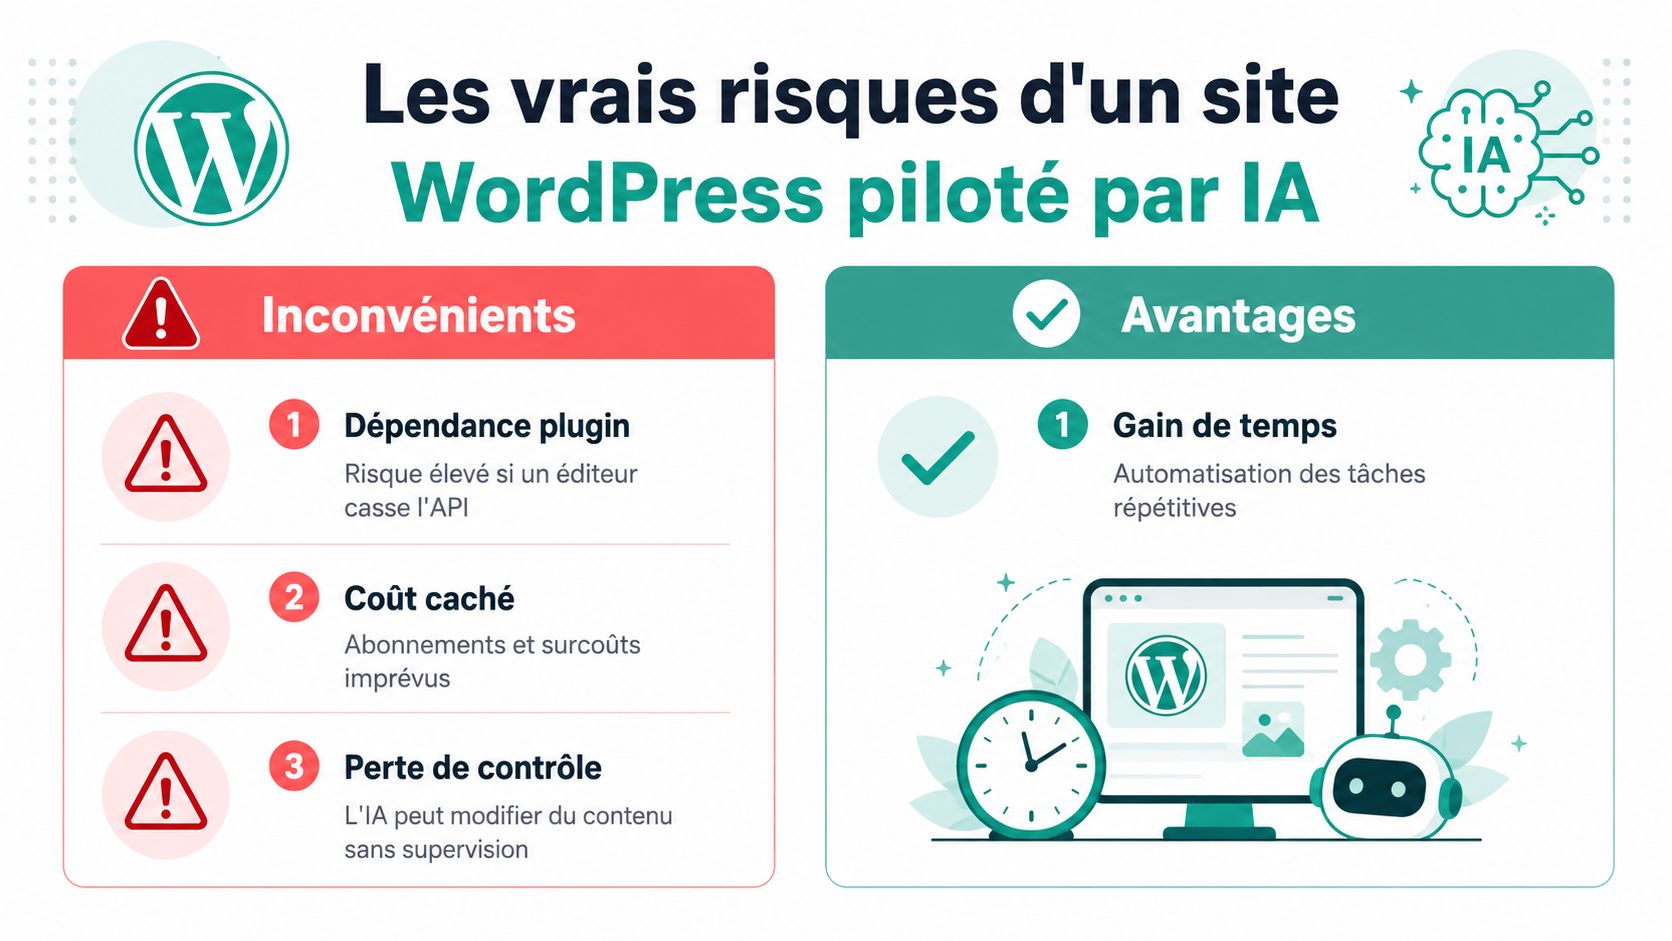
Un site WordPress piloté par IA peut faire gagner du temps, mais il expose aussi des points de rupture très concrets. Sur des sites de PME, j'ai surtout vu trois causes de panne, une API qui change sans prévenir, un plugin qui cesse d'être maintenu, ou un workflow que personne ne sait plus relancer proprement. Avant d'ouvrir le pilotage IA de votre site, relisez notre analyse de l'IA appliquée à WordPress.
Trois risques qu'on sous-estime souvent
- Dépendance plugin. Si un éditeur modifie son API, le flux peut s'arrêter net. Le risque monte encore quand le même plugin pilote la publication, le SEO et les métadonnées.
- Dette technique. Les scripts orphelins, les shortcodes propriétaires et les tables custom non documentées s'accumulent vite. Au moment d'une migration, il devient difficile de savoir ce qui alimente quoi.
- Verrouillage fournisseur. Les coûts, les conditions d'usage ou la disponibilité d'un modèle d'IA peuvent changer sans préavis. Ce qui semblait rentable devient alors plus difficile à maintenir.
Les risques moins visibles pèsent autant. Une métadescription générée peut rester plausible tout en étant fausse, l'historique éditorial peut se brouiller, et des contenus enrichis par IA peuvent intégrer des données impossibles à auditer proprement. La gouvernance, les droits d'accès et la validation humaine doivent rester au même niveau que la productivité.
Les pages de synthèse sur les plugins IA pour WordPress listent souvent les fonctions, mais elles parlent moins du coût total de possession, des conflits entre extensions et du verrouillage à long terme, comme le montre aussi cette analyse des plugins IA pour WordPress. C'est le bon réflexe avant de confier une partie du site à une chaîne automatisée.
Signal d'alerte. Si personne dans l'équipe ne sait expliquer quelle donnée est générée, par quel outil et avec quelle validation, la maîtrise du site est déjà en train de glisser.
Workflows low-code Zapier Make et API WordPress
Un workflow low-code utile commence rarement par l'outil. Il commence par un besoin précis, par exemple créer une fiche de contact dans WordPress après un formulaire, puis envoyer l'information dans un outil de suivi. Le reste doit rester lisible, sinon l'automatisation devient un labyrinthe.
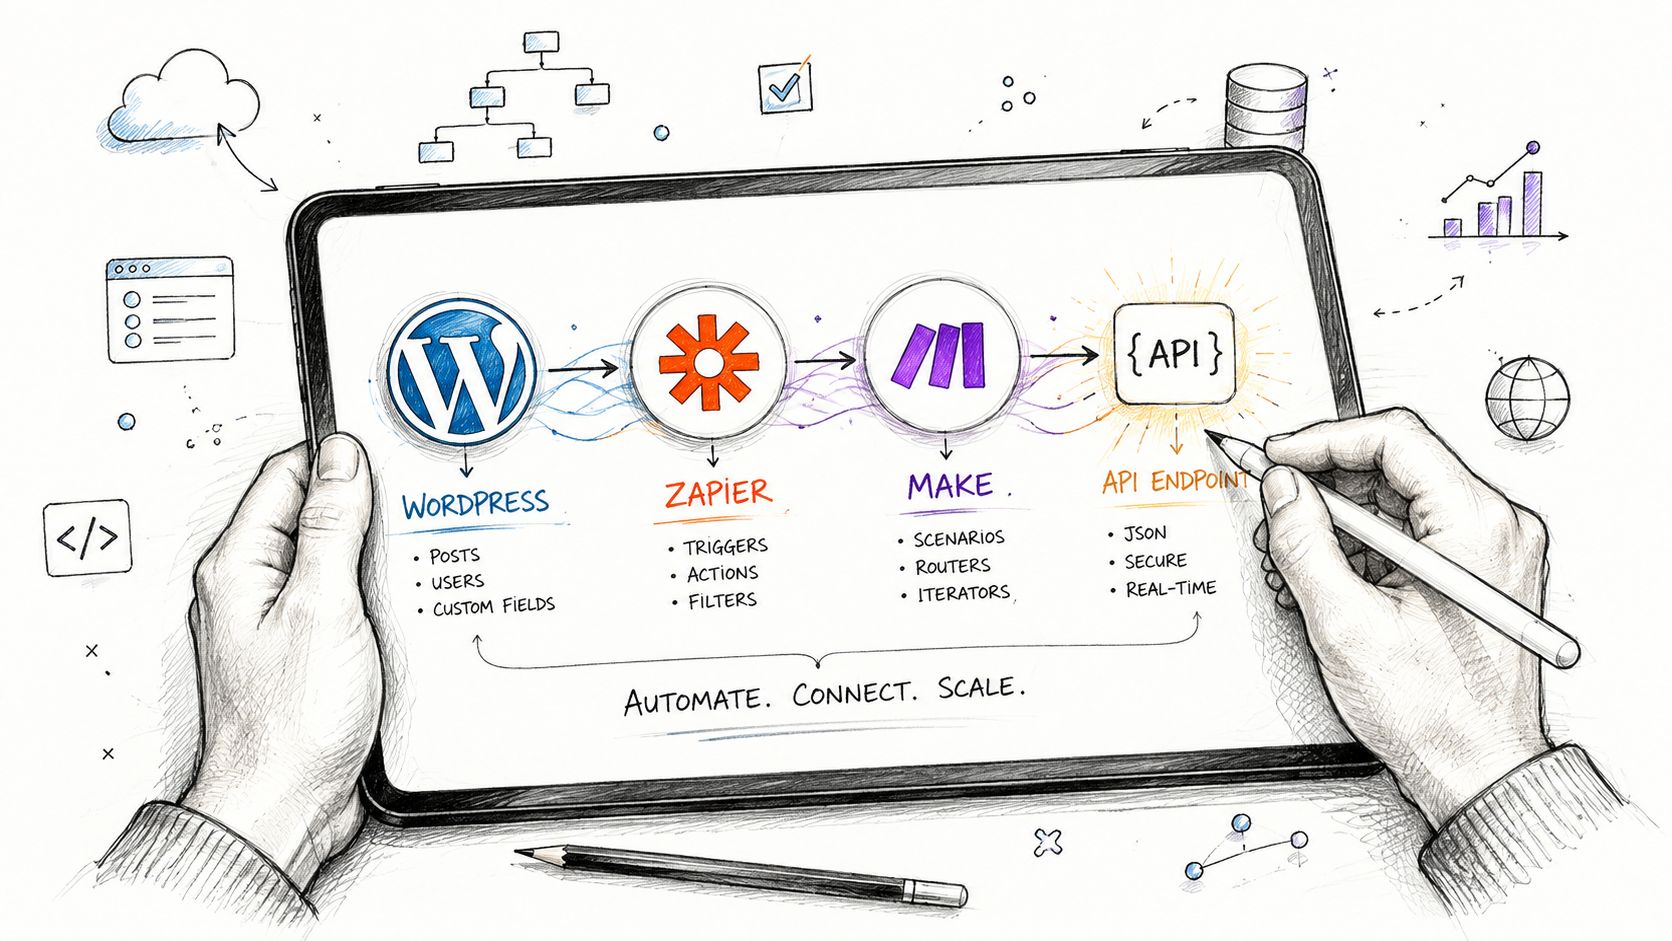
La mécanique de base est simple. Zapier ou Make se connectent à WordPress via l’API REST ou des webhooks, puis déclenchent une suite d'actions sur un événement donné. On peut aussi exposer un endpoint sécurisé, ou lancer WP-CLI depuis un conteneur Docker dans GitHub Actions ou GitLab CI quand le besoin devient plus technique.
Un exemple reproductible
- Créer le contenu cible. Définissez un custom post type dans WordPress si l'objet n'est ni un article ni une page.
- Générer un jeton d'application. Ce jeton limite l'accès sans exposer le compte administrateur.
- Mapper les champs. Un scénario Typeform vers WordPress puis Notion permet de visualiser le flux sans complexité inutile.
- Tester dans le staging. Le premier passage doit toujours se faire hors production, avec journaux d'exécution.
- Journaliser chaque passage. Sans log, impossible de comprendre un doublon ou une donnée manquante.
Le point faible de ces outils, c'est leur dépendance à l'uptime, aux quotas et à la latence. Quand le volume monte, un script Python ou un worker Node.js peut devenir plus stable, surtout si l'équipe sait déjà le maintenir. Le low-code reste excellent pour cadrer, prototyper et industrialiser les tâches répétitives, pas pour masquer un manque de gouvernance.
L'automatisation utile ne remplace pas la décision, elle transporte proprement une décision déjà comprise. C'est pour ça que les scénarios complexes doivent toujours être documentés, même quand ils paraissent simples dans l'interface.
Pour garder un cadre clair quand vous assemblez ces flux, vous pouvez aussi comparer leur logique à celle expliquée dans cet agent WordPress IA, surtout si vous devez distinguer ce qui relève d'un déclencheur technique et ce qui relève d'une vraie validation métier.
Gouvernance accès logs et monitoring continu
La gouvernance n'est pas une couche administrative posée après coup. Sur un site automatisé, c'est ce qui empêche un simple problème de compte, de plugin ou de publication de devenir un incident plus large. Plus le site publie vite, plus il faut savoir qui peut faire quoi, et quand.
Organiser les rôles et les traces
La matrice WordPress classique reste utile, mais elle doit être appliquée avec rigueur. Administrateur pour la maintenance, éditeur pour valider et publier, auteur pour produire, contributeur pour proposer, abonné pour consulter. En multisite, le Super Admin doit rester rare, car son champ d'action est large.
| Rôle WordPress | Capacités clés | Événements à journaliser |
|---|---|---|
| Administrateur | Plugins, thèmes, réglages globaux | Connexions, changements de configuration, activations |
| Éditeur | Validation et publication | Création, modification, mise en ligne, dépublication |
| Auteur | Rédaction de contenus | Création, brouillons, soumissions |
| Contributeur | Proposition de contenu | Création et envoi en relecture |
| Abonné | Consultation | Connexions si le site l'autorise |
Un bon registre de changements sert à la fois d'outil d'audit et de preuve. Les plugins comme WP Activity Log ou Stream permettent de suivre les connexions, les modifications d'articles, les activations d'extensions et les changements de thème. La rétention doit être définie à l'avance, sinon les traces disparaissent avant qu'on en ait besoin.
Le monitoring continu doit couvrir plusieurs couches. L'uptime peut être surveillé avec UptimeRobot ou Better Stack, le filtrage avec un WAF comme Cloudflare ou Sucuri, et l'intégrité des fichiers avec Wordfence ou Patchstack. Les alertes doivent arriver là où l'équipe les lit vraiment, Slack ou Discord, pas dans une boîte mail oubliée.
Séparez toujours les comptes techniques des comptes éditoriaux. Un compte compromis ne doit pas pouvoir publier, installer et modifier sans frein.
Cette séparation est aussi un bon réflexe de conformité, notamment quand le site manipule des contenus sensibles ou des données personnelles. Elle réduit le rayon d'explosion et facilite les enquêtes quand un changement inattendu apparaît dans les logs.
Piloter son WordPress automatisé sur la durée
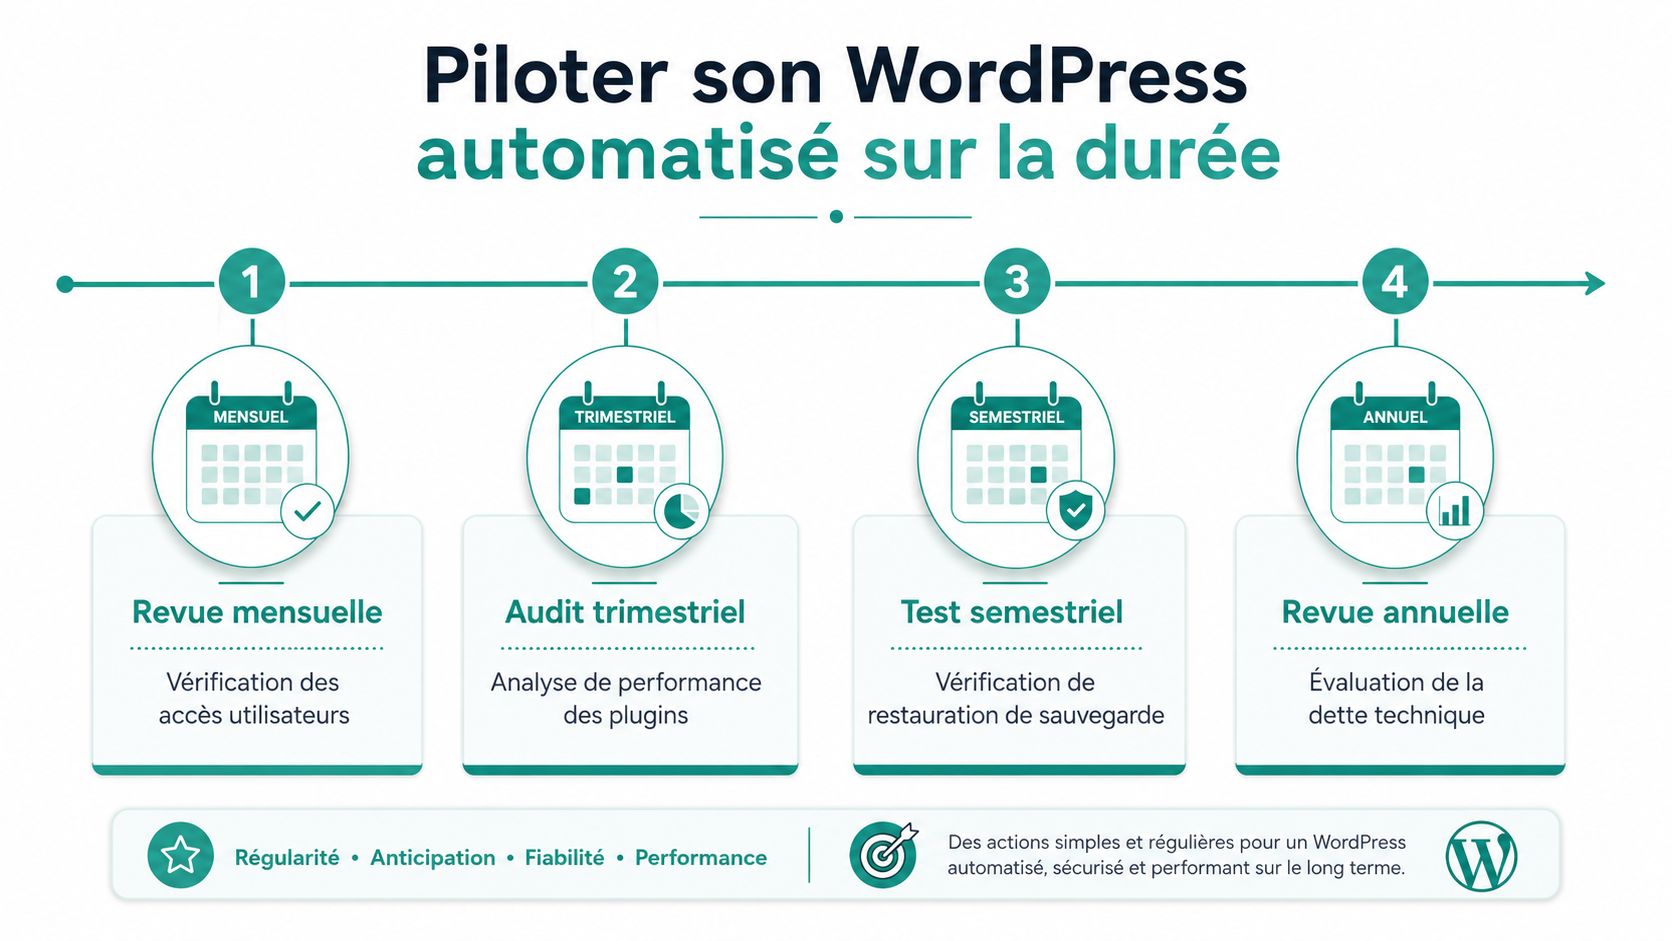
Un site automatisé reste un site vivant. Il faut donc le traiter comme un système qu'on entretient, pas comme une machine qu'on a réglée une fois pour toutes. La différence se joue surtout dans la régularité des contrôles.
Une routine simple et tenable
- Revue mensuelle. Vérifiez les accès utilisateurs, les comptes inactifs et les rôles trop larges.
- Audit trimestriel. Analysez les plugins, leur utilité réelle et les conflits possibles.
- Test semestriel. Lancez une restauration de sauvegarde complète pour vérifier le processus.
- Revue annuelle. Faites le point sur la dette technique, les scripts orphelins et les dépendances critiques.
Le tableau de bord unique doit réunir l'uptime, le SEO, les Core Web Vitals et les alertes sécurité, avec un responsable nommé pour chaque bloc. La veille compte aussi, qu'il s'agisse des CVE WordPress majeures, de la roadmap des plugins critiques ou des changements de logique de Google. Un runbook clair, avec une voie manuelle documentée, reste indispensable si un fournisseur low-code s'arrête ou si un plugin critique casse.
Un WordPress automatisé bien tenu n'est pas un site plus bruyant, c'est un site plus prévisible. Si vous devez structurer cette gouvernance pour plusieurs clients ou pour un parc de sites, IATOLL propose une plateforme d'alphabétisation IA et de suivi de conformité distribuée par des consultants et DPO, utile pour documenter les usages, les validations et les preuves sans improviser. Pour aller plus loin, visitez IATOLL et voyez comment cadrer proprement vos processus avant d'ajouter de nouveaux automatismes.