Cyber-menaces IA : le guide complet pour PME et consultants
GRATUIT: Plus de 50 prompts IA prêts à l'emploi pour votre activité
Vous avez peut-être déjà vu la scène. Un collaborateur colle un dossier client dans un assistant public pour gagner du temps, un autre reçoit un message vocal qui ressemble à la voix du dirigeant, et personne ne sait vraiment où s'arrête l'usage pratique de l'IA et où commence le risque. Pour une PME, les cyber-menaces IA ne sont pas d'abord un sujet de laboratoire, ce sont des gestes du quotidien qui déplacent silencieusement des données hors du périmètre maîtrisé.
Le bon réflexe n'est pas de paniquer. C'est de reprendre la main sur la gouvernance des usages, avec des règles simples, des preuves de sensibilisation et des contrôles adaptés à une équipe qui n'a pas de DSI. Vous trouverez ici une lecture concrète, orientée décision, avec un lien utile vers la ressource sécurité IA chez IATOLL pour cadrer vos pratiques internes.
Table des matières
- Pourquoi les cyber-menaces IA concernent désormais votre PME
- Attaques pilotées par IA vs attaques autonomes ce que dit l'ANSSI
- Les cinq scénarios d'attaque concrets en entreprise
- L'humain au centre du risque ce que révèlent les chiffres français
- Article 4 de l'AI Act ce que l'alphabétisation IA change pour vous
- Checklist opérationnelle pour adopter une IA sécurisée
- Adopter une IA sécurisée sans freiner votre activité
Pourquoi les cyber-menaces IA concernent désormais votre PME
L'ANSSI l'a confirmé, aucune attaque 100 % autonome n'a été observée en France à ce jour. Le risque réel pour une PME vient ailleurs, dans les usages quotidiens mal cadrés. Un commercial reçoit un faux mail d'un fournisseur connu, avec le bon logo et la bonne signature, clique trop vite, puis transmet un document interne sans vérifier.
Les outils IA accessibles sans contrat, les extensions installées sur les postes de travail et le télétravail ont élargi la surface d'exposition. Les échanges rapides sur messagerie, les prestataires externes et les usages individuels hors cadre brouillent la frontière entre assistance utile et fuite de données. Dans une petite structure, le danger vient moins d'un scénario spectaculaire que d'une succession de gestes ordinaires.
Ce qui change vraiment pour une PME
L'ANSSI rappelle qu'elle n'a pas connaissance, à ce jour, d'attaque menée contre des acteurs français à l'aide de l'IA, ni de système d'IA capable de conduire seul toute une attaque informatique. Elle souligne en revanche que l'IA générative sert déjà à accélérer l'hameçonnage, la reconnaissance de cibles et la rédaction de leurres crédibles synthèse ANSSI 2026. Pour un dirigeant, le message est simple. Le danger n'est pas une machine hors de contrôle, c'est un attaquant qui va plus vite, teste davantage et personnalise mieux.
Dans votre PME, la priorité est la gouvernance quotidienne des usages. Qui a le droit de coller des données dans un assistant public. Quels documents restent interdits. Quels postes utilisent des outils validés. Sans ces règles, l'IA devient un canal de sortie silencieux pour vos informations sensibles. Avec elles, vous réduisez l'exposition sans bloquer la productivité.
Le vrai sujet n'est pas de savoir si l'IA “attaque toute seule”, mais de savoir si vos équipes savent quoi faire quand un message semble trop crédible pour être faux.
Le guide s'appuie sur ce constat et va droit au but. Les scénarios d'attaque à connaître, les chiffres français à utiliser en interne, l'impact de l’article 4 de l'AI Act et une checklist d'action immédiate. Pour cadrer vos pratiques, le point de départ reste une gouvernance IA sécurisée sécurité IA chez IATOLL.
Attaques pilotées par IA vs attaques autonomes ce que dit l'ANSSI
Dans une PME, le vrai risque vient d'abord d'un attaquant humain qui utilise l'IA pour aller plus vite. Faux mails, scripts malveillants, messages mieux ciblés, tout cela existe déjà. L'hypothèse d'une IA qui choisirait seule sa cible, son vecteur et son exfiltration relève encore d'un autre niveau.
L'ANSSI situe clairement le risque français dans la première catégorie panorama 2025. Elle n'a pas observé d'attaque entièrement autonome en France à ce jour, mais elle décrit bien une industrialisation de l'amont des attaques grâce à l'IA générative. Pour un dirigeant, la conclusion est nette. Il faut se protéger maintenant contre des attaques plus rapides, plus crédibles et plus difficiles à détecter.
| Critère | Attaques pilotées par IA | Attaques autonomes |
|---|---|---|
| Décision humaine | Présente | Absente ou marginale |
| Personnalisation | Forte | Potentiellement forte, mais non observée à ce jour en France |
| Réalité opérationnelle | Déjà visible | Pas constatée en France selon l'ANSSI |
| Réponse adaptée | Procédures, sensibilisation, contrôle des usages | Défense théorique à long terme |
Ce que vous devez retenir côté dirigeant
Le bon réflexe n'est pas de courir après un scénario futuriste. C'est de verrouiller ce qui se passe déjà dans vos usages quotidiens. Shadow IA, données collées dans des assistants publics, comptes partagés, validation trop faible des demandes sensibles, voilà les angles morts à traiter en priorité. Pour réduire la surface d'attaque liée aux modèles eux-mêmes, voir aussi notre ressource sur l'exécution de LLM en local.
L'ANSSI parle d'un tournant historique dans la professionnalisation des cyberattaques, justement parce que l'IA rend plusieurs étapes offensives plus faciles à industrialiser. Cela change la méthode, pas la nature du risque.
Traitez l'IA comme un accélérateur de menaces existantes et adaptez vos défenses classiques en conséquence.
Protégez-vous d'abord contre le phishing plus propre, la fraude plus cohérente et les messages multi-canaux. C'est là que le risque se matérialise aujourd'hui.
Les cinq scénarios d'attaque concrets en entreprise
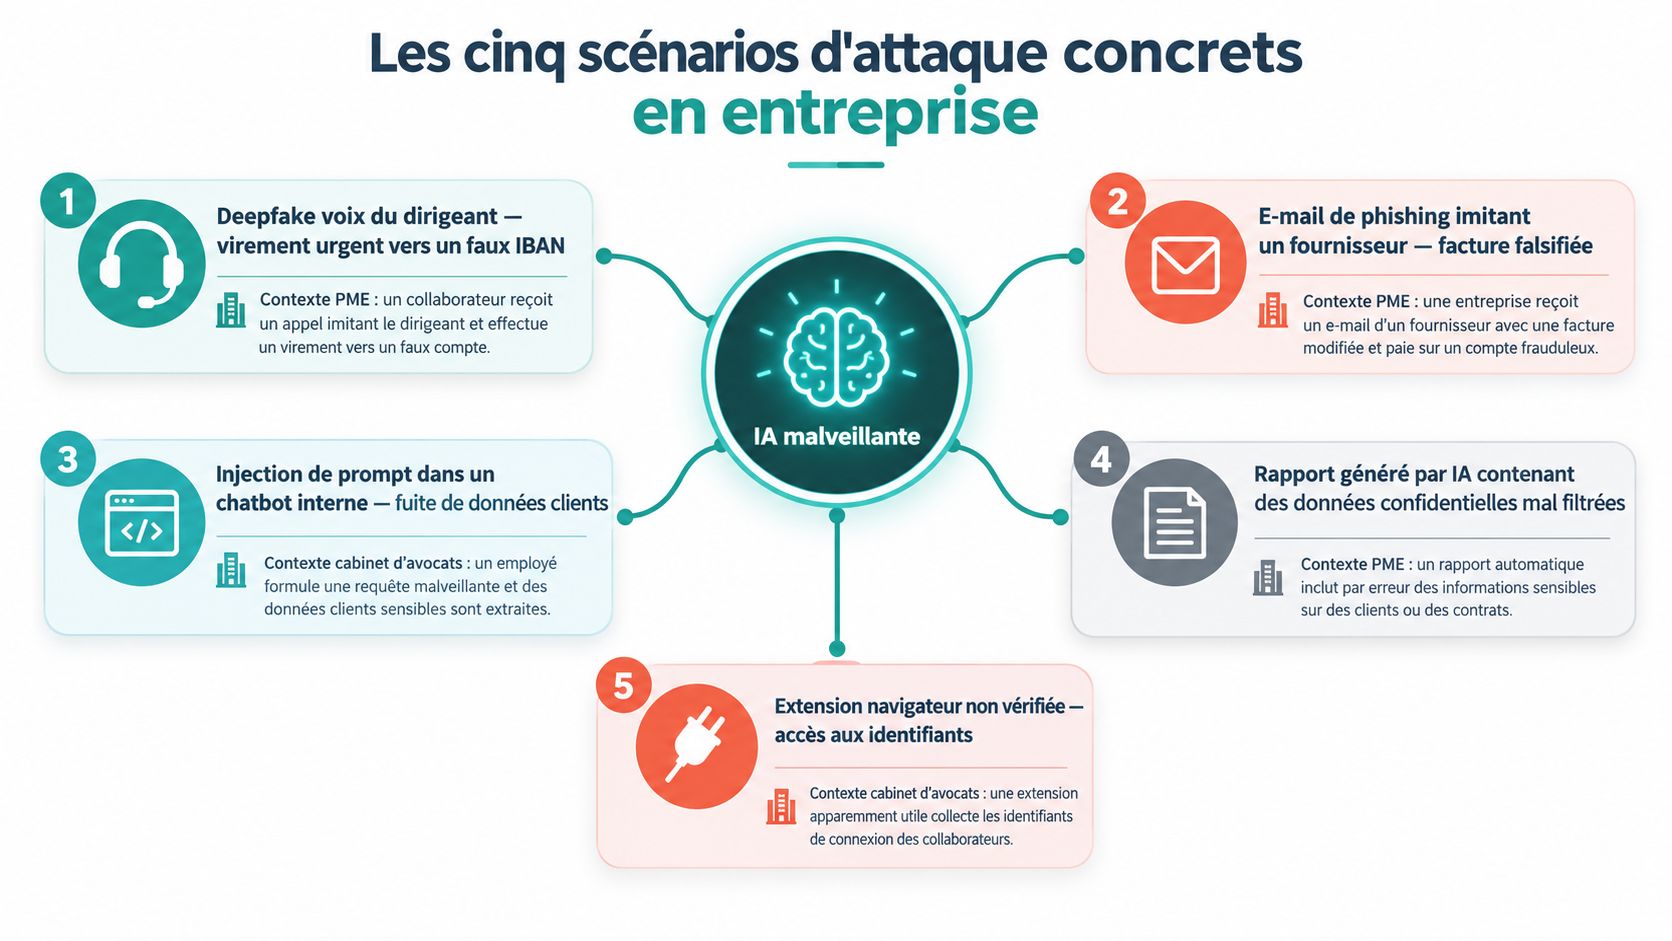
Un dirigeant pense souvent d'abord au deepfake vocal. C'est logique, mais ce n'est qu'un scénario parmi d'autres. En pratique, les attaques les plus efficaces sont celles qui se fondent dans le quotidien et semblent ordinaires jusqu'au moment où il est trop tard.
Le cas le plus simple, c'est l'appel d'un faux dirigeant. Un collaborateur de la comptabilité entend une voix familière demander un virement urgent, parfois complétée d'un message par mail ou messagerie. Le signal d'alerte, c'est l'urgence inhabituelle et la demande de déroger au circuit normal. La première réaction, c'est de raccrocher et de rappeler via le canal habituel, jamais celui utilisé pour l'ordre.
Le deuxième scénario est le phishing industrialisé. Le mail est en français correct, cite un fournisseur réel, reprend le bon logo et semble partir du bon contexte. Ici, la bonne alerte n'est plus l'orthographe, c'est la cohérence du processus. Si la facture arrive hors calendrier, ou si le RIB change sans validation croisée, on stoppe.
Le troisième cas, plus discret, concerne l’empoisonnement de données. Un modèle de scoring ou un assistant interne apprend à partir de données faussées. Le problème n'est pas toujours visible tout de suite. La réaction utile, c'est de verrouiller les jeux d'apprentissage et de vérifier qui peut modifier la base source.
L’hallucination de modèle est un autre piège. Un assistant invente une référence, une jurisprudence ou un numéro client, puis quelqu'un le reprend sans vérification. Le signal est simple, une réponse trop nette sur un sujet où l'outil ne devrait pas être affirmatif. La première réponse doit être la vérification manuelle avant diffusion externe.
Enfin, il y a l'exfiltration par shadow IA, quand un salarié colle des données sensibles dans un assistant public non validé. L'alerte vient souvent après coup, lorsqu'on découvre l'usage via un autre incident ou un audit. Le bon réflexe, c'est de couper l'usage, qualifier les données copiées et rappeler immédiatement la règle d'or à l'équipe.
Si un scénario vous oblige à choisir entre vitesse et vérification, choisissez toujours la vérification. Dans une PME, c'est elle qui évite la fuite, pas la sophistication de l'outil.
Le sujet a aussi un angle d'usage interne. Pour cadrer les données collées dans les assistants, consultez aussi notre ressource sur les données partagées avec ChatGPT en entreprise. Ce n'est pas une question théorique, c'est une question de réflexe.
L'humain au centre du risque ce que révèlent les chiffres français
Les chiffres français donnent une lecture très concrète du risque. 75 % des salariés français citent le phishing ou l'usurpation d'identité comme principal risque, 79 % estiment les deepfakes audio ou vidéo suffisamment réalistes pour compliquer la distinction entre vrai et faux, et seulement 12 % se disent très confiants pour en reconnaître un source AFP. Ce n'est pas une abstraction. C'est le niveau réel de fragilité du facteur humain.
L'autre signal fort vient de la CNIL, qui a été avisée de 6 167 fuites de données en 2025, soit 10 % de plus que l'année précédente source Liberation sur la CNIL. Dans le même mouvement, l'IA permet de personnaliser et d'automatiser des mails de phishing à partir de données publiques ou volées. Plus les messages sont crédibles, plus l'erreur humaine devient probable.
| Indicateur | Valeur 2025 | Réflexe opérationnel |
|---|---|---|
| Salariés qui identifient le phishing comme risque principal | 75 % | Former à la vérification des demandes inhabituelles |
| Salariés qui jugent les deepfakes crédibles | 79 % | Créer un rappel de validation sur tout ordre oral |
| Salariés très confiants pour reconnaître un deepfake | 12 % | Organiser des mises en situation régulières |
| Fuites de données avisées à la CNIL | 6 167 | Journaliser les incidents et les quasi-incidents |
Ce que ces chiffres imposent à une PME
Le bon réflexe, c'est de former, scénariser, douter et journaliser. Former pour que l'équipe sache reconnaître une demande suspecte. Scénariser pour entraîner les réflexes sur des cas concrets. Douter pour ralentir la validation d'un message inhabituel. Journaliser pour ne pas laisser les petits incidents disparaître sans trace.
La surface d'exposition n'est pas le modèle. C'est l'employé qui colle un devis dans un chatbot public, le manager qui valide un message vocal sans rappel du bon circuit, ou le comptable qui accepte une demande pressante sans recoupement. La meilleure défense reste une culture de vérification simple et répétée.
Article 4 de l'AI Act ce que l'alphabétisation IA change pour vous
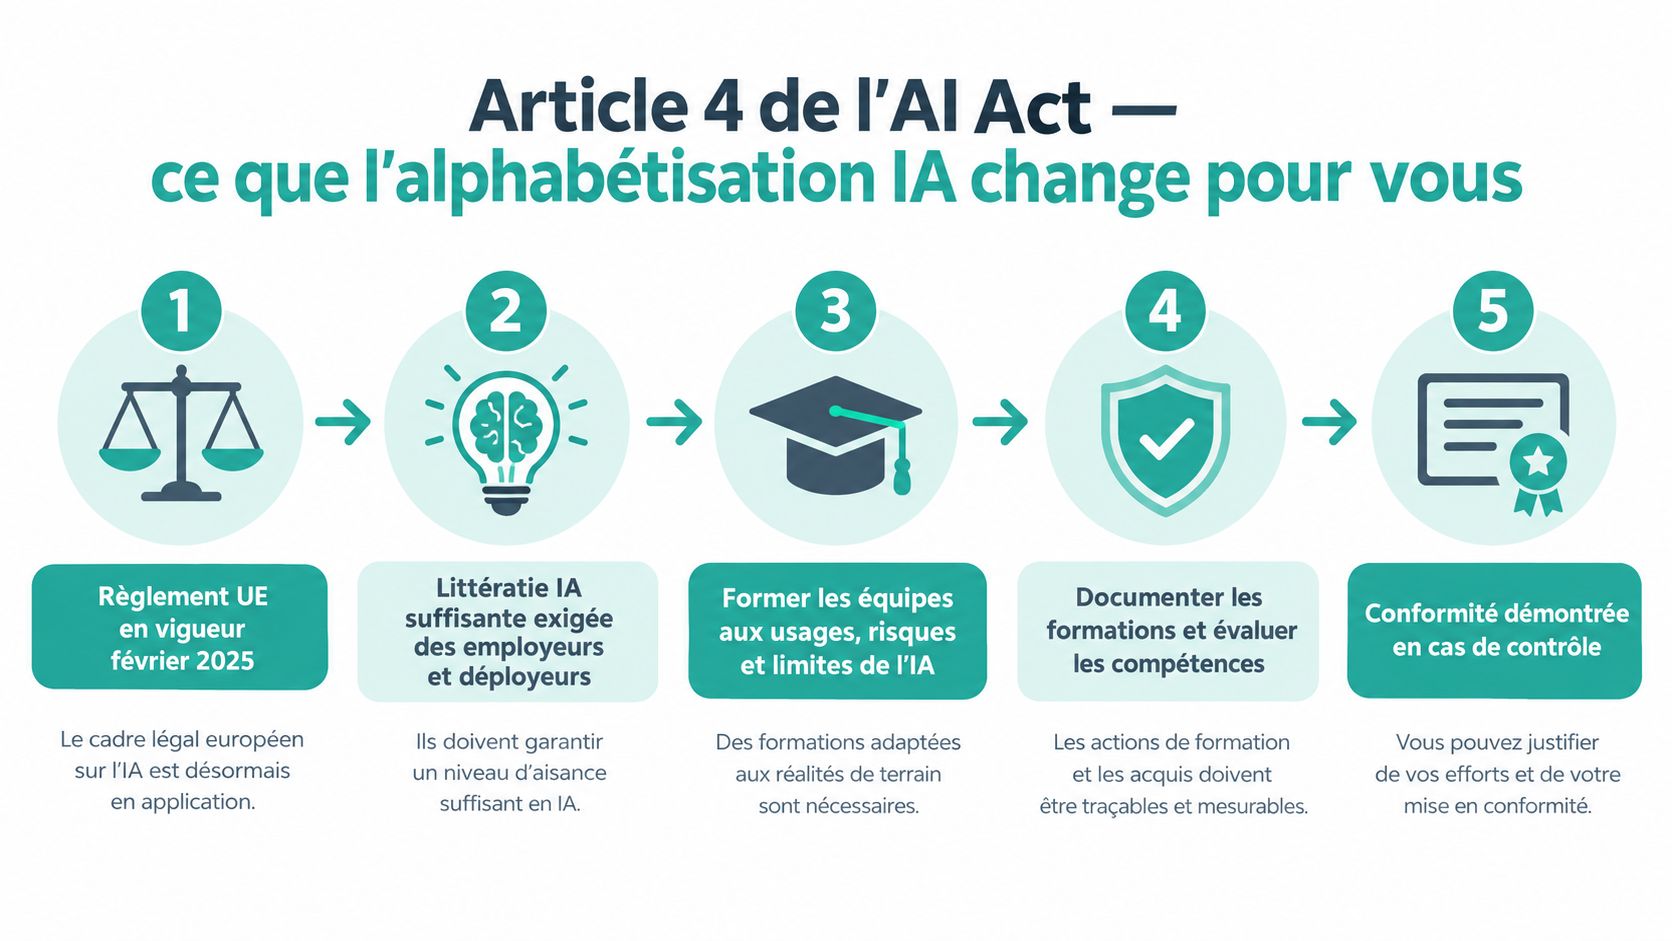
Un collaborateur colle un devis client dans un assistant public, un manager valide un message vocal sans vérifier le circuit, un comptable répond à une demande pressante sans recouper. C'est là que l’article 4 de l'AI Act prend tout son sens. Depuis le 2 février 2025, il impose une obligation de maîtrise de l'IA, aussi appelée AI literacy, aux fournisseurs et déployeurs de systèmes d'IA explication de l'article 4. La Commission européenne précise que cette exigence s'applique aux acteurs concernés sans demander une mesure individuelle de chaque salarié, ni un niveau identique pour tous FAQ Commission européenne. Pour un dirigeant de PME, le message est simple, il faut organiser les usages, pas produire une formalité creuse.
Le bon angle reste la résilience. Une PME déjà solide sur le RGPD dispose souvent du socle nécessaire pour avancer, à condition d'ajouter des règles claires sur les usages IA, la confidentialité et les limites des outils.
Les quatre actions qui suffisent pour démarrer proprement
- Cartographier les profils exposés. Qui utilise l'IA, pour quoi, avec quelles données, et dans quel contexte.
- Intégrer un module court au plan de formation. Une session simple, reliée aux usages réels de l'équipe.
- Conserver une preuve de sensibilisation. Une trace suffit, si elle est datée et lisible.
- Revoir le dispositif chaque année. Les usages changent, la formation doit suivre.
La Commission recommande d'évaluer le contexte d'usage, les connaissances et l'expérience des personnes concernées, ainsi que les risques propres aux systèmes utilisés. Cette logique rejoint celle d'un DPO externalisé. Pour une PME de dix personnes, une session de 90 minutes par trimestre couvre l'essentiel, à condition de documenter chaque session dans un registre daté.
Checklist opérationnelle pour adopter une IA sécurisée
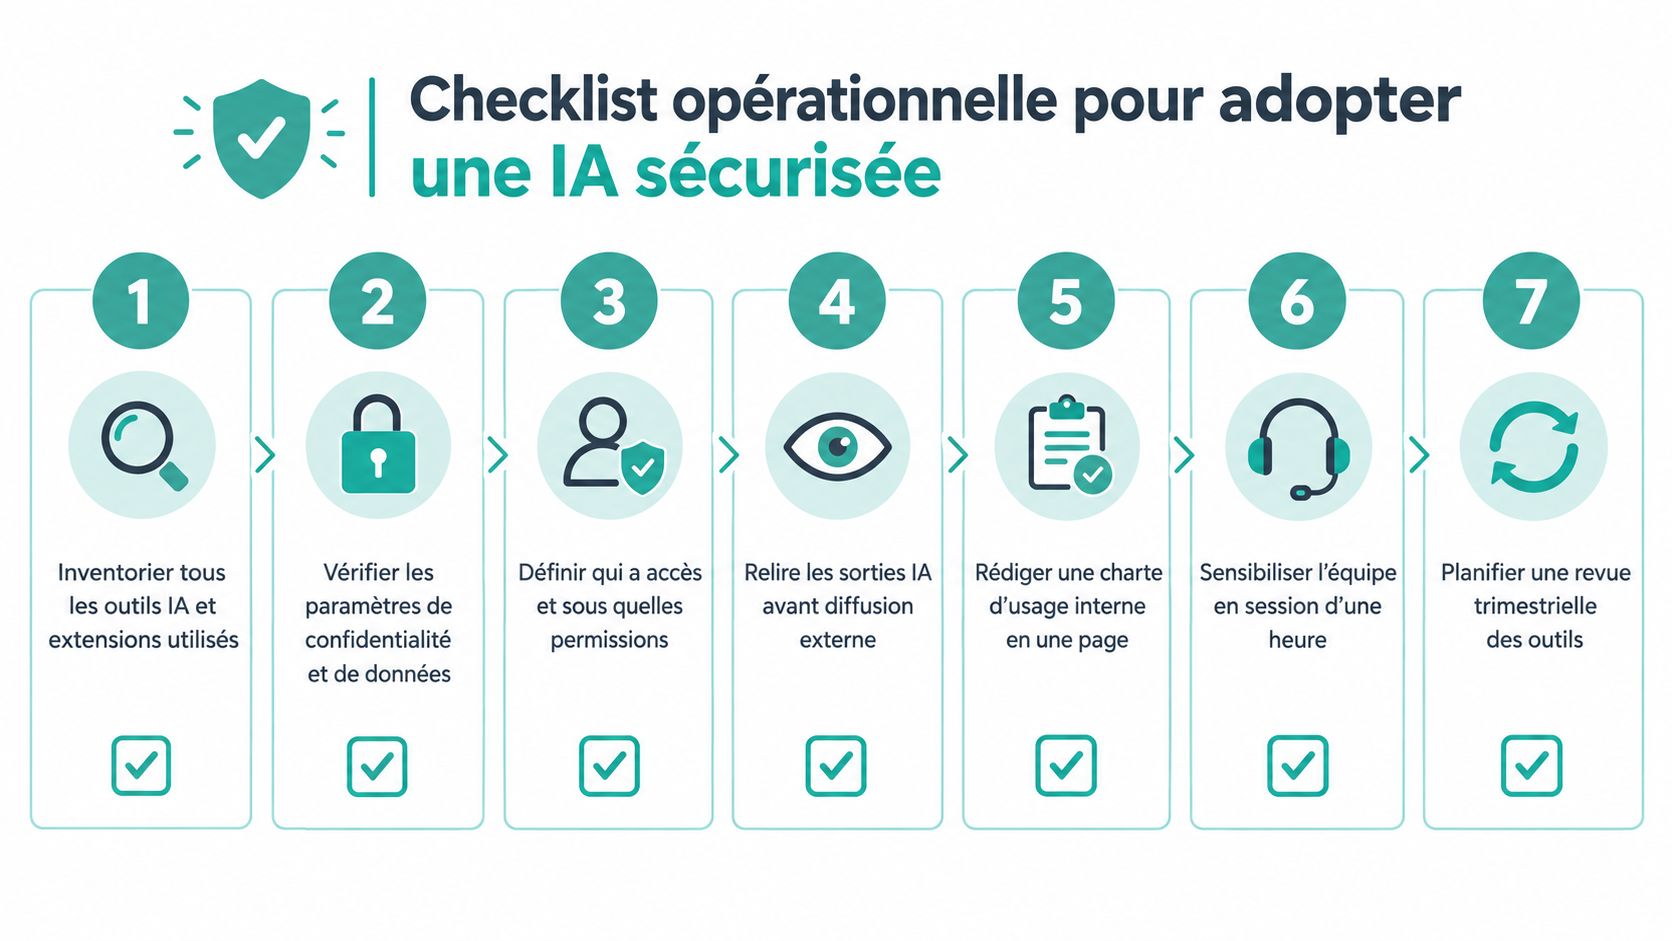
Cette checklist tient dans une journée de travail si vous allez droit au but. Elle fonctionne pour une équipe non technique, à condition d'attribuer un responsable à chaque étape et de garder une trace simple.
Inventorier les outils utilisés. Comptez aussi les extensions installées sur les postes et les usages des trois dernières semaines. Temps, 30 à 45 minutes. Responsable, dirigeant ou référent interne. Livrable, liste courte des outils réellement utilisés.
Classer les données manipulées. Distinguez publique, interne, confidentielle et réglementée. Temps, 30 minutes. Responsable, DPO externalisé ou manager concerné. Livrable, tableau de sensibilité.
Vérifier les conditions des fournisseurs. Regardez la propriété des données et l'usage éventuel pour l'entraînement. Temps, 30 à 60 minutes. Responsable, direction ou achat. Livrable, note de validation ou refus.
Poser trois règles d'or. Pas de données clients dans les chatbots gratuits, double validation pour tout virement demandé par message, signalement immédiat de toute demande inhabituelle. Temps, 15 minutes. Responsable, direction. Livrable, charte d'une page affichée.
La règle utile n'est pas celle qu'on écrit pour rassurer, c'est celle qu'on peut répéter sans hésiter quand la demande tombe à 18 h 47.
Activer l'authentification multifacteur. Tous les comptes professionnels doivent l'avoir. Temps, selon vos outils, mais à traiter immédiatement. Responsable, informatique ou prestataire. Livrable, comptes protégés.
Planifier une session d'alphabétisation IA. Visez 90 minutes par trimestre. Temps, 15 minutes d'organisation. Responsable, RH ou direction. Livrable, calendrier de formation.
Consigner incidents et presque-incidents. Un signalement rapide vaut mieux qu'un silence propre. Temps, continu. Responsable, tout le monde, suivi par la direction. Livrable, registre partagé.
Ce que vous gagnez avec cette discipline
Vous obtenez un usage plus lisible, des équipes plus sûres, et moins de décisions prises sur un simple réflexe. C'est aussi le meilleur moyen de prouver que vous ne laissez pas l'IA se déployer au hasard dans l'entreprise. Si vous voulez un cadre prêt à l'emploi pour structurer ces étapes, IATOLL propose des contenus et des formations dédiés à l'IA sécurisée, mais le point de départ reste le même, inventorier, classer et formaliser.
Adopter une IA sécurisée sans freiner votre activité
La bonne approche n'est pas de verrouiller l'entreprise. C'est de créer une gouvernance continue avec une revue trimestrielle des usages, un registre des outils autorisés et une boucle de retour avec les équipes. Si vous travaillez avec un DPO externalisé, cette discipline lui donne un cadre simple à suivre, et vous évite les décisions improvisées.
La sécurité IA ressemble plus au verrouillage des postes qu'à un grand chantier. C'est un geste d'hygiène numérique, pas un projet bloquant. Les PME qui avancent vite sont souvent celles qui ont une règle claire, un rappel visible et un contrôle léger mais systématique.
Cette lecture reste une vulgarisation opérationnelle, pas un conseil juridique. Pour les obligations liées à l'AI Act, faites valider votre position par un juriste spécialisé ou par le coordinateur national compétent. Pour le reste, vous pouvez déjà avancer avec le glossaire IA, l'annuaire de prestataires cyber pour PME et un premier registre d'usages simple.
IATOLL aide les dirigeants et les consultants à cadrer l'IA sécurisée avec des contenus, des formations et des méthodes prêtes à l'emploi. Si vous voulez structurer vos usages, vos preuves de sensibilisation et vos réflexes de confidentialité, commencez par IATOLL et choisissez le prochain pas le plus utile pour votre équipe.